
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - TypiCMS Core에 SVG 파일 업로드를 통한 저장형 교차 사이트 스크립팅(XSS) 취약점 존재
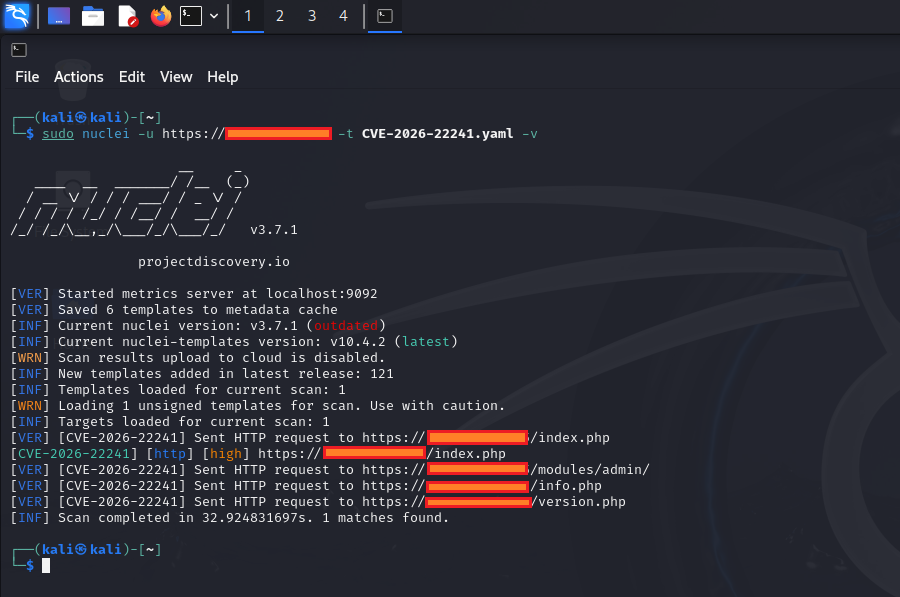 0xblackash/cve-2026-22241
CVE-2026-22241
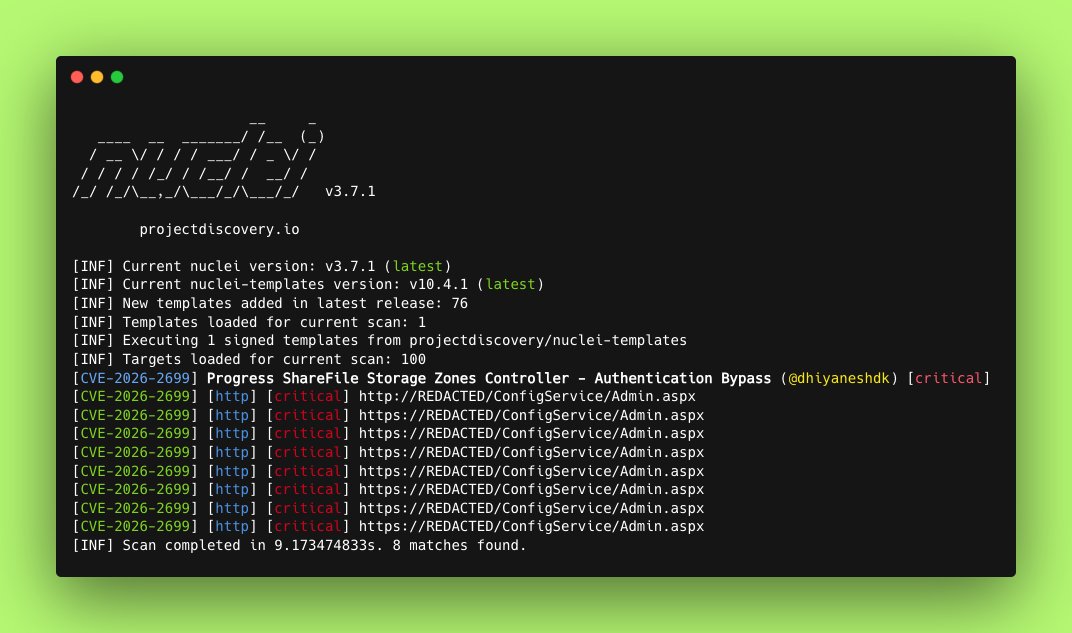 0xblackash/cve-2026-2699
CVE-2026-2699
 0xblackash/cve-2026-31402
CVE-2026-31402
 0xblackash/cve-2026-33017
CVE-2026-33017
 ryehr/rrc_steganography
# 증명 가능한 보안 언어 스테가노그래피 회전 범위 코딩을 통해 LLM 생성 텍스트에 비밀 메시지를 은닉하는 증명 가능한 보안 언어 스테가노그래피. 임베드, 추출, 왕복 검증 스크립트를 포함합니다.
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — WordPress Eventin (wp-event-solution) <= 4.1.8의 깨진 접근 제어 + IDOR
 google/bindiff
디스어셈블된 코드에서 차이점과 유사점을 빠르게 찾아보세요.
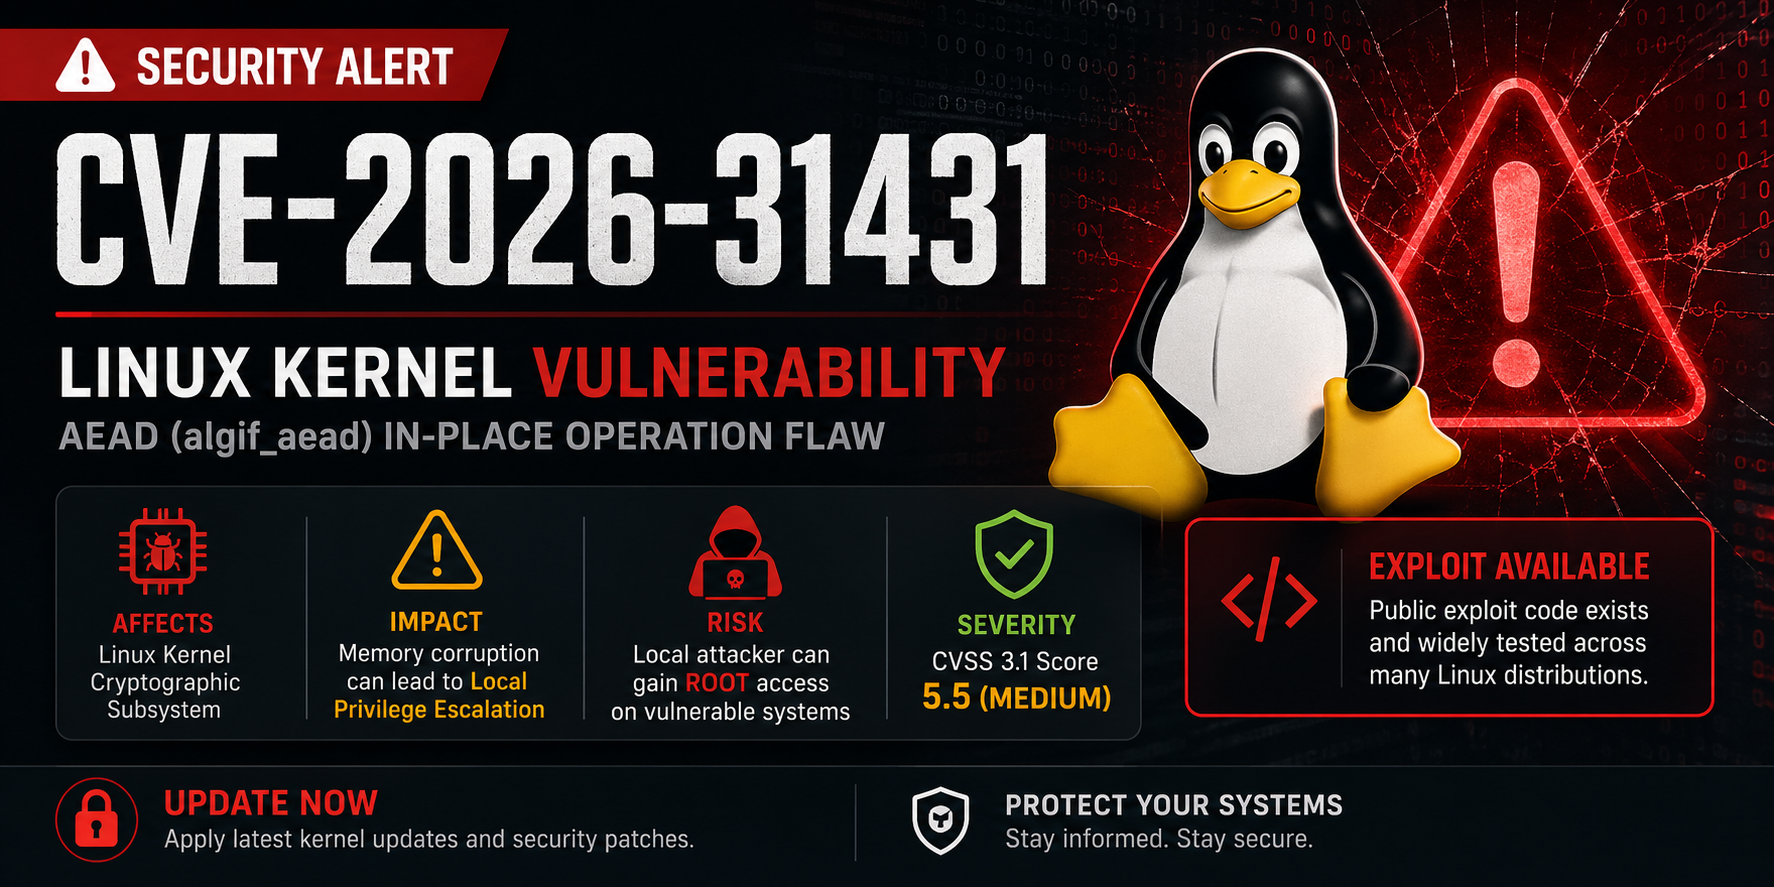 0xblackash/cve-2026-31431
CVE-2026-31431
 sbaresearch/advisories
SBA Research의 보안 권고.
 sunblaze-ucb/exploitgym
ExploitGym은 실제 세계의 취약점을 기반으로 구축된 대규모의 현실적인 벤치마크로, AI 에이전트의 익스플로잇 개발 능력을 평가하도록 설계되었습니다.
 unknownhl/deepguard
ACL 2026 (본 학회) 논문 "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"의 코드
 vettrivel007/cve-disclosures
VETTRIVEL U가 FOSS(Free and Open Source Software)에서 발견한 보안 취약점을 문서화한 저장소입니다.
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 webraybtl/cve-2022-24934
CVE-2022-24934에 대한 기술 분석 및 개념 증명 익스플로잇으로, WPS Office 업데이트 메커니즘의 권한 상승 취약점으로 레지스트리 조작을 통해 임의 코드 실행을 허용합니다.
 x-stp/cves-2025-11187_15467_69418
OpenSSL PoC: PKCS#12 스택 오버플로, CMS IV 오버플로, OCB 정보 누출 [부분 체인]
 wang-yanting/agentwatcher
인과적 맥락 귀속과 규칙 기반 모니터를 활용한 LLM 에이전트의 간접 프롬프트 인젝션 방어로, AgentDyn 및 기타 벤치마크에서 최첨단 성능을 달성합니다.
 zebberncve/cve-2026-26832
node-tesseract-ocr에 대한 권고 ⌯⌲ 주간 다운로드 50 000회








