
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 arialdomartini/morris-worm
The decompiled Morris Worm source code
 b1ack0wl/offensivecon20
OffensiveCon20 보안 컨퍼런스의 프레젠테이션, 논문 및 리소스를 엄선한 컬렉션으로, 공격형 보안 주제를 다룹니다.
 chpratik/cve-2026-9830
CVE-2026-9830에 대한 위협 인텔리전스 보고서 저장소로, BookingPress Pro WordPress 플러그인의 인증 우회 취약점에 대한 상세 분석, 패치 diff, 탐지 지침을 제공합니다.
 alphawarheads/watermark_spoofing
오디오 워터마킹이 안티-스푸핑에 미치는 영향을 평가하기 위한 연구 코드 및 데이터셋(WSD)으로, wav2vec2 XLS-R과 지식 보존 학습을 사용합니다.
 andyshaw01/poisoncraft
이 저장소는 대규모 언어 모델(LLM)용 검색 증강 생성(RAG)에 대한 실용적 중독 공격 기법인 POISONCRAFT의 공식 구현을 제공합니다.
 carol-long/cc_watermark
LLM 생성 텍스트에 감지 가능한 신호를 삽입하면서 품질을 유지하는 최적 커플링 기반 무왜곡 텍스트 워터마킹 구현.
 erroristotle/dvdr_llm
여러 대규모 언어 모델을 사용하는 소프트웨어 취약점 탐지 및 수리용 앙상블 프레임워크로, 정밀도-재현율 트레이드오프를 위한 합의 분석 및 평가 도구를 포함합니다.
 gurjotexpert/ritecms
크로스 사이트 스크립팅
 jackpurcell/autoran-public
자동화된 프레임워크로, 시뮬레이션된 추론 흔적과 반복적 프롬프트 정제를 통해 대형 추론 모델의 안전 추론을 하이재킹하여 효과적인 탈옥(jailbreak)을 생성합니다.
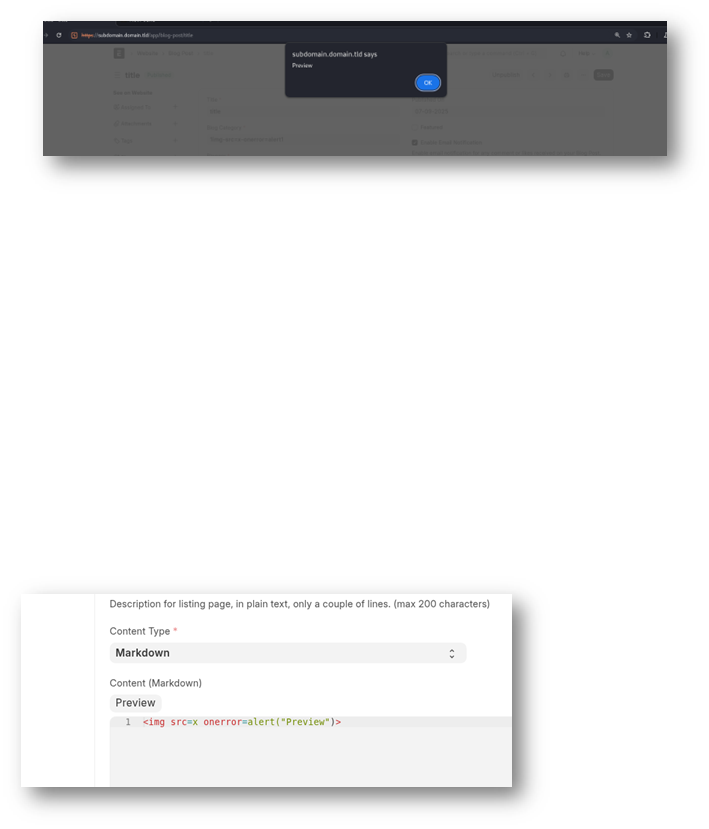 moalali/cve-2025-56379
ERPNEXT v15.67.0의 블로그 게시물 기능에 존재하는 저장형 교차 사이트 스크립팅(XSS) 취약점으로 인해 공격자는 content 필드에 주입된 조작된 페이로드를 통해 임의의 웹 스크립트 또는 HTML을 실행할 수 있습니다.
 ragib-amin-nihal/pe-coa
"Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models"의 코드 구현

 seeyn/anti-tamper-perturbation
[ICCV 2025] 허가되지 않은 개인 이미지 생성을 위한 변조 방지 보호
 fusiondrive/cve-2026-43499-s24u
Galaxy S24 Ultra SM-S928U1 DZF2용 CVE-2026-43499 연구 포트 (완료)
 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354는 메모리 내 민감 정보 평문 저장(Cleartext Storage of Sensitive Information in Memory) 취약점에 노출되어 있습니다. 이 애플리케이션은 활성화 시도가 실패한 후에도 유효한…
 afbf4c8996f/jammer-loc
실내 UWB 재머 위치추정을 위한 머신러닝 및 딥러닝 기법을 구현하며, 실제 데이터셋에 대한 하이퍼파라미터 최적화, 분류, 회귀를 포함합니다.
 cau-iss-lab/backdoor-attack-defense-llms
LLM에 대한 백도어 공격 및 방어 방법을 구현한 연구 코드로, IBSD, SLIP, BeDKD 및 BadApex 알고리즘을 포함합니다.
 mamadou-keita/deeclip
# DeeCLIP: AI 생성 이미지 탐지를 위한 강력하고 일반화 가능한 트랜스포머 기반 프레임워크 논문 구현








