
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
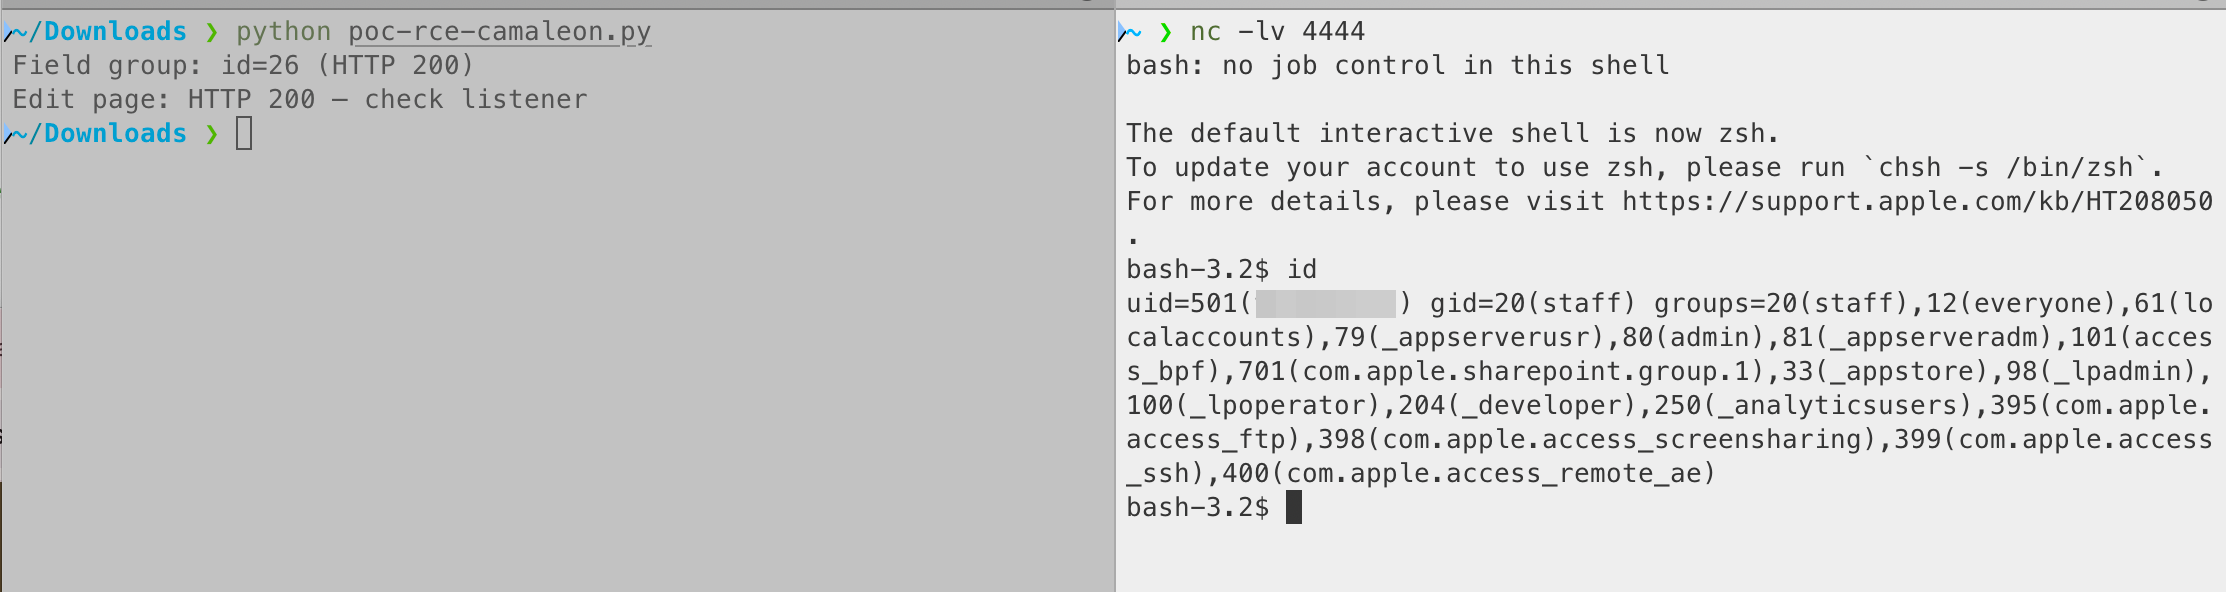
 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
보안 권고: Camaleon CMS - `select_eval` 사용자 정의 필드를 통한 인증된 RCE
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
보안 권고: 구문 분석되지 않은 Transfer-Encoding 값을 통한 HTTP 요청 스머글링 (tiny_http)
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
보안 권고: URL 접두사 처리에서 도달 가능한 어서션을 통한 원격 서비스 거부 (rouille)
 theopaid/cve-2026-67182-http-request-smuggling-enables-front-end-access-control-bypass-rouille-
보안 권고: HTTP 요청 스머글링으로 프런트 엔드 접근 제어 우회 가능 (rouille)
 theopaid/cve-2026-67183-unauthenticated-memory-leak-leads-to-memory-exhaustion-tinyweb-
보안 권고: 인증되지 않은 메모리 누수로 인한 메모리 고갈 (TinyWeb)
 theopaid/cve-2026-67184-unauthenticated-null-pointer-dereference-crashes-the-server-tinyweb-
보안 권고: 인증되지 않은 NULL 포인터 역참조로 서버 충돌 발생 (TinyWeb)
 phucc29/cve-2025-55182
Proof-of-concept 익스플로잇으로, React Flight 프로토콜의 안전하지 않은 역직렬화(CVE-2025-55182)를 통한 원격 코드 실행을 시연합니다. Snort 및 OSQuery 탐지 규칙을 포함합니다.
 thinkycx/cve-2017-8890
CVE-2017-8890 익스플로잇 구현 (Ubuntu 16.04 및 Nexus 6P 커널에서 권한 상승을 위한 상세 분석 문서 포함)
 0xblackash/cve-2026-53921
CVE-2026-53921
 chpratik/cve-2026-54121
Active Directory Certificate Services(AD CS)의 부적절한 인가로 인해 인증된 공격자가 네트워크를 통해 권한을 상승시킬 수 있습니다.
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 비인증 계정 탈취 (CVSS 9.8)
 chpratik/nginx_2026_cve_bundle_cti_report
포함된 CVE: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
CP PLUS EZ-P21 IP 카메라 CVE 문서화: 디버그 기능을 통한 임의 코드 실행 및 HTTP 엔드포인트의 부적절한 인증, 책임 있는 공개 포함.
 dinosn/liferay-ga4-rce-research
Liferay CE 7.0.3 GA4 보안 연구: 사전 인증 RCE as root(CVE-2020-7961 계열)를 엔드투엔드로 재현했으며, 추가로 16건의 발견 사항 포함 — 그중 8건 이상은 알려진 CVE가 없음. 에이전트 기반 루프 헌팅: Docker에서 25개…
 itres-labs/cve-2023-3350
IBERMATICA RPS의 암호화 관련 취약점에 대한 익스플로잇 [CVE-2023-3350]
 letsr00t/refluxfs_cve-2026-64600
CVE-2026-64600에 대한 기술적 분석으로, 메모리 손상을 통해 RefluxFS에서 발생하는 Linux 커널 로컬 권한 상승 취약점이며, 방어 연구 및 교육을 위한 완화 조치와 참고 자료를 포함합니다.
 sangrok-jeon/cve-2023-46604-analysis
Apache ActiveMQ OpenWire 역직렬화 RCE 취약점 기술 분석
 x41sec/advisories
X41 Sec의 보안 권고 및 취약점 공개 정보를 엄선하여 수집한 컬렉션입니다.








