
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
 h3n1s3/react2shell-research
CVE-2025-55182를 분석하고 재현하여, 보안 연구자들을 위한 기술적 통찰력과 개념 증명(PoC)을 제공합니다.
 l1m3syc/cve-2024-4947-poc
CVE-2024-4947에 대한 교육용 proof-of-concept로, V8 Maglev 타입 혼동을 다루며, 샌드박스가 없는 d8 빌드에서 트리거부터 임의 코드 실행까지의 전체 체인을 시연합니다.
 oscerd/cve-2026-28672
Apache Ranger UnixUserGroupBuilder OS 명령 주입(CVE-2026-28672) PoC 재현 도구로, 취약점을 시연하고 수정 사항을 검증합니다.
 oscerd/cve-2026-60093
camel-azure-storage-datalake의 Apache Camel 경로 탐색 취약점(CVE-2026-60093)에 대한 개념 증명(PoC) 재현 코드로, downloadToFile을 통한 임의 파일 쓰기(arbitrary file write)를 시연합니다.
 oscerd/cve-2026-63039
CVE-2026-63039에 대한 개념 증명(PoC)으로, Apache InLong의 AuditAlertRule에서 orderField/orderType를 통한 ORDER BY SQL 인젝션을 시연하며, Docker 기반 재현기와 수정 검증을 포함합니다.
 oscerd/cve-2026-59230
Apache Camel camel-mail MimeMultipart 헤더 인젝션(CVE-2026-59230)에 대한 개념 증명 재현기로, Spring Boot 및 Quarkus 런타임에서 CamelHttpUri 인젝션을 통한 SSRF를 시연합니다.
 oscerd/cve-2026-63621
Apache Camel camel-knative 구조화된 CloudEvent 헤더 주입(CVE-2026-63621)을 위한 개념 증명(PoC) 재현 코드로, Spring Boot 및 Quarkus 런타임에서 악의적인 확장 필드를 통한 헤더 주입을 시연합니다.
 oscerd/cve-2026-66906
Apache Camel의 camel-azure-storage-blob 경로 순회 취약점(CVE-2026-66906)에 대한 개념 증명(PoC) 재현 코드로, blob 이름 순회를 통한 임의 파일 쓰기를 시연하며 영향을 받는 버전과 수정된 버전 정보를 포함합니다.
 oscerd/cve-2026-66907
Apache Camel camel-google-storage 경로 탐색(CVE-2026-66907)에 대한 개념 증명 재현기로, downloadFileName을 통한 임의 파일 쓰기를 시연하며 영향을 받는 버전 및 수정된 버전 세부 정보를 포함합니다.
 oscerd/cve-2026-71300
Apache Camel camel-atmosphere-websocket 디스패치 헤더 주입(CVE-2026-71300)에 대한 개념 증명(PoC) 재현 도구로, 주입된 헤더를 통해 WebSocket 메시지를 공격자가 선택한 수신자로 리다이렉트할 수 있음을 시연합니다.
 trailofbits/break-golf
암호분석 골프: 스킴을 깨고 Lean 4로 증명하세요. 개념 증명 보드.
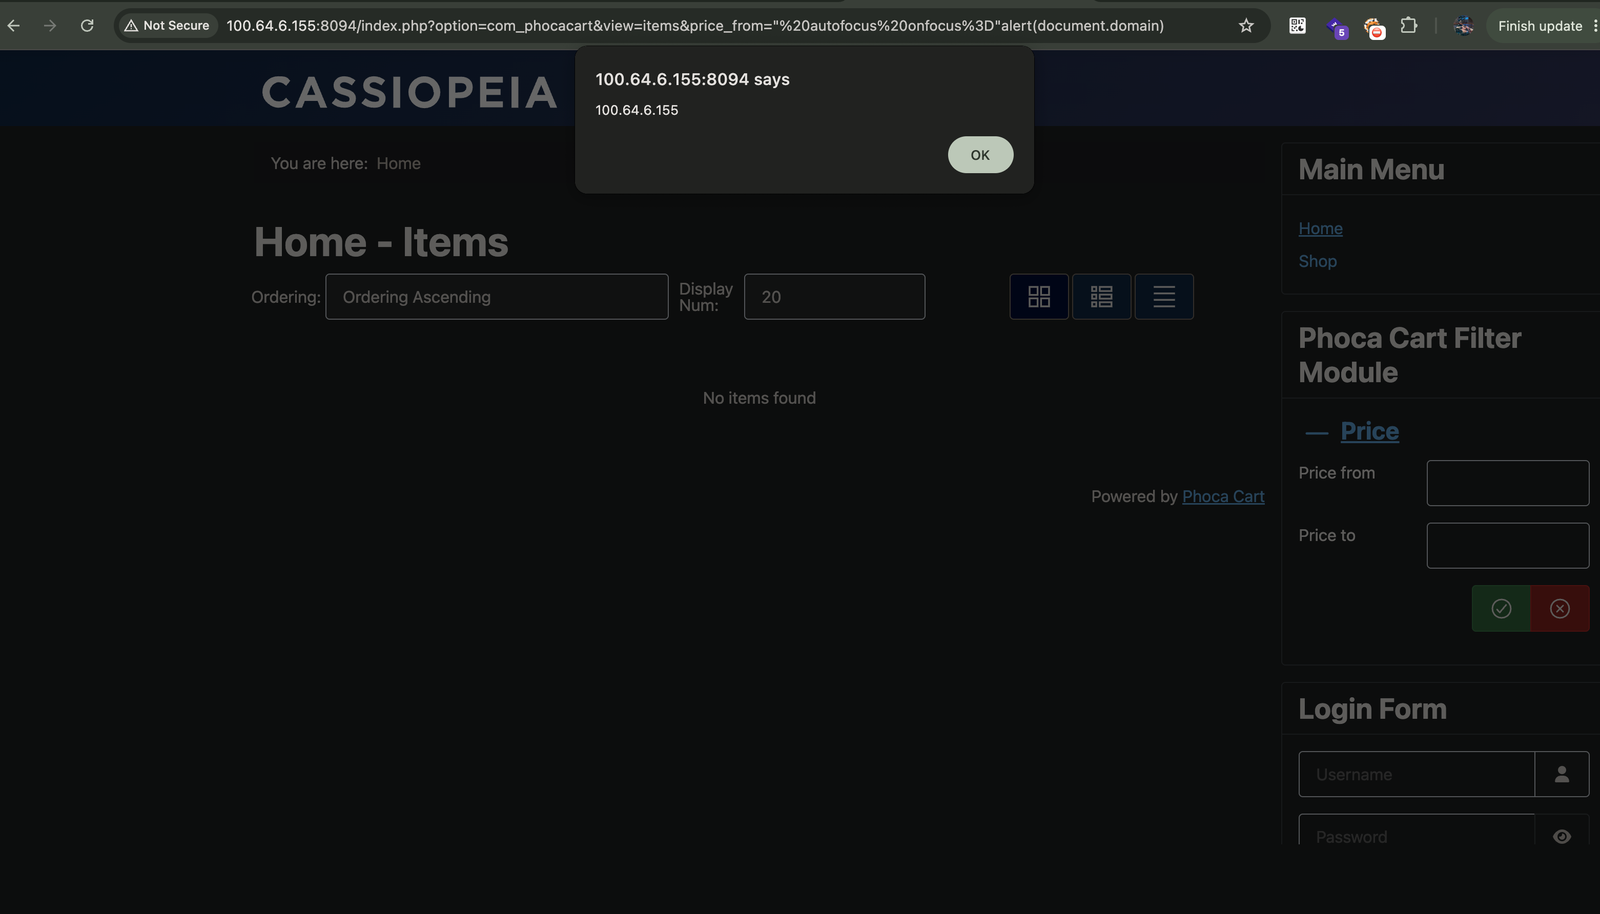 toanln-cov/cve-2026-76565
PhocaCart의 price_from & price_to 필터 매개변수를 통한 Reflected XSS
 0xroi/cve-2026-77113
CVE-2026-77113에 대한 기술 분석: Apport의 apport-unpack에서 발생하는 경로 탐색(path traversal) 취약점으로, 조작된 보고서 키가 추출 디렉터리를 벗어나 대상 외부에 파일을 작성할 수 있습니다.
 vivianuba/grandstream-cve-2026-2329-analysis
방어적 취약점 연구 프로젝트로, CVE-2026-2329에 대해 취약한 Grandstream GXP1600 펌웨어와 패치된 펌웨어를 비교하며, SquashFS 추출, Ghidra 리버스 엔지니어링, ARM ELF 추적을 사용하여 공급업체의 수정 사항을 무기화된 ex…
 xingchenrs/cybermeowfians
CyberMeowfil(CVE-2026-43499 및 43074)의 다음 단계, vivo 기기에 치우쳐 있을 가능성이 있나요?
 toanln-cov/cve-2026-76564
PhocaCart 관리자 주문 보기의 User-Agent를 통한 저장형 XSS
 gpt-laboratory/trustworthyrag
검색 증강 생성(RAG) 시스템에서 허위 정보 및 지식 중독을 탐지하기 위한 평가 에이전트








