
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 kaleth4/cve-2026-20180
Cisco ISE RCE 취약점에 대한 심층 기술 분석으로, 보안 연구원과 침투 테스터를 위한 익스플로잇 기법, 탐지 회피 방법, 그리고 대응 전략을 포함합니다.
 d7ead/cve-2026-22722
VMWare Workstation Pro의 Kernel NUIF에서 발견된 상태 기반 로직 취약점
 d3b0j33t/cve-2026-2441-poc
# CVE-2026-2441 개념 증명 — Chrome CSS use-after-free로 인한 샌드박스 렌더러 RCE Chrome CSS use-after-free 취약점(CVE-2026-2441)에 대한 개념 증명(PoC)으로, 샌드박스 처리된 렌더러에서 원격…
 fevar54/cve-2026-20805-poc
PoC de CVE-2026-20805: Windows Desktop Window Manager(dwm.exe)의 정보 공개.
 cesarbtakeda/pp_cve-2024-38998
CVE-2024-38998을 분석하며, requirejs 2.3.6의 프로토타입 오염 취약점으로, 악의적인 구성 입력이 DoS, RCE 또는 XSS로 이어질 수 있는 방식을 시연합니다.
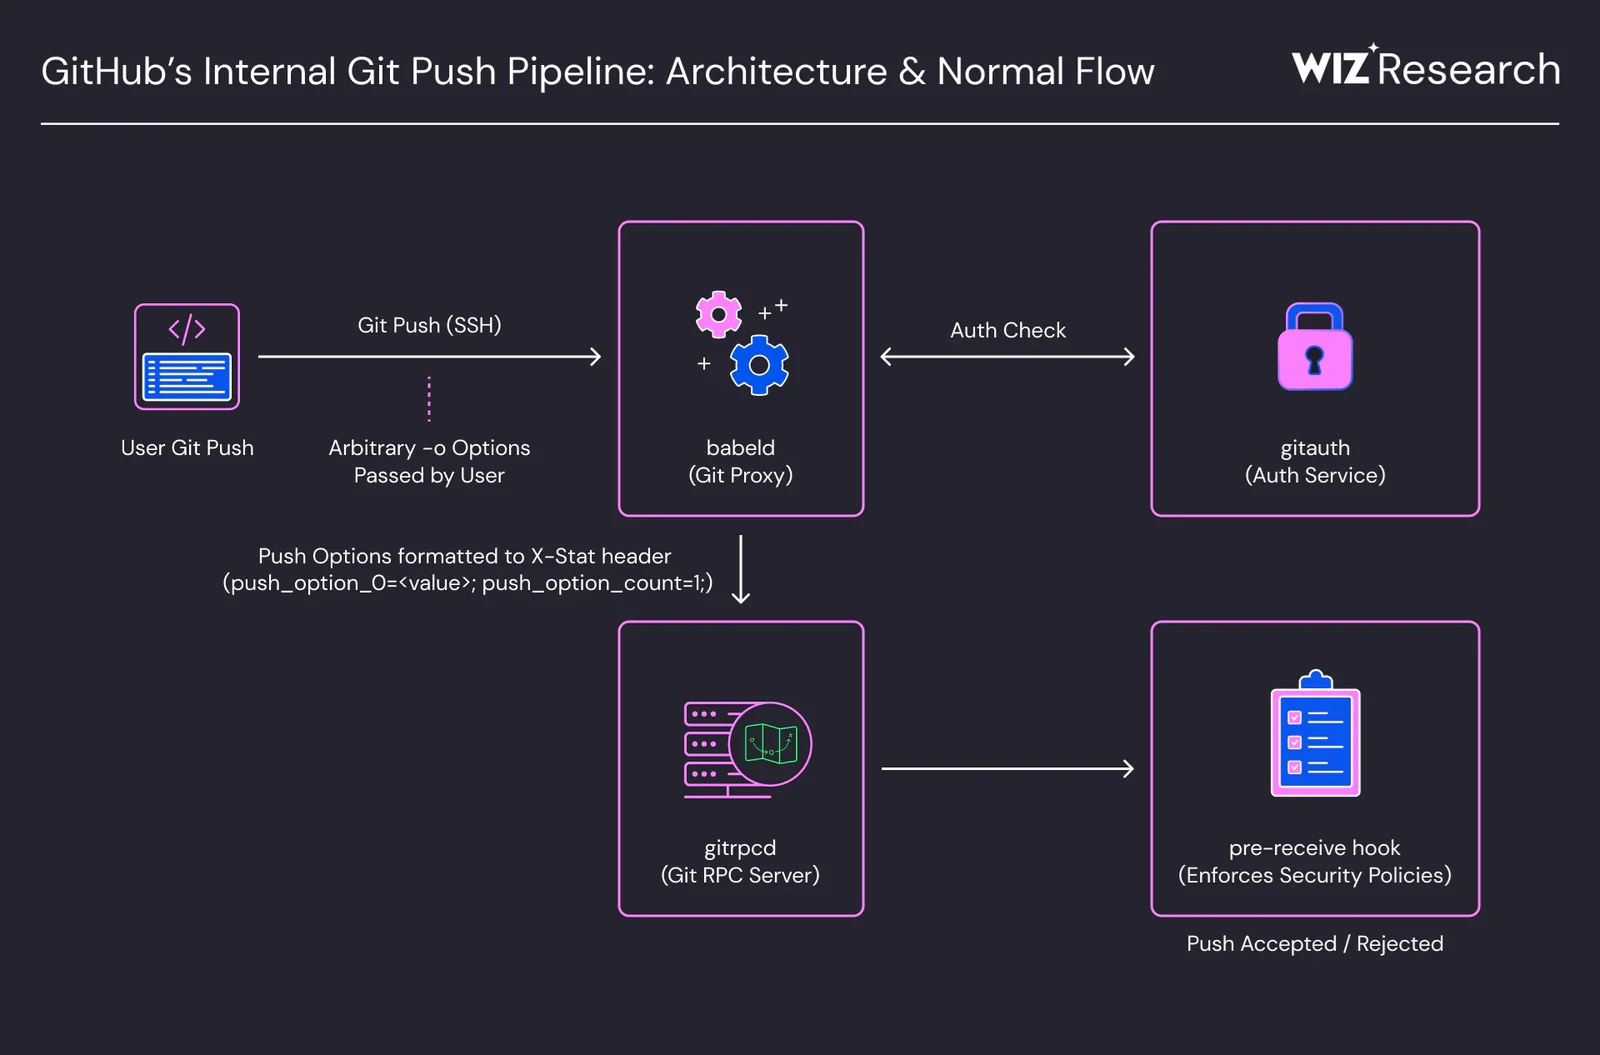 5kr1pt/cve-2026-3854
CVE-2026-3854에 대한 기술적 분석: git push의 헤더 주입을 통한 GitHub RCE로, 취약점, 악용 기법, 그리고 완화 방법을 설명합니다.
 chinyemba-ck/moveit-cve-2023-34362
A video presentation analysing the technical details, scale and lessons to be learned from the MOVEit CVE-2023=3462(CS50 Introduction to Cyber…
 biranperetz/docling-core-cve-2026-24009
CVE-2026-24009에 대한 기술 분석 자료 및 PoC로, docling-core의 안전하지 않은 YAML 로딩을 시연하고 실질적인 완화 방안을 제시합니다.
 amaljafarzade/cve-2025-61319
Stored XSS in ReNgine <= 2.2.0 — 공개 공개
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Bomb의 Linux 커널 LPE 심층 기술 분석
 0xn4no/cve-2026-30048
NotChatbot WebChat <=1.5.0의 저장형 XSS 취약점, PoC 페이로드, 영향 분석, 안전한 채팅 기록 렌더링을 위한 수정 지침.
 threedr3am/learnjavabug
Java 보안 관련 취약점 및 기술 데모, 네이티브 Java, Fastjson, Jackson, Hessian2, XML 역직렬화 취약점 악용 및 Spring, Dubbo, Shiro, CAS, Tomcat, RMI, Nexus 등 프레임워크\미들웨어\기능의…
 zer0qs/cve-2021-35042
CVE-2021-35942에 대한 기본 분석. Django의 SQL 인젝션.
 haomin-yu/cve-2024-13176-timing-analysis
OpenSSL CVE-2024-13176의 ECDSA 타이밍 누출에 대한 계측 분석 및 재현성 자료
 ericpardee/fire-hd-ownership
아마존이 계속 종료시킨 태블릿 장악하기 — CVE-2022-38181 분석, AI 모델 4개, 그리고 블로그
 binzhwang/tnc-defense
텍스트-이미지 확산 모델의 백도어 탐지 및 무해화를 위한 연구 코드로, Stable Diffusion v1.4, v1.5, XL, 3 Medium용 파이프라인을 포함합니다.
 jianshuod/ipi-exposure-signal
에이전트형 LLM에서 히든 스테이트 프로빙을 통해 잠재적인 간접 프롬프트 인젝션 노출 신호를 탐지하기 위한 연구 파이프라인으로, 트레이스 수집, 레이블링, 피처화, 프로브 학습을 포함합니다.
 pppyb/secopd
적응형 프롬프트 인젝션을 on-policy distillation을 통해 완화하는 연구 구현물로, SEP, PISmith, AgentDojo 벤치마크를 위한 학습 레시피와 평가기를 포함합니다.








