
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 xrseccd/202605_dirty_frag
CVE-2026-43284 및 CVE-2026-43500, Hyunwoo Kim이 발견함
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox 콘텐츠->부모 srcdoc 위조 (N-day, 버그 2040160): about:srcdoc이 아닌 URI에 SrcdocData가 포함된 위조된 PDocumentChannel -> 공격자 HTML이 피해자 오리진에서 제공됨 (UXSS), 손상된 콘텐츠…
 skotizo/cve-2021-43129
D2L Brightspace 학습 관리 시스템(LMS)의 취약점
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
Mailpit의 SMTP 서버에서 발생하는 CRLF 인젝션 — 전형적인 데이터 손상 취약점입니다. 하지만 CTT 관점에서는 단순한 버그가 아닙니다. 이는 단계 재구성의 기회입니다.
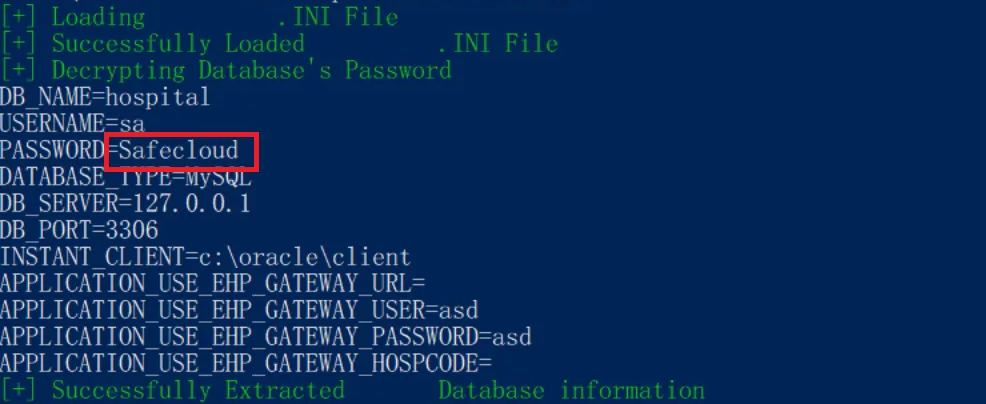 safecloudth/cve-2024-53522
CVE-2024-53522에 대한 개념 증명 익스플로잇으로, 정적으로 하드코딩된 개인 키-IV를 사용하여 HOSxP XE 데이터베이스 자격 증명의 복호화를 시연합니다.
 rickidevs/cve-2026-34070
# langchain에서 제로데이 취약점을 발견했습니다 — 그 과정은 이러했습니다
 pixel-defaultbr/cve-2026-6227
# CVE-2026-6227 교육용 개념 증명 BackWPup WordPress 플러그인의 인증된 로컬 파일 포함(Local File Inclusion) 취약점에 대한 교육용 개념 증명으로, 근본 원인 분석, 익스플로잇 요청, 완화 지침을 포함합니다.
 nexxus67/cve-2026-25676
CVE-2026-25676에 대한 연구 및 개념 증명(PoC)으로, M-Track Duo HD 설치 프로그램의 DLL 검색 경로 하이재킹 취약점을 다루며, 근본 원인 분석, 탐지 기회, 그리고 통제된 테스트를 위한 무해한 PoC를 포함합니다.
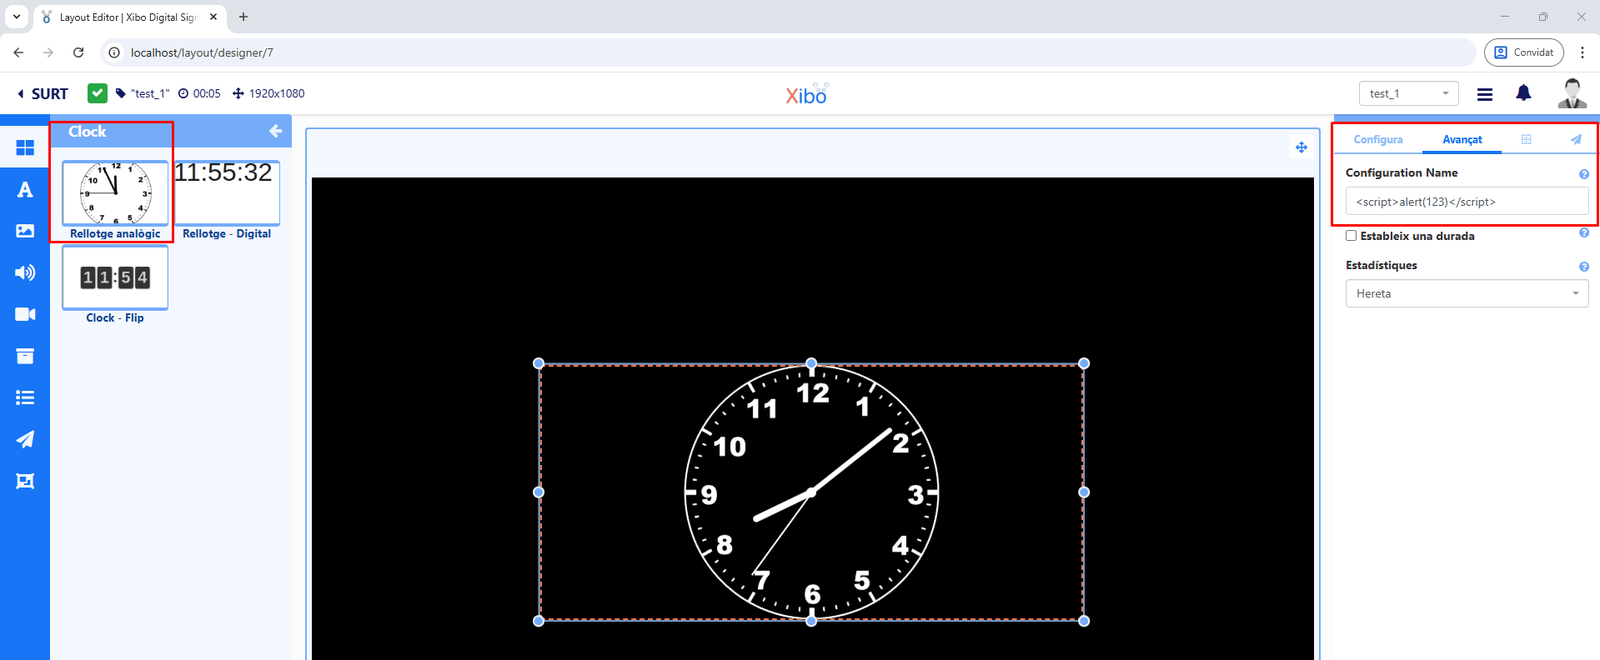 marinafabregat/cve-2025-41089
# Xibo CMS v4.1.2의 반사형 교차 사이트 스크립팅(XSS) Xibo Signage의 Xibo CMS v4.1.2에서 사용자 입력에 대한 적절한 검증 부재로 인해 발생하는 반사형 교차 사이트 스크립팅(XSS) 취약점.
 kelnor/cve-2026-3494_verfication
CVE-2026-3494를 재현하고 분석하며, MariaDB server_audit 플러그인의 감사 로깅 우회(audit logging bypass)를 Docker 기반 다중 버전 테스트를 통해 취약한 버전과 패치된 버전 간의 로깅 동작을 비교합니다.
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431에 대한 교육적 분석: AF_ALG AEAD 제자리(in-place) 연산을 통한 Linux 커널 로컬 권한 상승, 기술적 근본 원인, 탐지 및 완화 방법을 포함합니다.
 kowntaewook/cve-2026-41651-analysis
CVE-2026-41651(Pack2TheRoot)에 대한 심층 분석으로, PackageKit의 로컬 권한 상승 취약점입니다. 취약점 분석, 공격 체인, IoC 및 완화 지침을 포함합니다.
 joakimbulow/cve-2026-24688
# CVE-2026-24688 개념 증명 익스플로잇 pypdf의 개요(outline) 파싱에서 발생하는 서비스 거부(denial-of-service) 취약점인 CVE-2026-24688에 대한 개념 증명 익스플로잇입니다. 메모리 고갈과 시스템 충돌을 입증하는 악성…
 uky007/cve-2026-20841_notepad_analysis
# CVE-2026-20841 — Microsoft 메모장 RCE 취약점 분석 바이너리 분석과 교육 목적의 PoC 익스플로잇 개발을 통해 Microsoft 메모장 RCE 취약점 CVE-2026-20841을 조사합니다.
 sw0rd1ight/cve-2026-1207
Django 프레임워크에서 PostGIS로 지리 래스터(raster) 데이터를 쿼리할 때, 검증되지 않은 사용자 입력을 band index(밴드 인덱스) 매개변수로 직접 사용하면 SQL 인젝션이 발생합니다.
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
다단계 프롬프트 인젝션 기법으로, 정체성 재할당, 거부 억제, 출력 강제를 통해 LLM 안전 정렬을 우회하며, ChatGPT 및 Gemini와 같은 주요 모델에 영향을 미칩니다.
 jodonnel/copyfail-briefing
CVE-2026-31431 (복사 실패) — 보안 브리핑 및 수정 조치 비교
 kaleth4/cve-2026-33825
CVE-2026-33825(BlueHammer)에 대한 기술 분석: Microsoft Defender의 로컬 권한 상승 취약점으로, 악용 흐름, 영향을 받는 버전, 그리고 수정 지침을 포함합니다.








