
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 kihara-1/postgresql-cve-2026-14662
PostgreSQL의 전문 검색(tsvector/tsquery)에서 발견된 범위 밖 쓰기 취약점 CVE-2026-14662를, 수정 전(18.4)과 수정 후(18.6)를 Docker로 나란히 실행하여 검증한 기록과 발표 자료
 horkimhab/cve-2026-82329
CVE-2026-82329에 대한 교육용 개념 증명으로, 격리된 환경에서 취약점 분석 및 승인된 테스트 리소스를 제공합니다.
 venablee/cve-2026-30252
ZenShare Suite 애플리케이션은 반사형 크로스 사이트 스크립팅(XSS) 취약점에 취약하며, 웹 애플리케이션 로그인 및 비밀번호 복구 기능에 영향을 미칩니다.
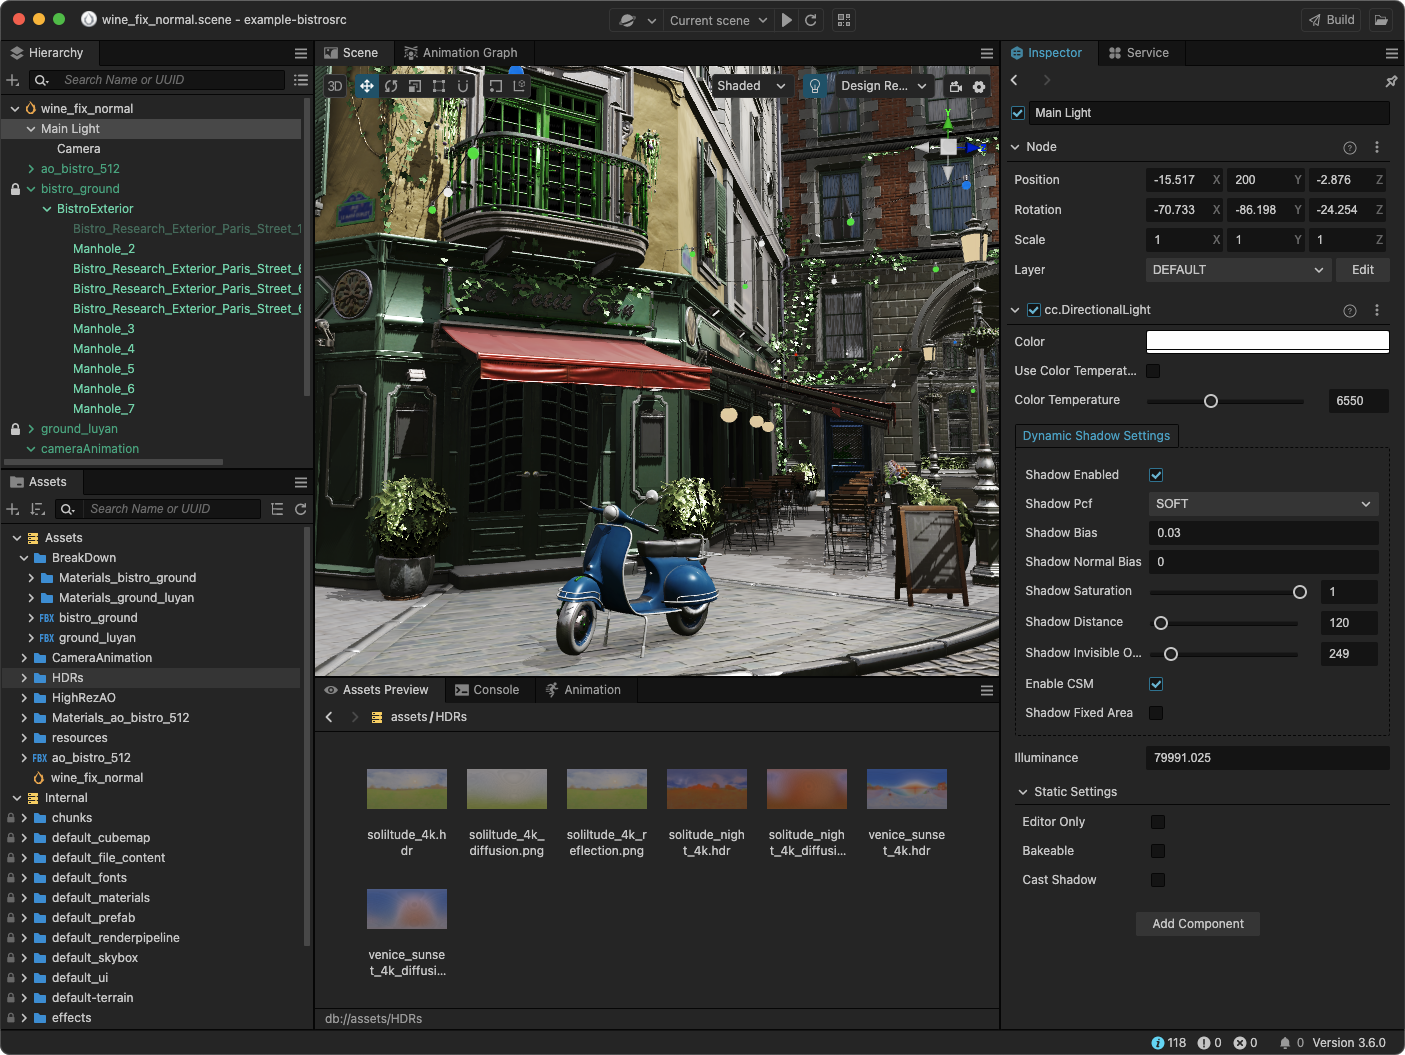 pvharmo2/gha-lab-fb32aba4a3
# CVE-2023-26493 (GHSL-2023-027) 공인 실험실 재현: cocos-engine의 <Web> 인터페이스에서 github.head_ref를 통한 명령 주입 — pull_request_target 워크플로 검증

 raajgupta01/htb-machine-ringdown
Ringdown에 대한 상세 설계 및 익스플로잇 분석 문서—CVE-2024-42365(AMI), PJSIP 사전 해시 크래킹, Fail2ban POSIX ACL 권한 상승을 포함한 독창적인 Debian/Asterisk 취약 머신입니다.
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + 전체 분석 문서 — Linux 커널 ptp/vmclock 읽기 전용 매핑이 쓰기 가능(VM_MAYWRITE)으로 변경됨. Abdifatah Suruur(suruurism)가 발견, 보고 및 수정함
 misterdengi/cve-2026-1801c
Source 2 엔진의 이동 입력 휴리스틱에 대한 정적 리버스 엔지니어링 분석으로, 입력 자동화 및 점프 속도 제한 루틴의 구조적 엣지 케이스를 식별합니다.
 buraksevben/cves
검증된 웹 취약점 개념 증명 익스플로잇 모음으로, 크로스 사이트 스크립팅과 SQL 인젝션을 포함하며 각 CVE에 대한 상세한 기술 분석 문서를 제공합니다.
 danish1162/cve-2026-2035703-x300
Tozed ZLT X300 5G CPE — SDR 불량 기지국을 통한 원격 루트 코드 실행 (CVE-2026-2035703, CWE-78, CVSS 9.8) — 조정된 공개
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 체크포인트 메타데이터에서 안전하지 않은 PyYAML 파싱으로 인한 CKPT.yaml의 RCE 취약점.
 hackpatato/poc-and-yara-rules-of-cve-2025-59528-flowise-has-remote-code-execution-vulnerability
# CVE-2025-59528에 대한 개념 증명 익스플로잇 및 YARA 탐지 규칙 Flowise의 원격 코드 실행 취약점인 CVE-2025-59528에 대한 개념 증명 익스플로잇과 YARA 탐지 규칙으로, 승인된 보안 테스트 및 연구를 위해 제작되었습니다.
 ipisav/fastjson-cve
CVE-2026-16723 재현 프로젝트로, fastjson 1.2.68-1.2.83의 치명적인 RCE 취약점입니다. AutoType 우회, JNDI 주입, 취약한 Spring Boot 엔드포인트를 통한 TemplatesImpl 인메모리 페이로드를 시연합니다.
 r3n3r0/cve-2026-27280
CVE-2026-27280에 대한 심층 분석 및 개념 증명(PoC)으로, Adobe DNG SDK의 `dng_render_task::ProcessArea`에서 발생하는 out-of-bounds 쓰기(out-of-bounds write) 취약점입니다. Android의…
 sneakynachos/cve-2026-74936-gc-potato
Mozilla JavaScript 엔진의 WebAssembly use-after-free 취약점 재현으로, 결정적 경쟁 조건을 시연하고 통제된 개념 증명을 제공합니다.
 rubysec/ruby-advisory-db
커뮤니티에서 유지 관리하는 Ruby 젬 및 런타임용 보안 권고 데이터베이스로, 패치된 버전이 포함된 구조화된 CVE/GHSA 데이터를 제공하여 취약점 추적 및 감사 통합을 지원합니다.
 neuralprogram/qlcoder
Agentic 프레임워크: CodeQL 쿼리 합성용
 horkimhab/cve-2015-3246
교육용 저장소로, CVE-2015-3245 및 CVE-2015-3246에 대한 개념 증명과 분석을 제공하며, 통제된 환경에서의 승인된 보안 연구 및 학습을 위해 작성되었습니다.








