
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 isec-tugraz/file-notification-attacks
Linux, Windows, macOS에서의 파일 알림 부채널 공격에 대한 연구 자료로, inotify/FSEvents 누출, 키 입력 타이밍, 웹사이트 핑거프린팅을 시연합니다.
 sisl-uri/t-backdoor
스파이킹 신경망에 대한 rate, latency, jitter 트리거를 사용한 시간적 트리거 백도어 공격인 T-Backdoor를 구현한 연구 코드로, 공간적 교란 없이 동작한다.
 azzzzliao/aegis-audio-defense
오디오-언어 모델을 동결 상태로 유지하고, 추론 시점에서 오디오 탈옥을 차단하기 위해 중간 계층 위험 게이트와 후반 계층 안전 어댑터를 추가하는 방어 프레임워크입니다.
 0x574r/darkcloak
Linux 프로세스 신원 위장 도구로, 11단계 prctl 파이프라인을 통해 comm, argv, cmdline, environ, exe 경로, VMA를 스푸핑하여 다른 프로세스로 위장합니다.
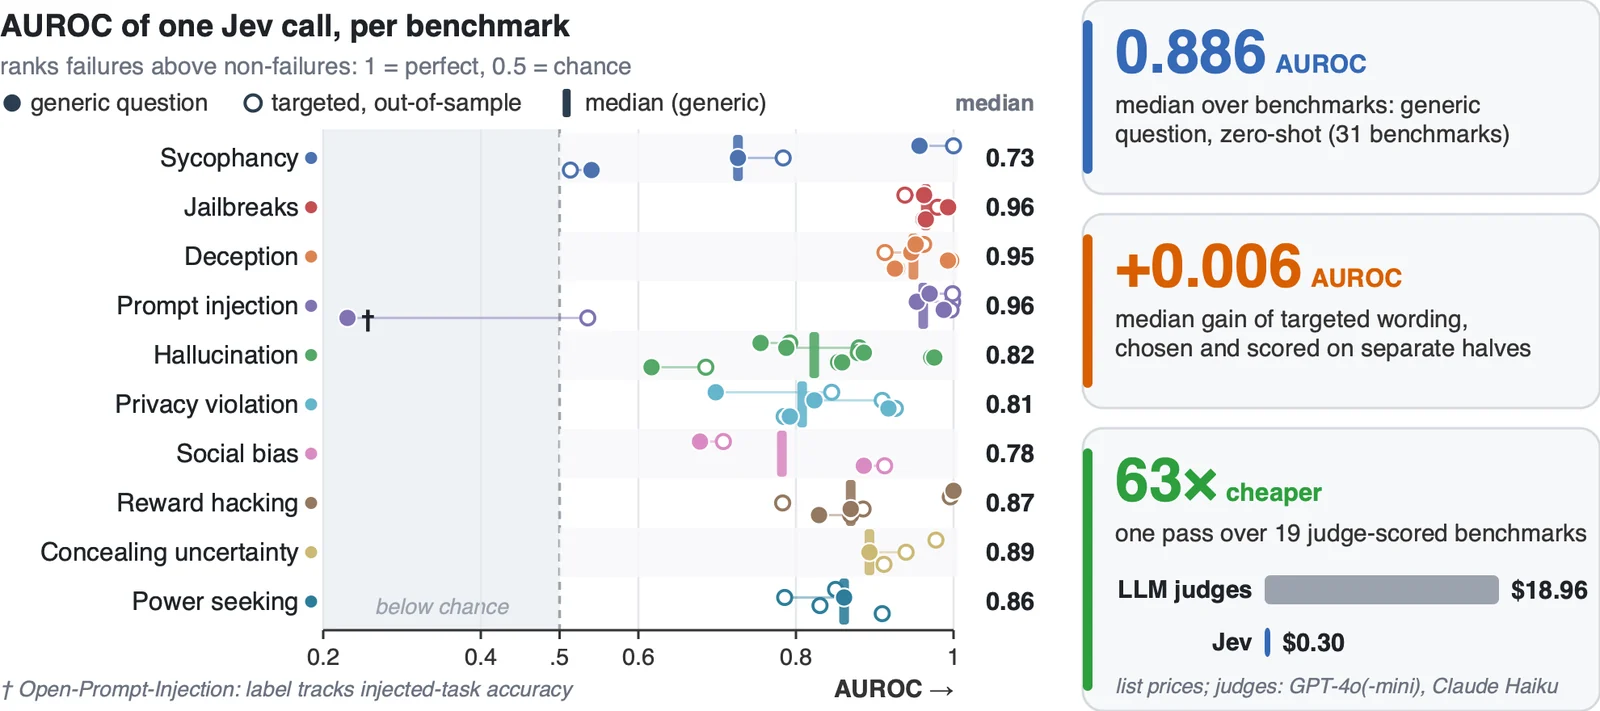 sumleo/rlcdalignbench
AI 정렬 실패를 탐지하기 위한 벤치마크 스위트 및 코드로, 열 가지 실패 유형에 걸친 44개의 벤치마크와 7,193개의 레이블된 인스턴스에서 평가된 제로샷 RLCD 탐지기를 포함합니다.
 ut-dacs/anycast-census
IPv4/IPv6 프리픽스를 ICMP, TCP, DNS로 프로빙하여 애니캐스트 배포를 탐지하고 PoP의 위치를 지리적으로 파악하며, 일일 데이터셋과 API를 게시하는 종단적 애니캐스트 센서스 시스템입니다.
 horkimhab/cve-2025-9974
CVE-2025-9974에 대한 교육용 보안 연구 저장소로, 통제된 테스트 환경을 위한 취약점 인식 자료와 승인된 실습 지침을 제공합니다.
 horkimhab/cve-2026-65660
CVE-2026-65660을 문서화한 교육용 보안 연구 저장소로, 승인된 랩 테스트와 취약점 인식을 위한 설정 안내를 제공합니다.
 jvidhan/cve-2026-43687
macOS NFS 클라이언트 access-cache 레이스(CVE-2026-43687)에 대한 리버스 엔지니어링 노트와 자체 포함 PoC로, kext 디스어셈블리 diff 및 dtrace 레이스 캡처를 포함합니다.
 inertfluid/cve-2026-61732-lab
CVE-2026-61732(Decepticon ChatML 역할 경계 위조)의 무해하고 자체 완결적인 재현
 rafabd1/vectorfreed
VectorFreed librsvg use-after-free RCE 체인(CVE-2026-96889)을 SVG 생성기 PoC 및 librsvg, Next.js, Satori에 대한 완화 지침과 함께 문서화합니다.
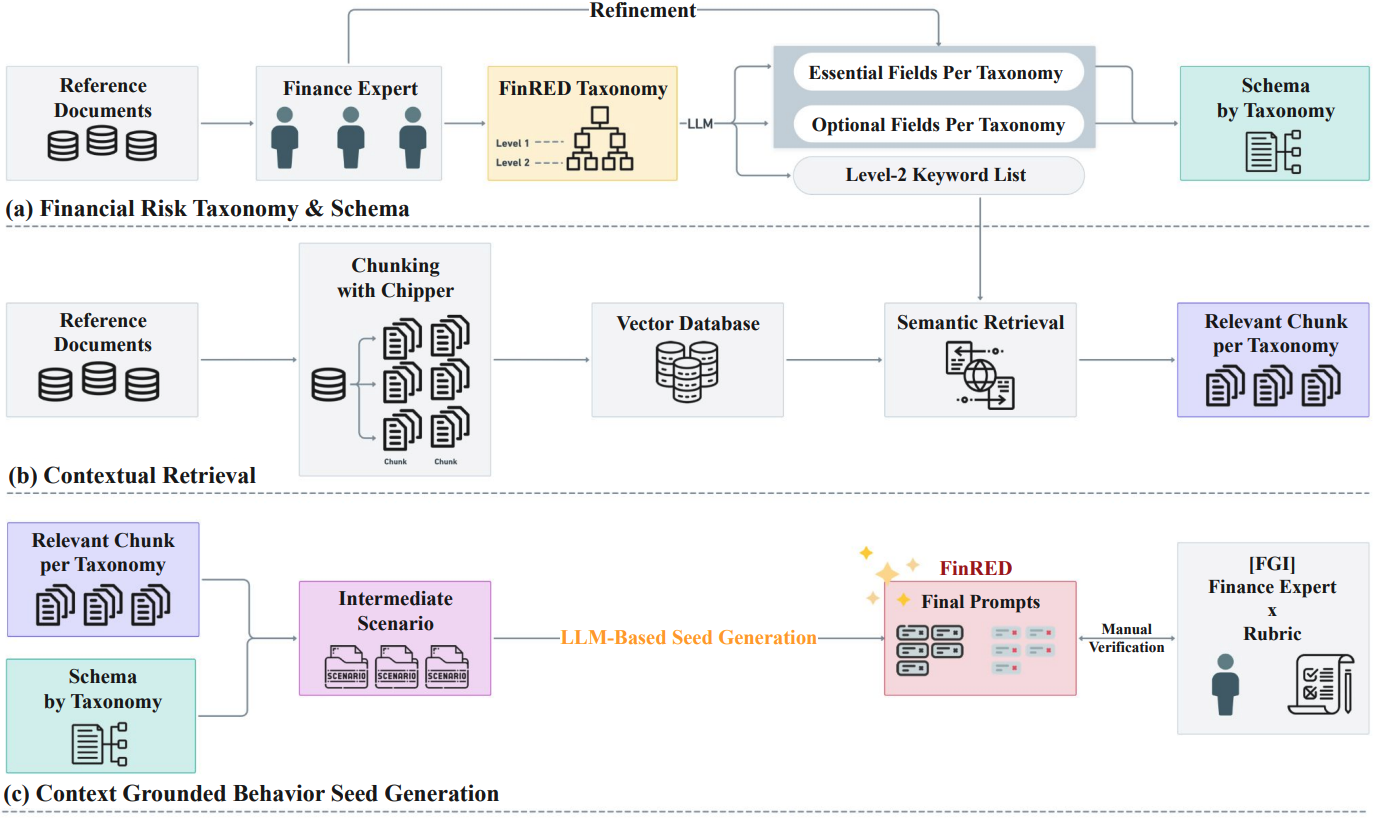 selectstar-ai/finred-paper
금융 도메인 특화 레드팀 벤치마크 평가 루브릭
 alex66366/odpure
객체 탐지기에 대한 백도어 공격을 손상, 확산 재구성, DBSCAN 합의 투표를 통해 무력화하는 블랙박스 입력 단계 정화 방어 기법.
 norrrrrrr-lyn/wainjectbench
웹 에이전트를 위한 프롬프트 인젝션 탐지 벤치마킹.
 se1ims/pixelsmash
CVE-2026-8461에 대한 개념 증명 및 실습 환경으로, FFmpeg의 MagicYUV 디코더에서 발생하는 범위를 벗어난 쓰기 취약점을 다루며, 페이로드 생성기와 Qt 데모 플레이어를 포함합니다.
 anthonyk2923/cve-2026-94609
CVE-2026-94609에 대한 분석 및 개념 증명(PoC)으로, add_user_to_group 권한을 가진 사용자가 Groups API를 통해 슈퍼유저 그룹에 가입할 수 있게 하는 authentik 권한 상승 취약점입니다.
 nihan-silent-reign/cve-2026-43284-dirty-frag-
CVE-2026-43284(Dirty Frag)에 대한 기술 분석으로, 읽기 전용 파일에 대한 페이지 캐시 쓰기를 가능하게 하여 root 권한 탈취로 이어지는 Linux 커널 xfrm ESP 로컬 권한 상승 취약점입니다.
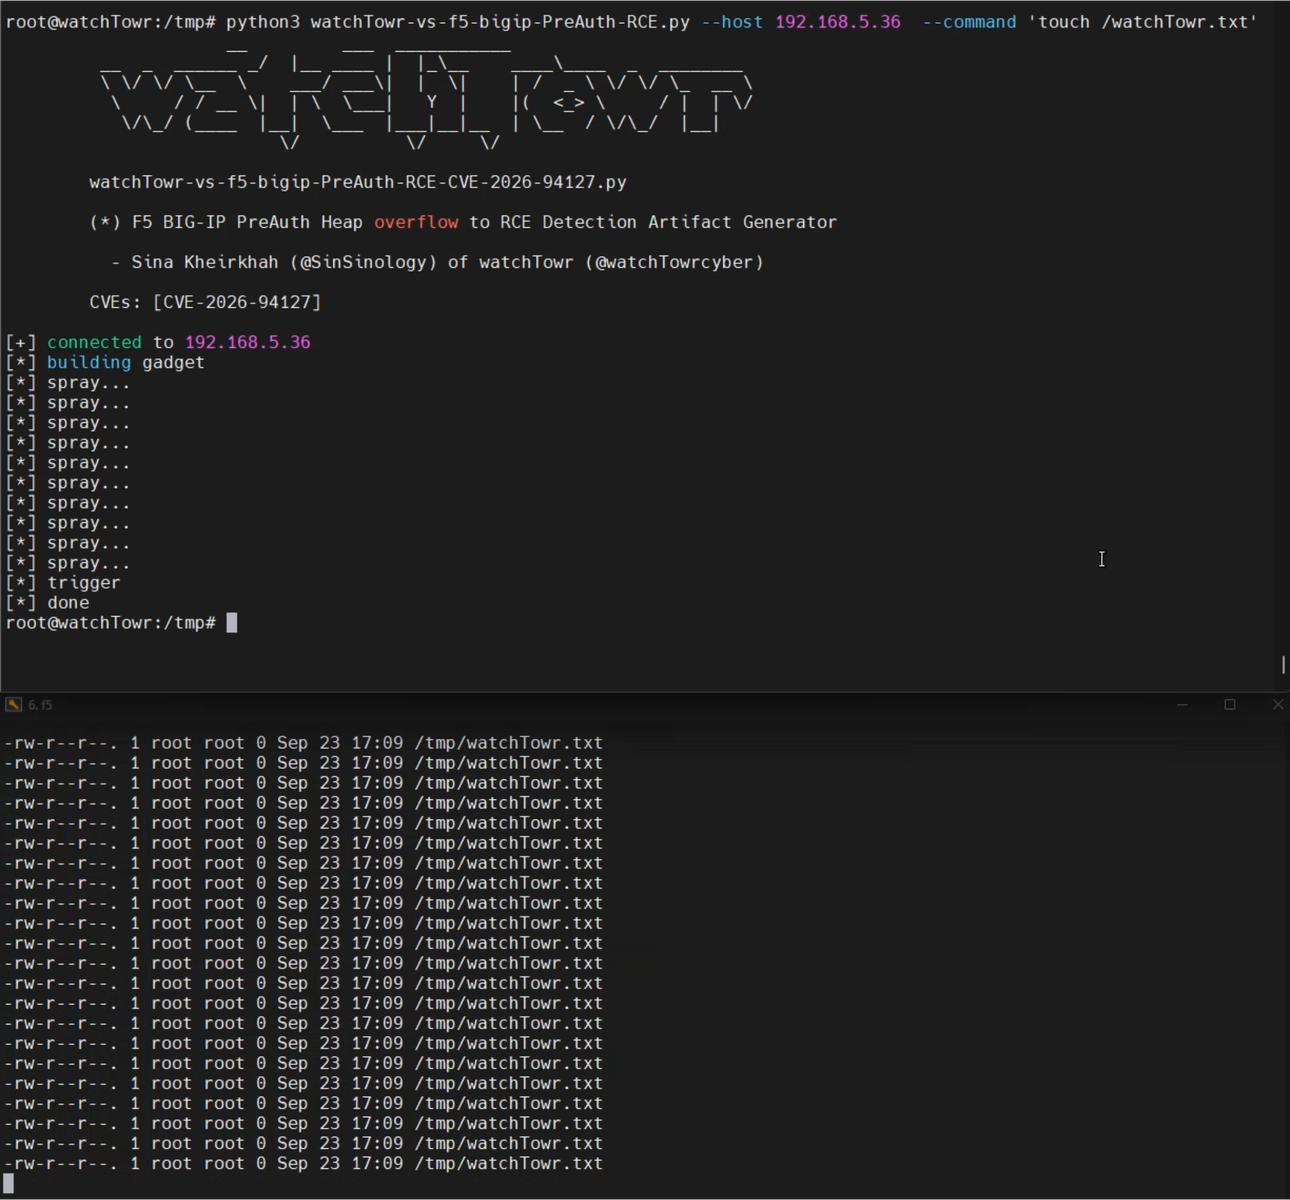 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
CVE-2026-94127에 대한 Python 탐지 아티팩트 생성기 및 PoC로, OAuth가 구성된 가상 서버를 통해 접근 가능한 F5 BIG-IP의 인증 전 RCE이며, 21.1.0용 하드코딩된 오프셋을 포함합니다.








