
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치 적용, 그리고 사이버 킬 체인을 다룹니다.
 phinode-labs/nginx-cve-2026-97629
CVE-2026-97629에 대한 개념 증명 익스플로잇, 근본 원인 분석 및 한 줄 패치로, 클라이언트 인증서(mTLS) 인증을 우회하는 nginx TLS 세션 티켓 위조 취약점입니다.
 woshigenm/cve-2026-97555
Linux cifs.ko DACL 힙 오버플로(CVE-2026-97555)에 대한 분석, POC 및 arm64 익스플로잇 체인으로, 참조 빌드에서 uid-0 자격 증명 덮어쓰기까지 권한을 상승시킵니다.
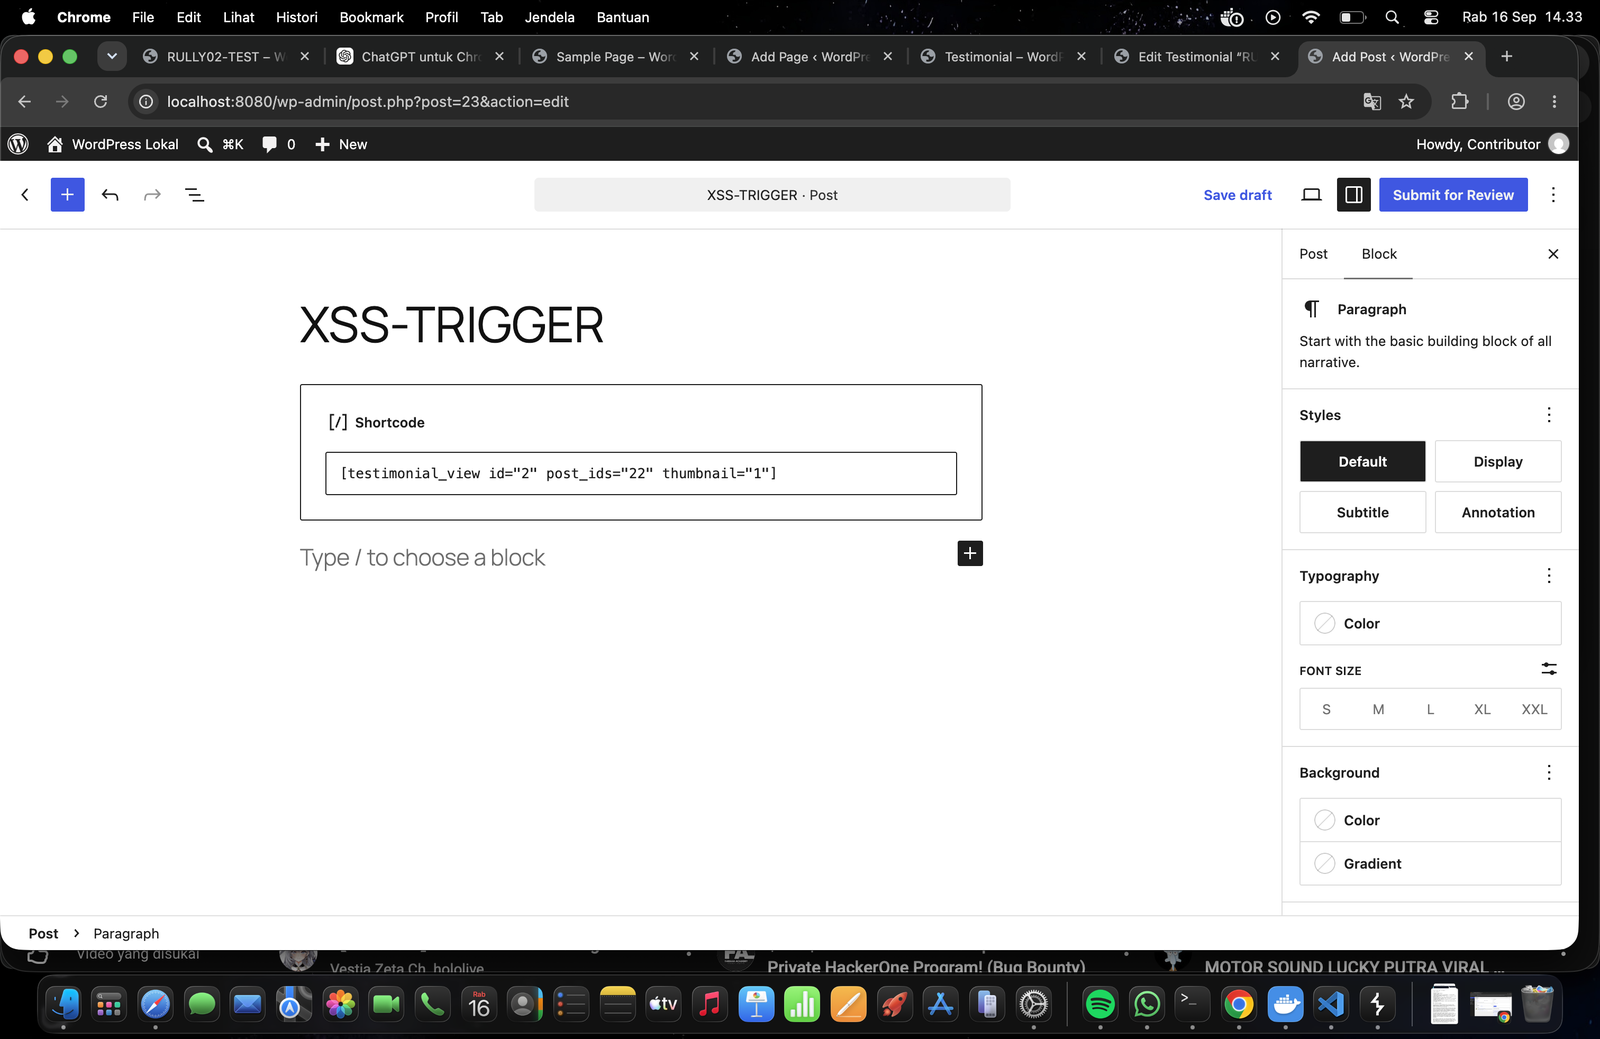 rully2212/cve-2026-97286
CVE-2026-97286에 대한 기술 권고 및 개념 증명으로, WordPress Strong Testimonials 플러그인의 인증된 저장형 XSS 취약점이며, 공격 체인, PoC 및 패치 분석을 포함합니다.
 ampedwastaken/cve-2026-97229-gitlab-ci-cd-regex-compiler-rce
CVE-2026-97229(GitLab CI/CD 정규식 RCE)에 대한 기술적 조사: 로컬 패치된 GitLab 랩, CI Lint API 점검, 버전 감사 및 방어 지침. 동작하는 익스플로잇은 없음.
 bombobombone/cve-2026-96878
CVE-2026-96878에 대한 보고서 및 개념 증명으로, MediaWiki Cargo의 Exhibit 필드 별칭에서 발생하는 저장형 XSS에 관한 내용이며, 검증 노트와 업스트림 수정 참조를 포함합니다.
 bombobombone/cve-2026-96877
CVE-2026-96877에 대한 개념 증명 및 패치 검증 노트로, Cargo Drilldown 전체 텍스트 검색 브레드크럼에서 발생하는 반사형 XSS와 Python 탐지 스크립트를 다룹니다.
 bombobombone/cve-2026-96875
CVE-2026-96875에 대한 보고서 및 개념 증명 스크립트로, MediaWiki Cargo Drilldown 계층 필터의 반사형 XSS 취약점을 다루며, 검증 노트와 업스트림 수정 사항 참조를 포함합니다.
 bombobombone/cve-2026-96872
WikiLambda의 미저장 코드 인가 우회 취약점인 CVE-2026-96872에 대한 보고서 및 개념 증명으로, 검증 노트와 업스트림 패치 참조를 포함합니다.
 a3igner/plex-codec-cache-implant
사고 분석 보고서: Plex Media Server 코덱 캐시의 서명되지 않은 .so가 트랜스코딩할 때마다 드로퍼를 실행함 (CVE-2026-96656) — IOC, STIX, YARA
 codevalai/microsoft-security-advisory-cv
ASP.NET Core의 CVE-2026-96230에 대한 권고 콘텐츠를 합성하고 검증하는 Gemini 기반 이중 에이전트 합의 루프를 갖춘 Express/TypeScript 마이크로서비스입니다.
 ubuntu-buddha/security-advisories
개발자를 겨냥한 악성코드, RCE 백도어, 그리고 무력화된 IOC가 포함된 취약점 공개를 다루는 방어 보안 권고문 및 악성코드 분석 보고서 모음입니다.
 quarkslab/slirp_snapshots_stateful
«Snapshotting our way to CVE-2026-9539» 블로그 게시물에 대한 PoC
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
CVE-2026-94541(WPMobile.App <= 11.82)에 대한 방어적 분석, 탐지 스캐너 및 규칙 시그니처.
 ibonok/cve-2026-94300
CVE-2026-94300(BIND 9.20.29의 GSS-TSIG use-after-free)에 대한 자체 포함형 PoC 및 분석으로, 디버거 보조를 통한 정보 유출에서 코드 실행으로 이어지는 체인 모델을 포함합니다.
 mosesox/poc-cve-2026-94134
CVE-2026-94134의 익스플로잇을 시연하는 개념 증명(Proof-of-concept) 코드로, OX Security의 취약점 연구 노트가 함께 제공됩니다.
 tautvydas-aleliunas/cve-2026-93903
CVE-2026-93903에 대한 보안 권고문으로, LiteSpeed Web Server 6.3.7 빌드 1 이전 버전의 부적절한 입력 검증 및 내부 리디렉션 처리 취약점과 완화 지침을 다룹니다.
 canmenzo/cve-2026-93687-braces
CVE-2026-93687을 검증하는 독립적인 측정 하네스로, 기본 maxLength에서 braces 3.0.3의 콜드 프로세스 스택 고갈을 재현하고 완화책을 테스트합니다.








