
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 동작하는 PoC — Linux 커널 csum_start 버그에 대한 실제 VM 탈출(CVSS 9.3). 게스트에서 호스트로의 힙 누출. 참고: CVE-2026-99999-analysis (교육용).
 woshigenm/cve-2026-98937
Android 비특권 태스크에 커널 콜체인 주소를 유출하여 KASLR 슬라이드 도출을 가능하게 하는 Linux perf/core 권한 검사 우회에 대한 검증된 PoC 및 분석입니다.
 suominen/cve-2026-98432
Linux 커널 IPv4 TCP SYN-ACK use-after-free CVE-2026-98432에 대해 배포판별 패치 상태, 영향을 받는 버전과 수정된 버전, 업스트림 수정 커밋을 추적하는 정적 Hugo 사이트입니다.
 mikkoabudo/cve-2026-98432-poc
CVE-2026-98432를 입증하는 개념 증명 코드로, 통제된 테스트 환경에서 취약점을 재현하기 위한 최소한의 C 구현을 포함합니다.
 alucard0x1/cve-2026-98432
CVE-2026-98432에 대한 증명 전용 PoC로, Linux IPv4/TCP ireq_opt use-after-free 취약점을 다룹니다. 코드 실행 없이 UAF를 확인하는 레이스 트리거와 힙 재사용 오라클입니다.
 offline-ant/tcp2kaslr
CVE-2026-98432: 일반 IPv4 TCP 서버가 취약하며, MPTCP는 트리거가 아닙니다. 버그 트리거, 증거 및 분석.
 alvaroguzmancode/cve-2026-98432
CVE-2026-98432를 위한 Rust 탐지기 및 로컬 랩으로, inet_opt/ireq_opt에서 발생하는 Linux IPv4 TCP use-after-free 취약점을 다룹니다. 정적 ELF 분석, kprobe 도달 가능성 검사, 레이스 트리거를 제공합니다.
 raahilmw/synipopt
IPv4 SYN with IP options, 실행당 하나의 랩 대상, CVE-2026-98432 연구용. 헤더 오프셋 파서, 회귀 테스트, 그리고 고장 난 자동 익스플로이터에 대한 포스트모템.
 googlesky/cve-2026-98432
KASAN-verified proof-of-concept reproducing CVE-2026-98432, a Linux kernel IPv4 TCP inet_opt/ireq_opt use-after-free, with cross-CPU race harness and…
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TV 팩토리 레이어의 리버스 엔지니어링 문서: 56 kHz IR 프로토콜, tclfactoryos 데몬, 커널 IR 드라이버, 그리고 소프트웨어 루트가 달성 불가능하다는 증거.
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 jadedfella/lpe-study-notes
Linux 커널 권한 상승 취약점(CVE-2026-98260)을 처음부터 천천히 살펴보는 과정
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260(posix-cpu-timers exec UAF) 익스플로잇 연구: S9280 Android 14 GKI 6.1 — UAF 트리거 + 제로 쓰기 프리미티브 + SELinux Permissive. 인수인계 문서는 HANDOFF.md에 있음
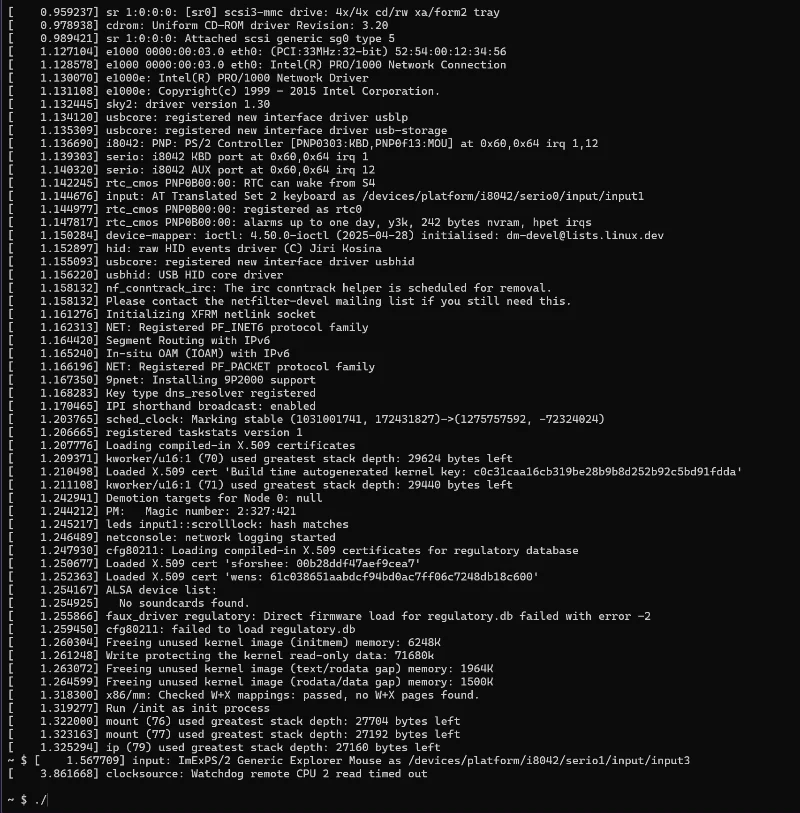 imkidz0/poc-cve-2026-98258
CVE-2026-98258을 시연하는 개념 증명으로, 만료 목록에서 대기 중인 타이머가 해제되는 Linux 커널 posix-cpu-timers 결함이며, 동작하는 데모를 포함합니다.
 malhyuk/cve-2026-98180
CVE-2026-98180에 대한 개념 증명(PoC) 및 KASAN으로 확인된 KUnit 재현기입니다. 이 취약점은 권한 없는 SYNC_IOC_FILE_INFO를 통해 도달 가능한, 스케줄러를 포함하는 ring 및 VM 객체의 drm/msm…
 ahiamaduuche-sys/cve-2026-97859-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치, 그리고 사이버 킬 체인을 다룹니다.
 ahiamaduuche-sys/cve-2026-97859-cybersecurity-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치, 그리고 사이버 킬 체인을 다룹니다.
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
CVE-2026-97859에 대한 사이버보안 과제로, 심각도 분석, 패치 적용, 그리고 사이버 킬 체인을 다룹니다.








