#1

 antonlovesdnb/btv30
Blue Team Village 30 Talk Materials
 mhackiori/cve-2021-3156
Baron Samedit 취약점의 시각화, 퍼징, 익스플로잇 및 패치
 wlibang/cve-2024-38077
CVE-2024-38077,이 저장소는 백업용으로만 사용됩니다,
 keraattin/cve-2026-35031
Jellyfin Media Server의 치명적인 경로 순회(path traversal)로 인한 RCE 취약점(CVSS 9.9). 개념 증명(PoC) 익스플로잇, 기술 분석 및 탐지 도구를 포함합니다.
 n132/cve-2025-68325
PoC CVE-2025-68325
 h3raklez/cve-2025-14321
Firefox의 RTCEncodedFrameBase에서 WebRTC Encoded Transforms를 통해 Use-After-Free 취약점을 시연하는 개념 증명으로, 힙 손상 및 잠재적 원격 코드 실행(RCE)을 가능하게 합니다.
 halcy0nic/cve-2022-34913
CVE-2022-34913에 대한 개념 증명
 quyt0/cve-2019-18935-exploit-study
Telerik UI for ASP.NET AJAX에 영향을 미치는 CVE-2019-18935에 대한 심층 연구. .NET 역직렬화 취약점, RadAsyncUpload 핸들러, 가젯 체인, 혼합 모드 어셈블리 악용 및 완화 전략을 다룹니다.
 mrmtwoj/react2shell-cve-2025-55182
React / Next.js 취약점 CVE‑2025‑55182(“React2Shell”)와 관련된 교육용 / 연구용 도구.
 hffaust/cve-2021-42574_and_cve-2021-42694
CVE-2021-42574 및 CVE-2021-42694의 시연 및 문서화: 보이지 않는 소스 코드 조작을 가능하게 하는 유니코드 양방향 알고리즘 취약점.
 afine-com/cve-2022-35501
Amasty Blog Pro for Magento 2의 블로그 게시물 생성 기능에서 발생하는 저장형 교차 사이트 스크립팅(XSS) 취약점
 ard33/cve-2026-4255
# CVE-2026-4255 개념 증명 Thermalright TR-VISION HOME의 DLL 사이드로딩 권한 상승 취약점으로, PATH 기반 Ftd2xx.dll 배치를 통해 상승된 권한으로 코드 실행을 달성하는 방법을 시연합니다.
 alyssa-o-herrera/cve-2018-7197
CVE-2018-7197 분석
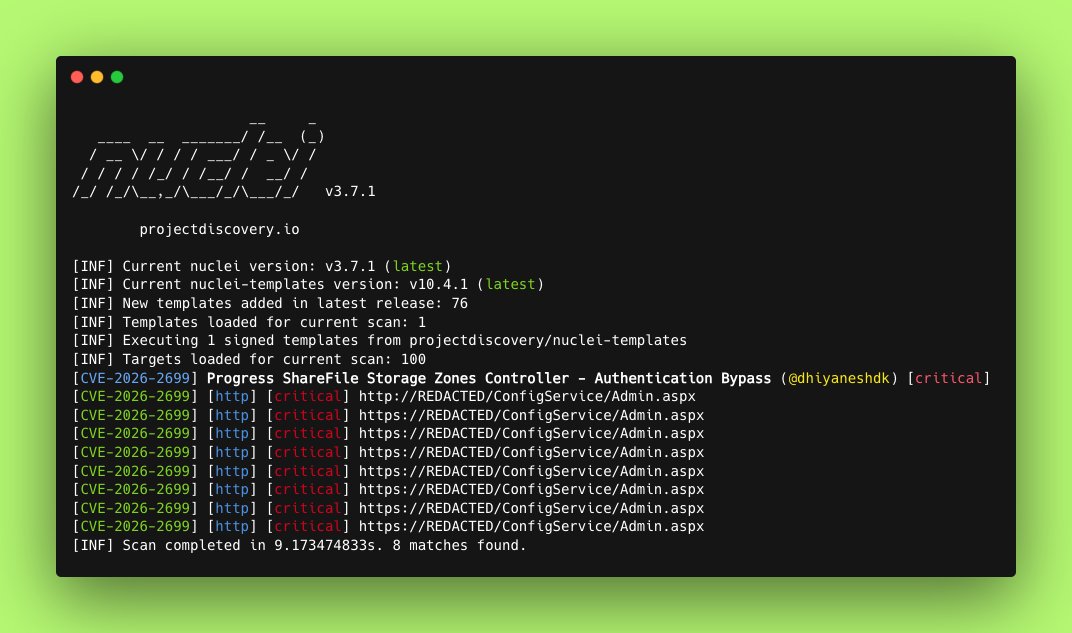 0xblackash/cve-2026-2699
CVE-2026-2699
 majdae/cve-2025-47812-research
CVE-2025-47812를 분석하는 학술 연구 저장소로, Wing FTP Server의 Lua 삽입을 통한 심각한 RCE 취약점에 대한 정적/동적 분석 및 개념 증명(PoC)을 포함합니다.
 jeromeyoung/cve-2021-43141
CVE-2021-43141에 대한 정보: plan_application 섹션에서 발생하는 반사형 XSS(Reflected XSS) 취약점입니다.
 vett3x/smb-linux-cve-2025-37899
CVE-2025-37899 기술 분석: Linux 커널의 ksmbd SMB 모듈에서 원격 코드 실행을 가능하게 하는 use-after-free 취약점. 공격 벡터, 영향 평가 및 패치 지침을 포함합니다.