
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 bombobombone/cve-2026-102971
CVE-2026-102971에 대한 정제된 보고서 및 loopback 전용 PoC로, MediaWiki REST 리비전 응답이 숨겨진 리비전 작성자의 사용자 ID를 유출하는 문제입니다.
 pervinzahidli/cve-2026-104110
FileRise Pro 클라이언트 포털의 내부 폴더 경로, 클라이언트 이메일, 업로드 정책이 /api/pro/portals/get.php를 통해 인증 없이 공개됨
 sotiak/cve-2021-42574
CVE-2021-42574(Trojan Source)를 시연하는 최소한의 Rust 개념 증명으로, rustc 1.56과 1.56.1 간의 컴파일 동작 차이를 보여줍니다.
 horkimhab/cve-2026-90898
격리된 랩 환경에서의 승인된 보안 연구, 취약점 인식, 방어 테스트를 위한 교육용 CVE-2026-90898 개념 증명 저장소입니다.
 nimaarek/cve-2026-8932-poc
CVE-2026-8932를 재현하는 개념 증명으로, libcurl 연결 재사용에서의 불완전한 mTLS 구성 매칭 결함을 다루며, 로컬 랩 서버와 C PoC를 포함합니다.
 testardou/cve-2026-19794
WP-Stats <= 2.56 - 인증되지 않은 저장형 크로스 사이트 스크립팅
 bombobombone/cve-2026-73316
# CVE-2026-73316 개념 증명 및 기술 문서 XenForo 2.3.13 이전 버전의 PayPal REST 웹훅 재생 취약점에 대한 개념 증명 및 기술 문서로, 재현 절차와 수정 세부 사항을 포함합니다.
 zer0qs/cve-2021-35042
CVE-2021-35942에 대한 기본 분석. Django의 SQL 인젝션.
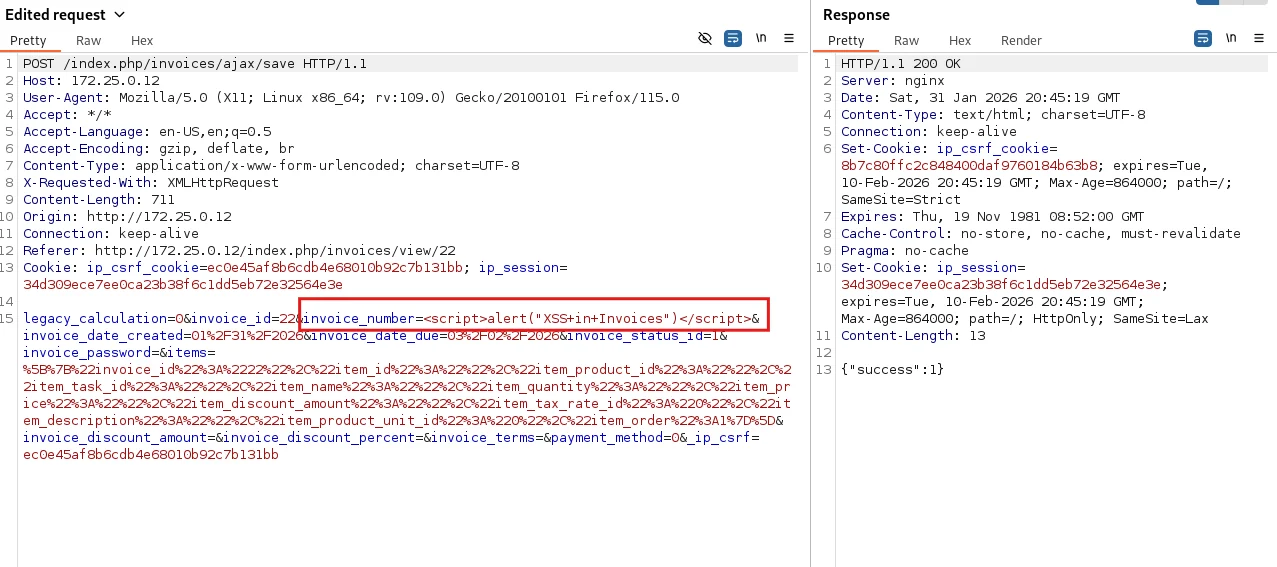 lagathos/cve-2026-25595
# InvoicePlane 1.7.0의 저장형 XSS 취약점 인보이스 번호 필드의 비위생화로 인한 InvoicePlane 1.7.0의 저장형 XSS 취약점으로, 개념 증명(PoC) 및 수정 방법을 포함합니다.
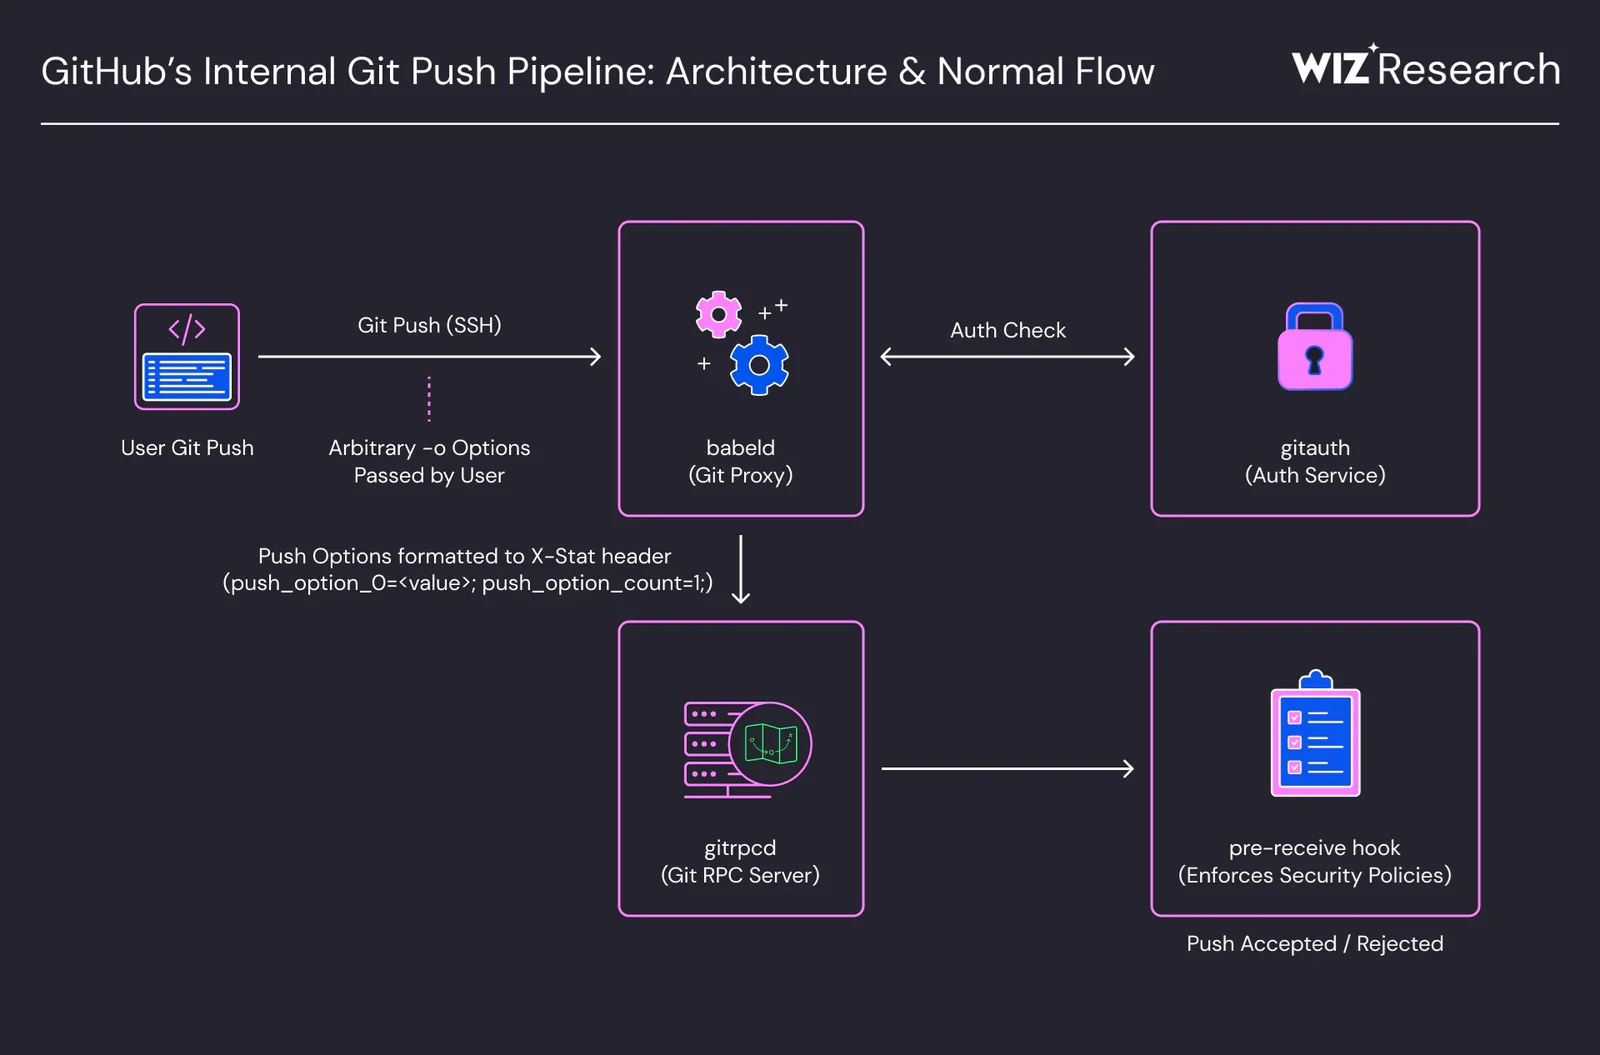 5kr1pt/cve-2026-3854
CVE-2026-3854에 대한 기술적 분석: git push의 헤더 주입을 통한 GitHub RCE로, 취약점, 악용 기법, 그리고 완화 방법을 설명합니다.
 drago-96/cve-2022-0778
CVE-2022-0778에 대한 개념 증명 익스플로잇으로, 비소수 곡선 매개변수를 가진 조작된 X.509 인증서를 통해 OpenSSL의 BN_mod_sqrt에서 무한 루프를 유발하여 서비스 거부(DoS) 공격을 가능하게 합니다.
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
패치 디퓨징을 활용한 새로운 취약점 발견
 mpgn/crime-poc
:hocho: CRIME 공격 PoC : CVE-2012-4929를 공격하는 압축 오라클 :hocho:
 0xsha/zombievpn
CVE-2020-12828에 대한 PoC 및 기술 분석으로, 보안 연구자를 위한 재현 단계와 취약점 세부 정보를 포함합니다.
 sandumjacob/cve-2023-2033-analysis
CVE-2023-2033에 대한 리소스 및 정보 모음
 alexandre-bartel/cve-2018-20343
CVE-2018-20343에 대한 PoC
 antonlovesdnb/btv30
Blue Team Village 30 Talk Materials
 mhackiori/cve-2021-3156
Baron Samedit 취약점의 시각화, 퍼징, 익스플로잇 및 패치








