
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 secsys-fdu/cve-2025-51865
Ai2의 playground 채팅에서 안전하지 않은 직접 객체 참조(IDOR) 취약점을 시연하여, 공격자가 예측 가능한 메시지 ID를 무차별 대입하여 다른 사용자의 대화 기록에 액세스할 수 있음을 보여줍니다.
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 zunak/cve-2024-22641
CVE-2024-22641에 대한 개념 증명: TCPDF <=6.7.4에서 조작된 SVG 파일에 의해 트리거되는 ReDoS 취약점으로, 정규 표현식 역추적 한도 소진을 시연합니다.
 secmuzz/cve-2025-25612
CVE-2025-25612
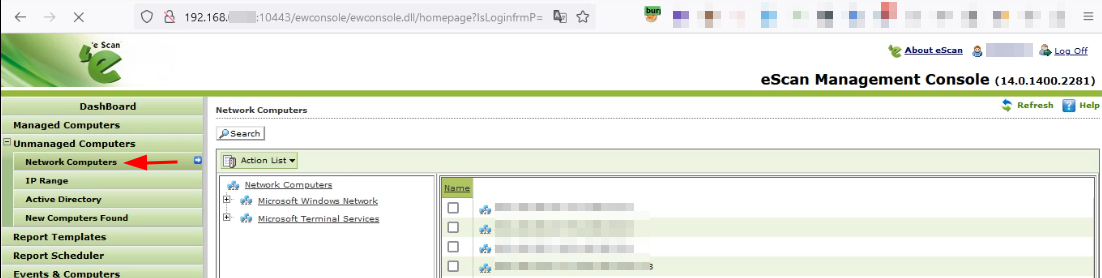 sahiloj/cve-2023-34837
CVE-2023-34837은 Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다. 이 취약점은 무관리 컴퓨터(Unmanaged…
 itsismarcos/bot-exploit-cve-2025-55182
CVE-2025-55182 (React2Shell) 취약점 탐지를 위한 교육용 스캐너로, React Server Components/Next.js 애플리케이션에서 사용됩니다. 대상 탐지를 위해 dork를 사용하고, RCE 지표를 식별하기 위해 비파괴적 페이로드를…
 sealpapapa/springcloudfunction-research
CVE-2022-22963 연구
 black-scorp10/cve-2024-51430
온라인 진단 실험실 관리 시스템은 대출자 섹션에서 크로스 사이트 스크립팅(XSS)이라는 보안 문제가 있습니다.
 x-stp/cves-2025-11187_15467_69418
OpenSSL PoC: PKCS#12 스택 오버플로, CMS IV 오버플로, OCB 정보 누출 [부분 체인]
 john-jung/cve-2026-26903-poc
CVE-2026-26903을 시연하기 위한 PoC
 oscerd/cve-2026-55994
CVE-2026-55994(Apache Camel camel-iggy)용 PoC 재현 코드: consumer가 Iggy 메시지의 사용자 헤더를 필터링 없이 Exchange에 복사하므로, 주입된 CamelHttpUri가 서버 측 요청(SSRF)을 유발하고 해석된…
 kavidk/heap-over-flow-with-cve-2016-10191
CVE 2016-10191에 대한 HeapOver flow 연구 보고서 작성
 exploitcn/cve-2014-1767-exp-paper
CVE-2014-1767 win7_x64 플랫폼 EXP 및 분석 문서
 entropt/cve-2024-4577_analysis
베트남 국가 사이버 보안(NCS) 인턴십 - 2차 테스트
 wrathfuldiety/cve-2025-56311
FD602GW-DX-R410 라우터의 CSRF 취약점으로 인해 인증된 관리자가 있을 때 원격 공격자가 /boaform/admin/formReboot로 조작된 POST 요청을 통해 장치를 재부팅할 수 있습니다.
 theo543/osds_paper_cve-2016-5195
Dirty COW Linux 권한 상승 취약점(CVE-2016-5195)을 분석하는 학술 논문 및 프레젠테이션 슬라이드로, 악용 기술, 커널 쓰기 백 동작 및 탐지 과제를 포함합니다.
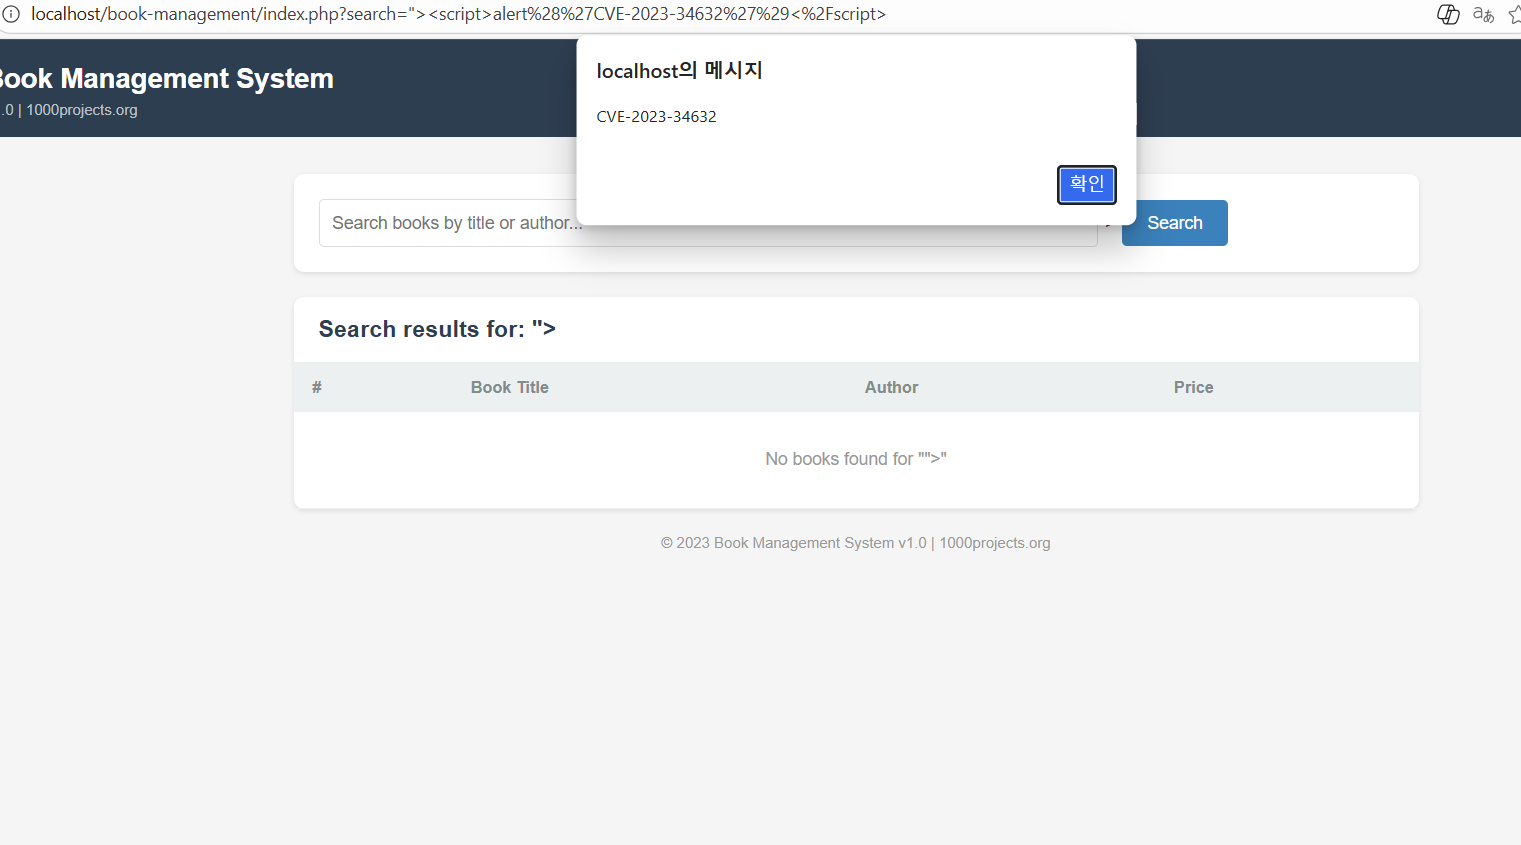 ssophiz/cve-2023-34632
1000projects Book Management System 1.0에서의 반사형 XSS
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Bean Validation 2.0 (JSR-380)의 참조 구현으로, 애노테이션 기반 메타데이터 모델과 JavaBeans에 대한 메서드 검증을 제공하며 CVE-2019-10219 수정을 포함합니다.








