
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 v3s9er/cve-2026-52885
CVE-2026-52885에 대한 기술 분석: Notepad++ v8.9.6.2의 TOCTOU 경쟁 조건으로 인해 HMAC 무결성 우회를 통한 임의 명령 실행이 가능합니다. 근본 원인, 공격 시나리오, PoC 및 패치 분석을 포함합니다.
 teddy47/cve-2019-13272---documentation
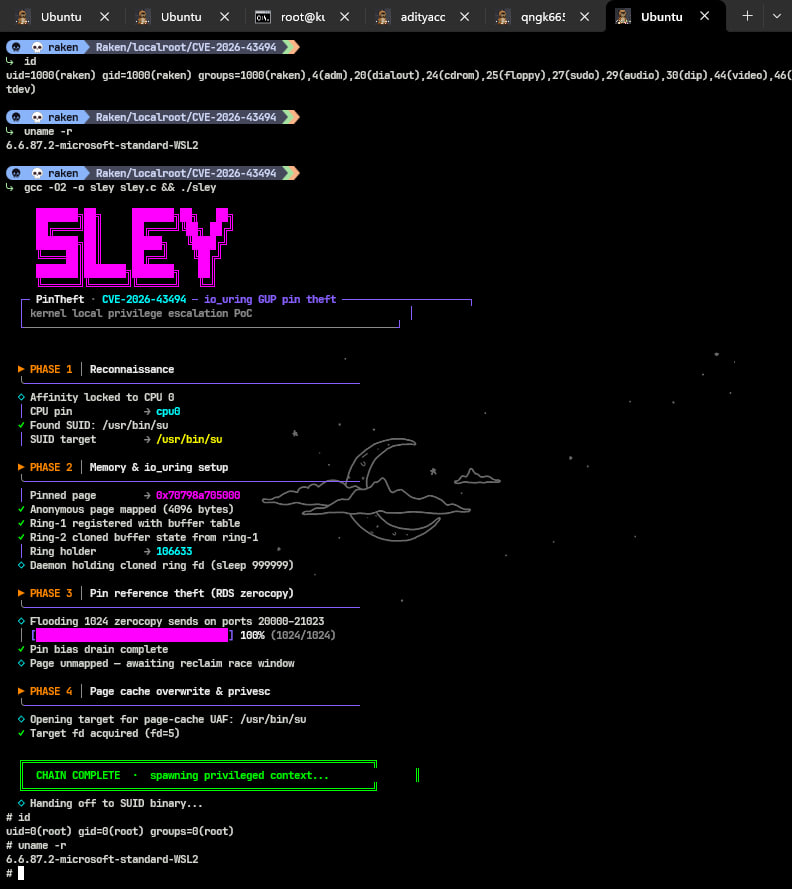 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft)용 개념 증명(PoC): RDS zerocopy refcount 버그 + io_uring 고정 버퍼를 통한 Linux LPE → SUID 페이지 캐시 덮어쓰기. 승인된 연구 목적으로만 사용하십시오.
 tansique-17/cve-2025-51411
대중 공개
 sudaiv/cve-2021-41081
N-DAY 취약점 연구 (패치에서 CVE-2021-41081 익스플로잇 분석까지)
 shk-mubashshir/cve-2025-51820
Shopping Portal v1.0에서 심각한 원격 코드 실행(RCE) 취약점(CVE-2025-51820)이 발견되었습니다.
 sangrok-jeon/cve-2022-42889-analysis
CVE-2022-42889 취약점 분석보고서
 rimbadirgantara/opac-fast-automation
CVE-2025-65862를 위한 자동화
 pyiesone/cve-2016-3238-poc
CVE-2016-3238/MS16-087 개념 증명을 위한 백서.
 migopp/cve-2024-44308
DFG 레지스터 할당 버그(JavaScriptCore)
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 afine-com/cve-2023-39062
Spipu Html2Pdf < 5.2.8 - 예제 파일의 XSS 취약점
 trinadh465/linux-4.19.72_cve-2020-27786
CVE-2020-27786과 관련된 수정 사항이 포함된 Linux 4.19.72용 커널 소스 트리로, 취약점 분석 및 특정 결함에 대한 교육적 연구를 위한 것입니다.
 trinadh465/linux-4.1.15_cve-2023-4128
CVE-2023-4128에 초점을 맞춘 Linux 커널 4.1.15 소스 코드로, 커널 보안의 취약점 분석 및 교육적 연구를 위한 것입니다.
 tharooon/cve-2026-29971
공격자가 피해자의 브라우저에서 임의의 JavaScript를 실행할 수 있으며, 이는 세션 하이재킹 또는 권한 상승으로 이어질 수 있습니다.
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR Vulnerability (CVE-2025-12030) - 보안 결함: 인증된 사용자가 Contributor 수준의 접근 권한으로 자신이 소유하지 않은 객체의 ACF 필드를 수정할 수 있습니다.
 satheesh575555/linux-4.1.15_cve-2022-42703
CVE-2022-42703에 초점을 맞춘 Linux 커널 4.1.15 소스 트리로, netfilter 하위 시스템의 use-after-free 취약점을 분석 및 익스플로잇 연구용으로 제공합니다.
 cainsoulless/cve-2024-28784
CVE-2024-28784에 대한 기술 공개 — IBM QRadar SIEM 7.5.0 UpdatePackage 7의 저장형 XSS 취약점입니다. 이 문제는 Rule Wizard 구성 요소에 영향을 미치며, 잘못된 정규 표현식을 통해 지속적인 JavaScript…








