
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 imfht/cve-2023-38545
😄 CVE-2023-38545 힙 오버플로우 POC 및 분석 기사
 ixtal23/spectrescope
추측 실행 공격 Spectre (CVE-2017-5753, CVE-2017-5715)의 데모
 hyeonjun17/cve-2022-2590-analysis
CVE-2022-2590의 심층 분석: userfaultfd 및 FOLL_FORCE/COW 우회를 통한 읽기 전용 페이지 임의 쓰기를 가능하게 하는 Linux 커널 공유 메모리(shmem) 경쟁 조건
 arttnba3/cve-2022-0847
CVE-2022-0847(dirty pipe)에 대한 나의 개인 익스플로잇
 vettrivel007/cve-disclosures
VETTRIVEL U가 FOSS(Free and Open Source Software)에서 발견한 보안 취약점을 문서화한 저장소입니다.
 undacmic/heartbleed-proof-of-concept
CVE-2014-0160에 설명된 Heartbeat Extension 버그를 악용하기 위한 개념 증명. :old_key: :unlock:
 giwon9977/cve-2021-33739_poc_analysis
CVE-2021-33739(Windows 커널 권한 상승 취약점)에 대한 분석 및 개념 증명 익스플로잇으로, 익스플로잇 기술 이해를 위한 교육 자료를 포함합니다.
 gal-nagli/cve-2021-26832
크로스 사이트 스크립팅 (XSS)이 Priority Enterprise Management System v8.00의 "Reset Password" 페이지 폼에서 발생하여, 공격자가 악성 URL을 보내거나 피해자를 악성 사이트로 유도하여 피해자를 대신해 자바스크립트를…
 digamma-ai/cve-2020-8835-verification
Linux 커널 eBPF 검증기 취약점(CVE-2020-8835)에 대한 Coq 기반 정형 검증으로, 재현 가능한 빌드 환경 및 증명 산출물을 포함합니다.
 ibm/pgp-client-checker-cve-2021-33560
PGP 클라이언트가 CVE-2021-33560에 영향을 받는지 확인하는 도구
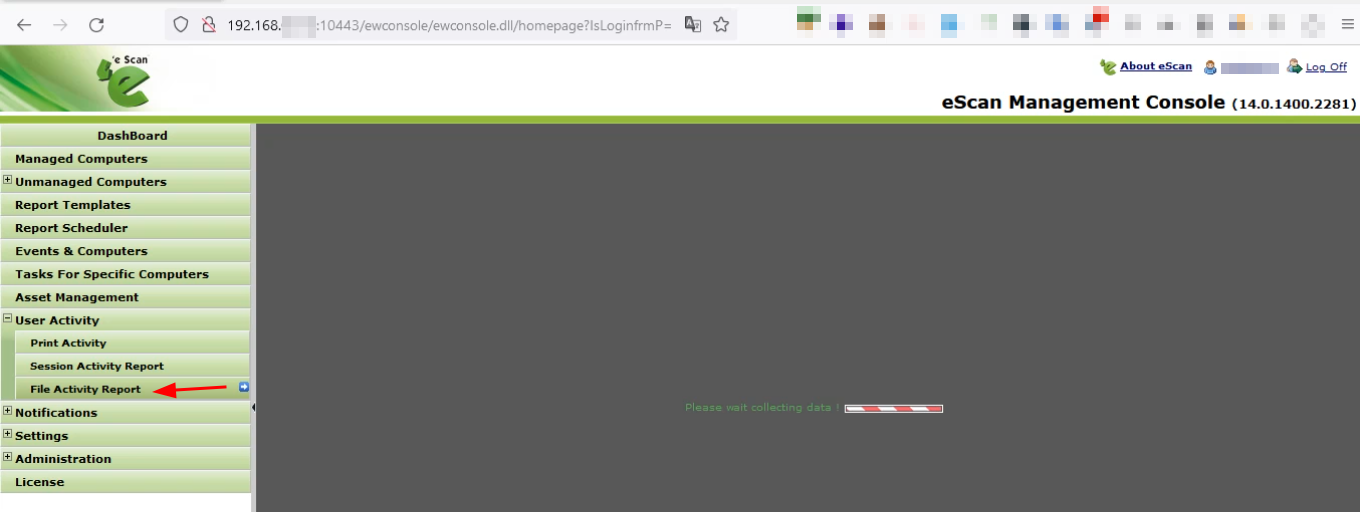 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 취약한 매개변수는 Dtltyp 및 ListName으로, User Activity 섹션의…
 karlemilnikka/cve-2024-0710
인증되지 않은 양식 제출 고유 ID 수정
 letsr00t/refluxfs_cve-2026-64600
CVE-2026-64600에 대한 기술적 분석으로, 메모리 손상을 통해 RefluxFS에서 발생하는 Linux 커널 로컬 권한 상승 취약점이며, 방어 연구 및 교육을 위한 완화 조치와 참고 자료를 포함합니다.
 mbadanoiu/wso2-2020-0731
WSO2-2020-0731: WSO2 Carbon의 XXE 및 XSS 취약점
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910: OpenEMR <8.0.0.3의 SQL 인젝션 취약점
 nu11secur1ty/rtfm
보안 전문가를 위한 침투 테스트 및 레드 팀 운영에 관한 종합 서적으로, 익스플로잇, 포스트 익스플로잇, 적대자 시뮬레이션 기법을 다룹니다.
 nastycrow/cve-2025-27893
# CVE-2025-27893 상세 공개: Archer Platform 6.x의 인증된 웹 매개변수 조작 취약점 인증된 웹 매개변수 조작 취약점으로, Archer Platform 6.x에서 변경 불가능한 레코드 필드를 무단으로 수정할 수 있게 해줍니다. 재현 절차와…
 imthecopilotnow/cve-2025-492026
CVE-2025-492026에 대한 보안 권고: Copilot AI의 하이퍼링크 주입 취약점으로 인해 의도하지 않은 탐색이 발생합니다. CWE-451 분류, 악용 시나리오 및 완화 타임라인을 포함합니다.








