
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 tandasat/hello-vt-rp
인텔 VT-rp(리다이렉트 보호) 기술의 사용을 보여주는 간단한 하이퍼바이저입니다.
 horkimhab/cve-2026-93485
격리된, 승인된 실험실 환경에서 CVE-2026-93485 개념을 학습하고 테스트하기 위한 교육용 보안 연구 저장소입니다.
 mingqizhang7710/cve-2022-0847-poc-dockerimage
CVE-2022-0847(Dirty Pipe) 리눅스 커널 권한 상승 취약점에 대한 개념 증명 익스플로잇을 패키징한 Docker 이미지입니다.
 horkimhab/cve-2026-77179
격리된 랩 환경에서의 승인된 보안 연구, 취약점 인식 및 방어 테스트를 위한 교육용 CVE-2026-77179 개념 증명 저장소입니다.
 horkimhab/cve-2026-65374
교육용 CVE-2026-65374 연구 저장소로, 승인된 취약점 테스트 및 방어 보안 연구를 위한 실습 환경 구축 안내를 제공합니다.
 f0xox/cve-2026-32202
CVE-2026-32202에 대한 기술 분석으로, Windows Explorer에서 조작된 .lnk 제어판 애플릿 항목을 통한 제로클릭 NTLM 자격 증명 강제 유출 취약점입니다.
 shinycolumn/cve-2025-56801
AES-CFB IV 생성 취약점 in Reolink 데스크톱 애플리케이션
 kyaw-tun/blue-team-capstone
CVSS v3.1 평가: CVE-2009-0658(Adobe Acrobat 버퍼 오버플로우) — Base, Temporal, Environmental 점수 및 수정 권장 사항 포함.
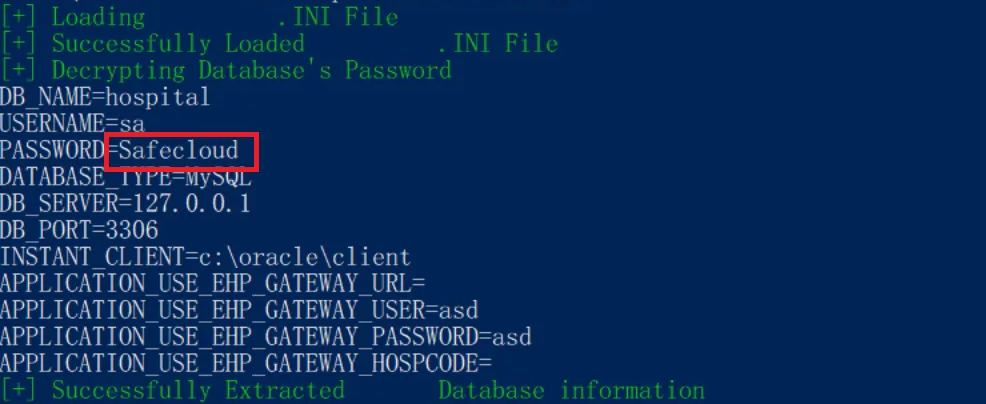 safecloudth/cve-2024-53522
CVE-2024-53522에 대한 개념 증명 익스플로잇으로, 정적으로 하드코딩된 개인 키-IV를 사용하여 HOSxP XE 데이터베이스 자격 증명의 복호화를 시연합니다.
 bw3ll/jop_rocket
이 프레임워크를 통해 사용자는 JOP 가젯을 발견할 수 있으며, DEP를 우회하기 위한 완전한 JOP 체인 구축을 자동화할 수 있습니다. JOP ROCKET은 Windows 점프 지향 프로그래밍(Jump-Oriented Programming)을 위한 궁극적인…
 bjrjk/cve-2022-4262
CVE-2022-4262의 전체 체인 분석, V8의 비자명한 피드백 슬롯 타입 혼동.
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 취약점 CVE-2022-42889에 대한 개념 증명.

 vincentbernat/cve-2015-3456
CVE-2015-3456과 관련된 실험들
 ndmalc/cve-2021-20323
# CVE-2021-20323에 대한 개념 증명 및 분석 Keycloak의 clients-registrations 엔드포인트에서 발견된 반사형 XSS 취약점으로, 악용 조건, 완화 권장 사항, 공식 권고문 링크를 포함합니다.
 ffri/xprtestsuite
향후 XProtect Remediator(XPR) 연구를 돕기 위한 스크립트 및 문서 모음
 mmxsrup/cve-2019-5489
페이지 캐시 사이드 채널 공격(CVE-2019-5489)의 Linux용 개념 증명
 0xblackash/cve-2026-55200
CVE-2026-55200








