
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — WordPress Eventin (wp-event-solution) <= 4.1.8의 깨진 접근 제어 + IDOR
 crackercat/cve-2021-26411
CVE-2021-26411에 대한 개념 증명(PoC) 익스플로잇으로, Internet Explorer의 메모리 손상 취약점을 통해 원격 코드 실행을 가능하게 합니다.
 weidongl74/cve-2015-2315-report
시뮬레이션 코드 및 CVE-2015-2315에 대한 보고서로, 교육적 분석을 위한 취약점 악용 시나리오를 보여줍니다.
 izdiwho/cve-2022-40317
OpenKM 메모 섹션의 저장형 XSS 개념 증명으로, javascript:를 통한 샌드박스 규칙 우회를 보여주며, CVSS 3.1 점수와 대응 지침을 포함합니다.
 amnsecurity/osticket-stored-xss-security-assessment
osTicket 저장형 크로스 사이트 스크립팅(Stored XSS)에 대한 전문 취약점 평가 보고서로, 비즈니스 영향, 수정 방안 및 완화 전략을 포함합니다.
 halcy0nic/cve-2023-38632
CVE-2023-38632에 대한 개념 증명
 xyddnljydd/cve-2020-1066
CVE-2020-1066에 대한 익스플로잇 코드와 함께 제공되는 블로그 분석을 통해 특정 Windows 권한 상승 취약점을 시연합니다.
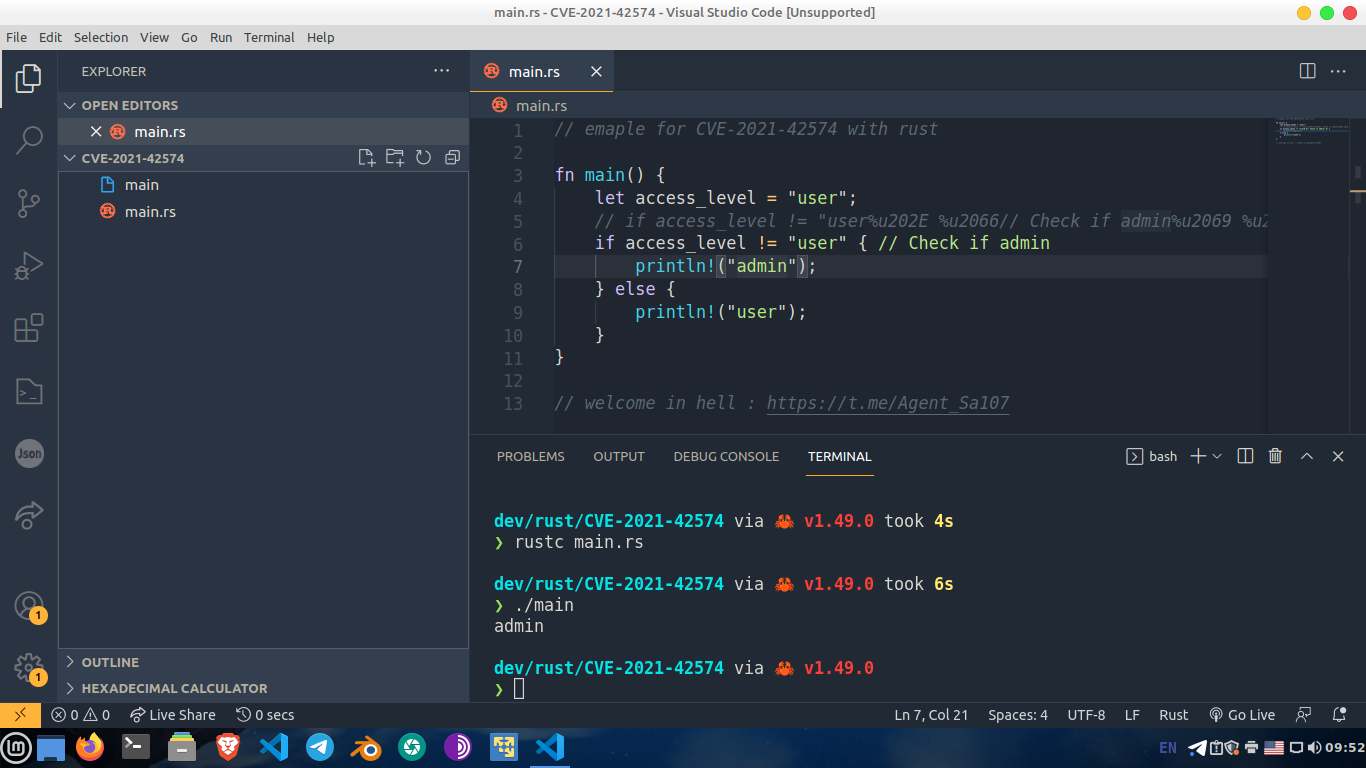 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 r4bbit-r4/directus-preso
CVE-2025-55746에 대한 프레젠테이션
 cuijiung/dubbo-cve-2023-23638
JNDI 주입을 가능하게 하는 Hessian 역직렬화 취약점인 Apache Dubbo CVE-2023-23638용 PoC 익스플로잇입니다. 분석 기사를 포함하며 테스트에 ZooKeeper 및 Java 8이 필요합니다.
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
SharePoint ToolShell (CVE-2025-53770) 악용 시도에 대한 기술 분석: RCE, webshell 배포 및 MachineKey 추출.
 tfawnies/cve-2026-64633
CVE-2026-64633 분석 페이로드, 처리/대조 문서 변형본, 그리고 실험 재현을 위해 ID와 쌍을 매핑하는 매니페스트를 생성합니다.
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
보안 권고: URL 접두사 처리에서 도달 가능한 어서션을 통한 원격 서비스 거부 (rouille)
 zebberncve/cve-2026-26832
node-tesseract-ocr에 대한 권고 ⌯⌲ 주간 다운로드 50 000회
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor, 무제한 파일 업로드를 통한 저장형 XSS 취약점
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith: CVE-2026-33150 및 CVE-2026-33179 — libfuse io_uring의 해제 후 사용(Use-After-Free) 및 NULL 역참조
 mernjsb/cve-2024-55182
CVE-2025-55182(React2Shell)에 대한 상세 기술 분석 - React Server Components의 치명적인 RCE 취약점으로, 영향받는 패키지, 악용 메커니즘 및 패치 지침을 포함합니다.








