
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 mmionf/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 기술 문서와 테스트된 버전을 포함합니다.
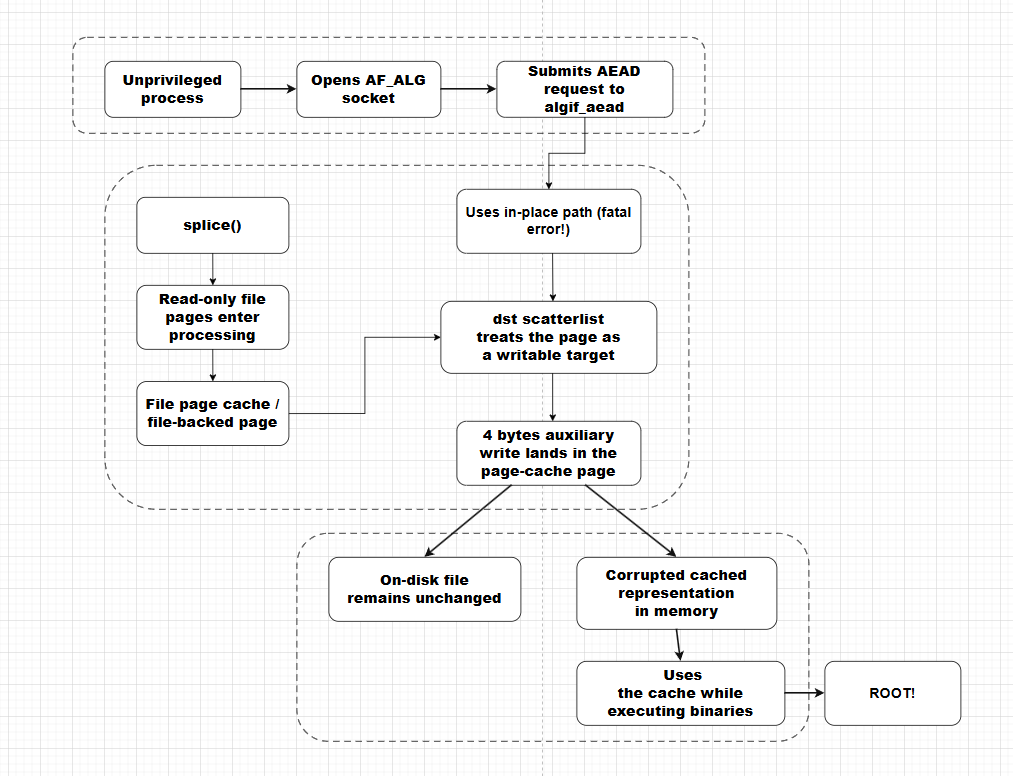 chernstepanov/copyfail-for-dummies
리눅스 커널 CVE-2026-31431에 대한 연구 노트와 개념 증명으로, AF_ALG splice() 페이지 캐시 손상 버그를 소스 아티팩트와 다이어그램과 함께 문서화한 자료입니다.
 frawlaboy/cve-2026-39973-poc
CVE-2026-39973(apktool)에 대한 개념 증명(빌더)
 cesarbtakeda/pp_cve-2024-38998
CVE-2024-38998을 분석하며, requirejs 2.3.6의 프로토타입 오염 취약점으로, 악의적인 구성 입력이 DoS, RCE 또는 XSS로 이어질 수 있는 방식을 시연합니다.
 biranperetz/docling-core-cve-2026-24009
CVE-2026-24009에 대한 기술 분석 자료 및 PoC로, docling-core의 안전하지 않은 YAML 로딩을 시연하고 실질적인 완화 방안을 제시합니다.
 oscerd/cve-2026-71300
Apache Camel camel-atmosphere-websocket 디스패치 헤더 주입(CVE-2026-71300)에 대한 개념 증명(PoC) 재현 도구로, 주입된 헤더를 통해 WebSocket 메시지를 공격자가 선택한 수신자로 리다이렉트할 수 있음을 시연합니다.


 g4sp4rcs/cve-2026-42980-poc
CVE-2026-42980에 대한 공개 익스플로잇 및 연구 자료로, Windows 커널 WMI 정수 언더플로 취약점을 통해 로컬 권한 상승을 SYSTEM으로 가능하게 합니다. 소스 코드, 빌드 스크립트 및 방어 연구를 위한 이중 언어 설명서가 포함되어 있습니다.
 yardenshafir/conference_talks
다양한 컨퍼런스 발표 자료의 슬라이드
 ait-aecid/rootkit-detection-ebpf-time-trace
커널 함수 실행 시간 변화 분석을 통한 루트킷 파일 숨김 활동 탐지
 00052/spectre-attack-example
2018년 1월 2일 (CVE-2017-5753 및 CVE-2017-5715) “스펙터” Spectre 취약점 익스플로잇
 passtheticket/vulnerability-research
공개된 CVE에 대한 분석, 문서화, 개념 증명(PoC) 익스플로잇을 포함한 취약점 연구 자료의 엄선된 모음집입니다.
 fs0c-sh/nagios-xi-5.7.5-bugs
Nagios XI에 보고된 버그
 nishanthanand21/cve-2024-32002-poc
CVE-2024-32002의 PoC - 특수하게 조작된 로컬 저장소를 클론하는 동안의 원격 코드 실행
 theethat-thamwasin/cve-2025-56399
laravel-file-manager v3.3.1 및 이하 버전의 인증된 원격 코드 실행(RCE) 취약점으로 인해 파일 관리자 인터페이스에 접근 권한이 있는 공격자가 서버에서 임의의 코드를 실행할 수 있습니다.
 askyeye/cve-2023-0045
CVE-2023-0045에 대한 PoC 및 분석: BTB 포이즈닝과 Flush+Reload를 사용하여 Linux prctl/seccomp Spectre-BTI 완화를 우회하고 프로세스 비밀을 유출합니다.
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
CVE-2026-48908에 대한 기술 분석 및 권고: JoomShaper SP Page Builder의 인증되지 않은 임의 파일 업로드를 통한 RCE








