
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
CVE-2026-30503의 상세 공개: OpenKM v6.3.12의 저장형 XSS 취약점. 근본 원인 분석, PoC 페이로드, 영향 평가, 그리고 보안 연구원과 침투 테스터를 위한 수정 권장 사항을 포함합니다.
 balajigund/research-on-cve-2025-9998
CVE 2025-9998의 취약점 및 인공지능의 도움을 통한 해당 취약점 해결 방안
 ally-petitt/cve-2024-27630
CVE-2024–27630 참조
 trinadh465/linux-4.1.15_cve-2022-45934
리눅스 커널 4.1.15 소스 트리로, netfilter 서브시스템의 use-after-free 취약점인 CVE-2022-45934에 대한 패치가 포함되어 있어 분석 및 테스트에 사용할 수 있습니다.
 tankirat/cve-2017-5638
Apache Struts 2 RCE 취약점 CVE-2017-5638에 대한 교육적 분석. 익스플로잇 세부 정보, Equifax 사례 연구 및 예방 조치를 포함합니다.
 clarasto/cve-2024-1086_ausarbeitung
CVE-2024-1086에 대한 기술 분석 및 익스플로잇 라이트업으로, 취약점의 메커니즘과 개념 증명(PoC) 구현을 상세히 다룹니다.
 anchor0221/cve-2025-50460
CVE-2025-50460에 대한 기술 세부 정보 및 익스플로잇

 lzh0082-cloud/code-detection
정적 분석 증거에 LLM 취약점 감사자가 어떻게 의존하는지를 연구하는 재현 패키지로, tree-sitter C/C++ 프런트 엔드, 통제된 증거 조건, 통계 분석 코드를 포함합니다.
 abraxas/vsftpd-cmds-denied-alias
vsftpd 3.0.5 - 높음 - 원격 - 권한 잔여 - cmds_denied가 RFC 별칭(XRMD)을 놓침
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 높음 - 로컬 - 크래시 - FTS5 secure-delete PutVarint 푸터 오버런
 strik3r0x1/vulns
여러 CVE에 대한 공개 proof-of-concept 익스플로잇 모음으로, 보안 연구 및 테스트를 위한 취약점 시연 코드와 참고 자료를 제공합니다.
 orangecertcc/security-research
CVE 식별자별로 정리된, 공개된 취약점에 대한 개념 증명 코드와 함께 Orange CERT 보안 권고를 호스팅합니다.
 bombobombone/cve-2026-102975
CVE-2026-102975에 대한 정제된 보고서 및 로컬 개념 증명 스크립트로, suppressrevision 없이 suppression 제거를 허용하는 MediaWiki RevisionDelete API 인가 우회입니다.
 djzzlim/cve-2026-94036
CVE-2026-94036 전용 리포지토리로, 해당 보안 이슈에 대한 취약점 분석, 개념 증명(proof-of-concept), 또는 익스플로잇 코드를 포함하고 있을 가능성이 있습니다.
 horkimhab/cve-2026-18574
격리된 실험실 환경에서의 승인된 보안 연구, 취약점 인식 및 방어 테스트를 위한 교육용 CVE-2026-18574 개념 증명 저장소입니다.
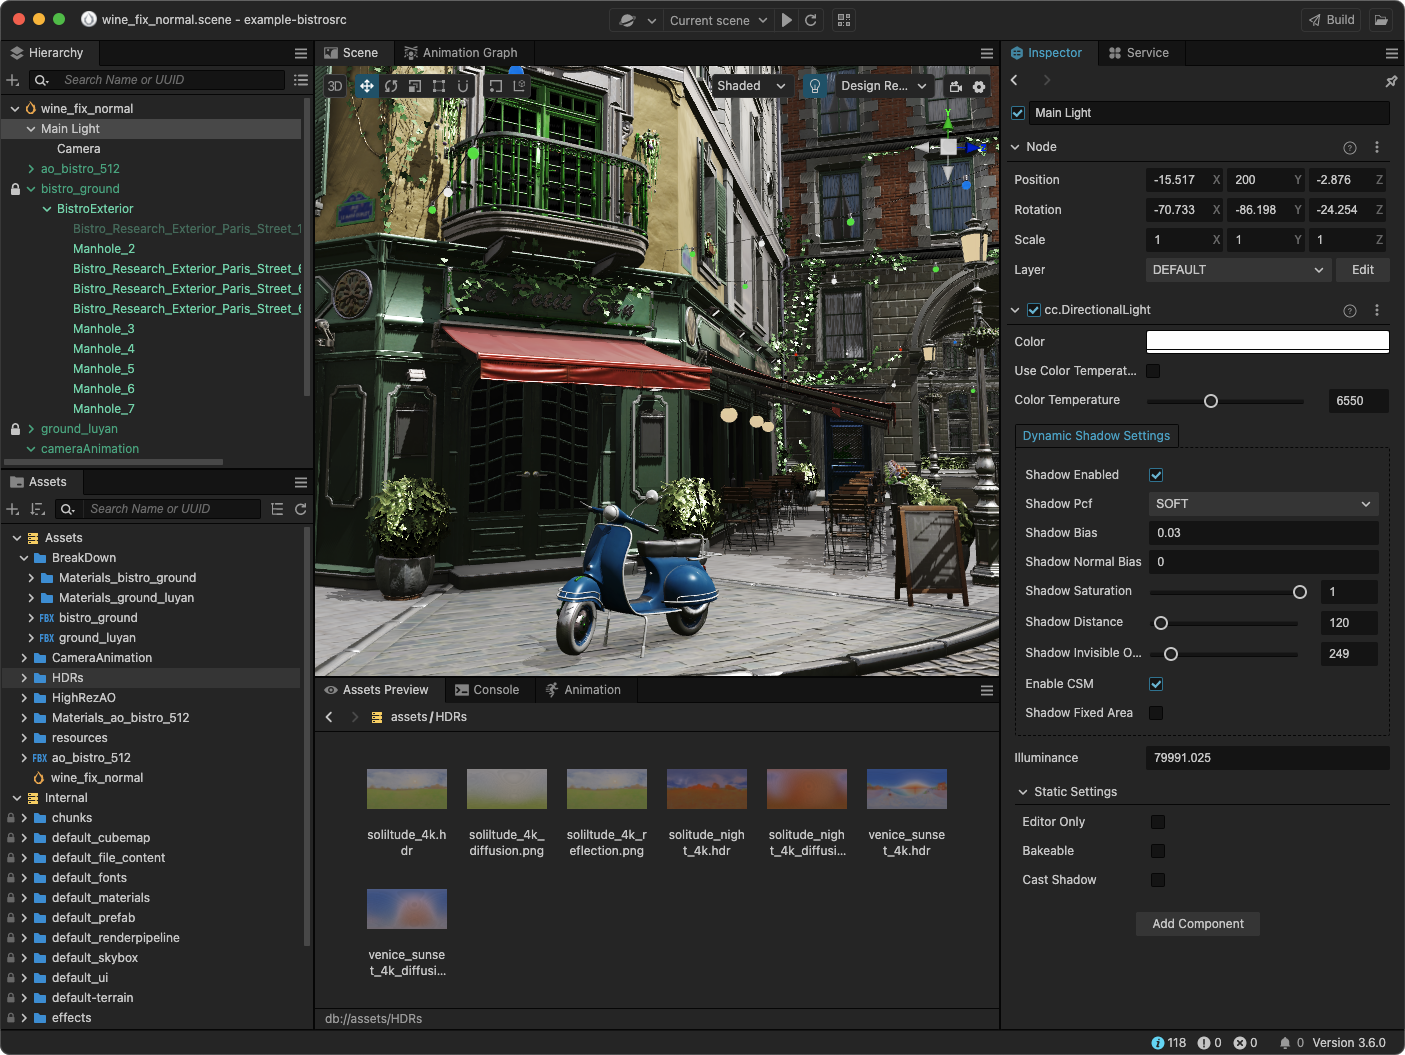 pvharmo2/gha-lab-fb32aba4a3
# CVE-2023-26493 (GHSL-2023-027) 공인 실험실 재현: cocos-engine의 <Web> 인터페이스에서 github.head_ref를 통한 명령 주입 — pull_request_target 워크플로 검증
 tfawnies/cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 테스트된 버전과 기술 문서를 포함합니다.








