
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 nxploited/cve-2025-31033
WordPress Buddypress Humanity Plugin <= 1.2는 사이트 간 요청 위조(CSRF)에 취약합니다.
 leomarche/projetsecu
CVE-2022-23222에 대한 작업.
 justjeff211/conti-ransomware-writeup
Splunk 8.2.2를 사용하여 Exchange 서버의 Conti 랜섬웨어 침해에 대한 전체 SOC 조사를 수행했습니다. Windows Security, Sysmon 및 IIS 로그 소스에서 28,145개의 이벤트를 분석하여 전체 공격 체인을 재구성했습니다. 세…
 ish2yu/cve-2025-55780
MuPDF의 널 포인터 역참조, 나에 의해 발견된 첫 번째 CVE
 th30d00r/linux-vulnerability-cve-2016-0728-and-exploit
Linux 커널 취약점 CVE-2016-0728 및 악용에 관한 문서
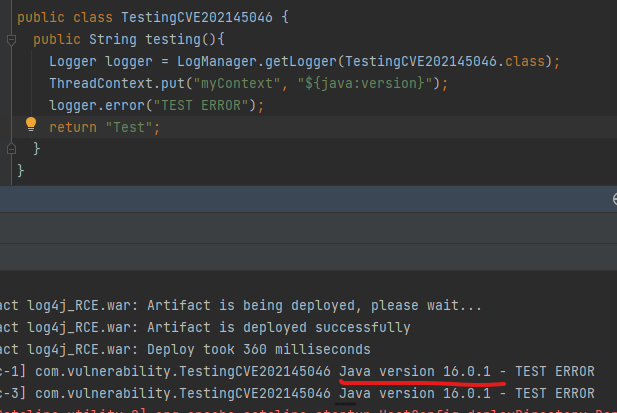 tejas-nagchandi/cve-2021-45046
CVE-2021-45046 재현
 sangrok-jeon/cve-2020-1938-tomcat-ajp-ghostcat--analysis
CVE-2020-1938-Tomcat-AJP(Ghostcat)-분석
 sahil3276/cve-2024-10930
CVE-2024-10930 공개
 sachinthabs/spectre-vulnerability-cve-2017-5753-
Spectre(CVE-2017-5753) CPU 취약점을 C 기반 익스플로잇과 추측 실행 사이드 채널 공격에 대한 상세 보고서로 시연하는 교육용 개념 증명입니다.
 rooobeam/pickle-deserialization-exploit-in-transformers
본 연구는 Python pickle 역직렬화 취약점을 분석하며, Hugging Face Transformers의 TFAutoModel에서 발견된 CVE-2024-3568에 초점을 맞춥니다. 우리는 해당 익스플로잇을 재현하여 근본 원인, 공격 벡터 및 위험을 검토합니다.
 ngyinkit/cve-2019-18634
CVE-2019-18634 (sudo 버퍼 오버플로우)에 대한 교육적 분석과 취약점 발견, 익스플로잇 및 완화를 다루는 슬라이드 데크.
 mnqazi/cve-2023-2516
Medium 블로그
 mkdemir/activemq-lockbit-analysis
Apache ActiveMQ (CVE-2023-46604) 취약점에서 LockBit 랜섬웨어 단계까지 이어진 419시간 침투 사례의 종단 간 분석, SIEM 상관관계 규칙 및 IOC 목록.
 mein-0/cve-2025-7771
CVE-2025-7771에 대한 개념 증명 익스플로잇으로, ThrottleStop.sys의 Windows 커널 드라이버 취약점으로 임의의 물리 메모리 읽기/쓰기 및 SYSTEM으로의 로컬 권한 상승을 가능하게 합니다.
 leopoldabgn/cve-2020-16012-poc
CVE-2020-16012에 대한 PoC, Firefox 및 Chrome의 drawImage에서의 타이밍 사이드 채널
 kaleth4/cve-2025-40271
CVE-2025-40271에 대한 기술 분석, Linux 커널의 /proc 파일 시스템에서 발견된 치명적인 Use-After-Free 취약점으로, 근본 원인, 재현 단계 및 패치 세부 정보를 포함합니다.
 c0gnit00/cve-2026-59827
CVE-2026-59827, 안전하지 않은 H2 쿼리 출력 역직렬화에 대한 블로그
 aykhan32/cve-2026-51788
cleverange_auth v0.1.10의 DoS 취약점에 대한 상세 CVE-2026-51788 권고: 기술 분석, CVSS 점수, 개발자를 위한 완화 지침을 포함합니다.








