
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 sbamit/exponentiated-gradient-descent-llm-attack
Exponentiated Gradient Descent 기법을 기반으로 한 LLM에 대한 새로운 적대적 공격.
 bytereaper77/jump-over-aslr-btb
분기 예측기를 공격하여 ASLR을 우회하는 점프 오버 ASLR 기법
 tagatac/libsafe-cve-2005-1125
Libsafe - 안전 검사 우회 취약점 (개념 증명 익스플로잇 및 이를 막기 위한 시간 무작위화)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE 분석
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 분석: Gitea 웹훅/마이그레이션에서 불완전한 SSRF 허용 목록 (IPv6 전환 및 클라우드 메타데이터). Gitea 1.26.3에서 수정됨.
 lwzsoviet/cve-2021-3281
CVE-2021-3281의 개념 증명: 조작된 tar 파일을 통한 Django의 TarArchive 유틸리티 디렉토리 탐색 취약점, Python tarfile 모듈 데모 포함.
 karlemilnikka/cve-2024-1209
LearnDash의 과제를 통한 민감 정보 노출
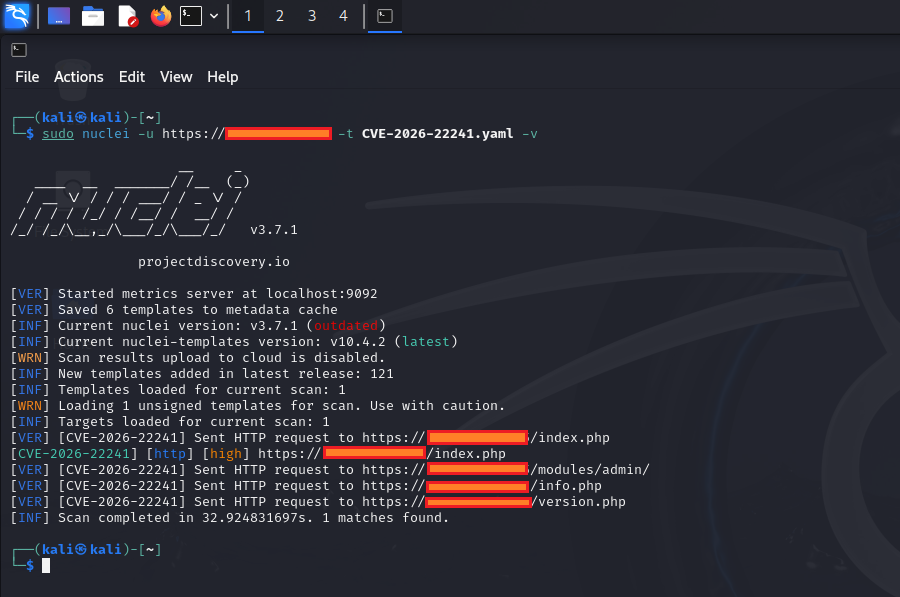 0xblackash/cve-2026-22241
CVE-2026-22241
 amnsecurity/kirki-wordpress-account-security-assessment
Kirki WordPress 계정 보안 위험에 대한 전문 취약성 평가 보고서로, 기술적 영향, 수정 및 완화 전략을 포함합니다.
 pa2sw0rd/exploit-cve-2025-55182-poc
이 POC는 실제 `[email protected]` 취약 코드를 사용하여 CVE-2025-55182를 시연합니다.
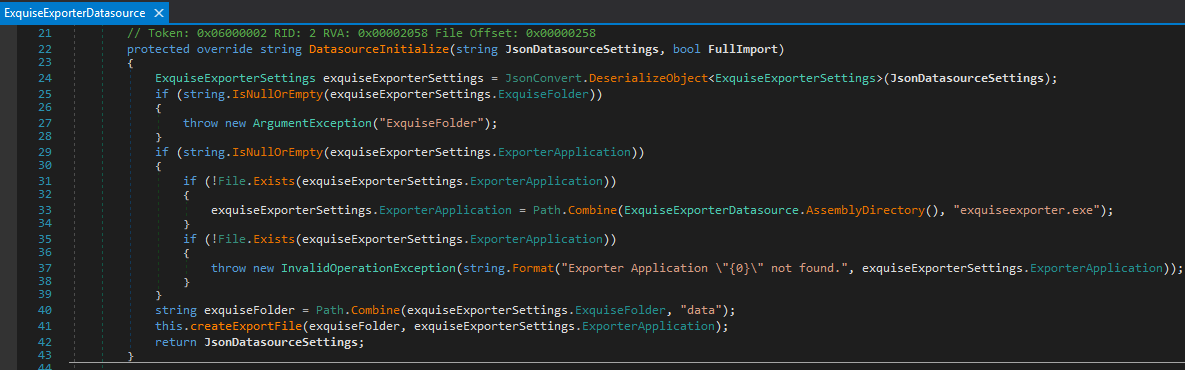 kpn-ciso/cve-2019-9745
CVE-2019-9745 취약점에 대한 분석 자료입니다.
 songg45/cve-2023-4683-test
CVE-2023-4683 - 테스트
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서
 wismansec/sharepoint-2026-poc
PoC, IOCs, 그리고 SharePoint /_trust WS-Federation BinaryFormatter 역직렬화 체인에 대한 탐지 로직입니다. 인증되지 않은 RCE, 프로세스 내 머신 키 탈취, 그리고 각 변종이 남기는 아티팩트를 다루는 랩 재구성입니다.…
 zer0dayf/cve-2026-65008
CVE-2026-65008
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - October CMS에서 collect()->mapInto()를 통한 치명적인 Twig 샌드박스 우회로 RCE/LFI/XXE 허용
 hyperps/cve-2026-0847
NLTK 3.9.2를 포함한 이하 버전의 취약점으로 인해 WordListCorpusReader, TaggedCorpusReader 및 BracketParseCorpusReader를 포함한 여러 CorpusReader 클래스에서 경로 탐색(path traversal)을…








