
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 bitdefender/lvi-lfb-attack-poc
이 저장소에는 LVI-LFB 제어 흐름 가로채기 공격 PoC(CVE-2020-0551)의 소스 코드와 문서가 포함되어 있습니다.
 weizman/cve-2019-18426
CVE-2019-18426에 대한 개념 증명 익스플로잇 및 기술 분석으로, WhatsApp의 오픈 리다이렉트, CSP 우회, 지속적 XSS, 파일 시스템 읽기와 잠재적 RCE 가능성을 다룹니다.
 jumpseclabs/printnightmare
Windows Spooler 취약점에 대한 정보 - CVE-2021-1675; CVE 2021 34527
 0xblackash/cve-2026-41091
CVE-2026-41091
 sej2020/manipulating-web-agents
자율적 LLM 기반 웹 에이전트를 제어하기 위한 간접 프롬프트 인젝션 공격의 연구 데모로, 트리거 최적화 및 평가 도구를 포함합니다.
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle 역직렬화 RCE (CVSS 8.8) | ReactiveZero 보안 연구
 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354는 메모리 내 민감 정보 평문 저장(Cleartext Storage of Sensitive Information in Memory) 취약점에 노출되어 있습니다. 이 애플리케이션은 활성화 시도가 실패한 후에도 유효한…
 calilkhalil/research
개인 보안 연구 및 CVE 발견
 0xmrma/cve-2026-33936
ecdsa(PyPI)의 서비스 거부(DoS) 취약점
 amnsecurity/apache-mina-deserialization-security-assessment
Apache MINA 역직렬화 위험에 대한 전문 취약점 평가 보고서, 경영진 요약, 기술적 영향, 수정 및 완화 전략 포함.
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
CVE-2018-4242에 대한 상세 기술 분석 및 번역: AppleHV의 XNU 커널 취약점으로, PoC 코드, 리버스 엔지니어링 분석, 시스템 콜, MIG 및 IOKit에 대한 설명을 포함합니다.
 nerowander/cve-2022-25845-exploit
Java 기반의 CVE-2022-25845 (Fastjson auto-type bypass RCE) 익스플로잇과 교육용 분석 PDF 및 참고 문서
 recorded-texteditor120/cve-2026-31802
npm tar의 CVE-2026-31802 경로 탐색(path traversal) 취약점을 시연하고 분석하여, 심볼릭 링크 추출을 통한 임의 파일 덮어쓰기를 가능하게 합니다.
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU의 editOEN 매개변수에서의 블라인드 SQL 인젝션. 인증되지 않음, 인터넷 노출. 페이로드, 주석이 달린 요청 및 증거.
 snailsploit/cve-2026-31899
CVE-2026-31899: CairoSVG의 재귀적 <use> 요소 증폭을 통한 지수적 DoS (CVSS 7.5 높음)
 snailsploit/cve-2026-1208
Welcart용 Friendly Functions <= 1.2.5 - 설정 업데이트로 이어지는 사이트 간 요청 위조
 naved124/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397의 상세 분석: js2py의 샌드박스 이스케이프 취약점으로, 파이썬 객체 탐색을 통해 RCE를 가능하게 합니다. 코드 분석, PoC, 그리고 방어 연구를 위한 수정 권장 사항을 포함합니다.
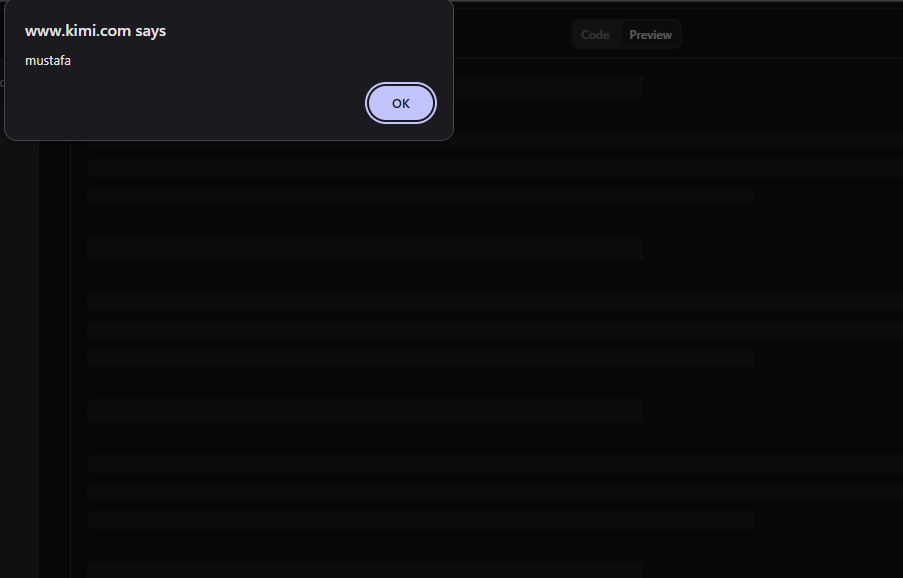 mgtx2/cve-2026-39107
Kimi AI v1.0의 Preview 탭에서 발견된 저장형 XSS 취약점에 대한 상세 공개로, 공격 시나리오, PoC, 보안 연구자를 위한 수정 지침을 포함합니다.








