
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 wtfkimi/cve-2026-77078
multer의 CVE-2026-77078 취약점을 악용하는 방법을 보여주는 예제 저장소로, 영어와 러시아어로 사용법이 제공됩니다.
 horkimhab/cve-2026-19975
Azuriom의 CVE-2026-19975에 대한 개념 증명 및 연구 저장소로, 설정 지침과 승인된 보안 테스트를 위한 기술 문서 링크를 포함합니다.
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso에서 Entra ID PRT SSO 쿠키 유출을 가능하게 하는 origin 검증 오류 (GHSA-g9vc-5j77-f2cm, CVE-2026-87005, CVSS 5.3).
 pvharmo2/gha-lab-733c168b88
CVE-2026-44246을 재현하는 도구로, nnU-Net의 GitHub Actions 트라이지(triage) 에이전트에서 발생하는 프롬프트 인젝션 취약점을 보여주며, 이슈 콘텐츠가 AI 프롬프트에 인라인되는 방식을 시연합니다.
 pvharmo2/gha-lab-23db52563c
보안 연구 랩: CVE-2025-10894 (GitHub Actions의 PR 제목 주입) 재현 — nrwl/nx 스냅샷
 zzzm0919/cve-2026-44648
CVE-2026-44648에 대한 개념 증명 익스플로잇 및 권고로, 취약점을 시연하고 평가를 위한 기술적 세부 정보를 제공합니다.
 uky007/cve-2026-20841_notepad_analysis
# CVE-2026-20841 — Microsoft 메모장 RCE 취약점 분석 바이너리 분석과 교육 목적의 PoC 익스플로잇 개발을 통해 Microsoft 메모장 RCE 취약점 CVE-2026-20841을 조사합니다.
 tansique-17/cve-2025-61454
CVE-2025-61454에 대한 공개 공개 및 개념 증명, E-commerce Project v1.0의 search.php에 있는 반사형 XSS 취약점으로, 악용 단계와 수정 지침을 포함합니다.
 d3b0j33t/cve-2026-2441-poc
# CVE-2026-2441 개념 증명 — Chrome CSS use-after-free로 인한 샌드박스 렌더러 RCE Chrome CSS use-after-free 취약점(CVE-2026-2441)에 대한 개념 증명(PoC)으로, 샌드박스 처리된 렌더러에서 원격…
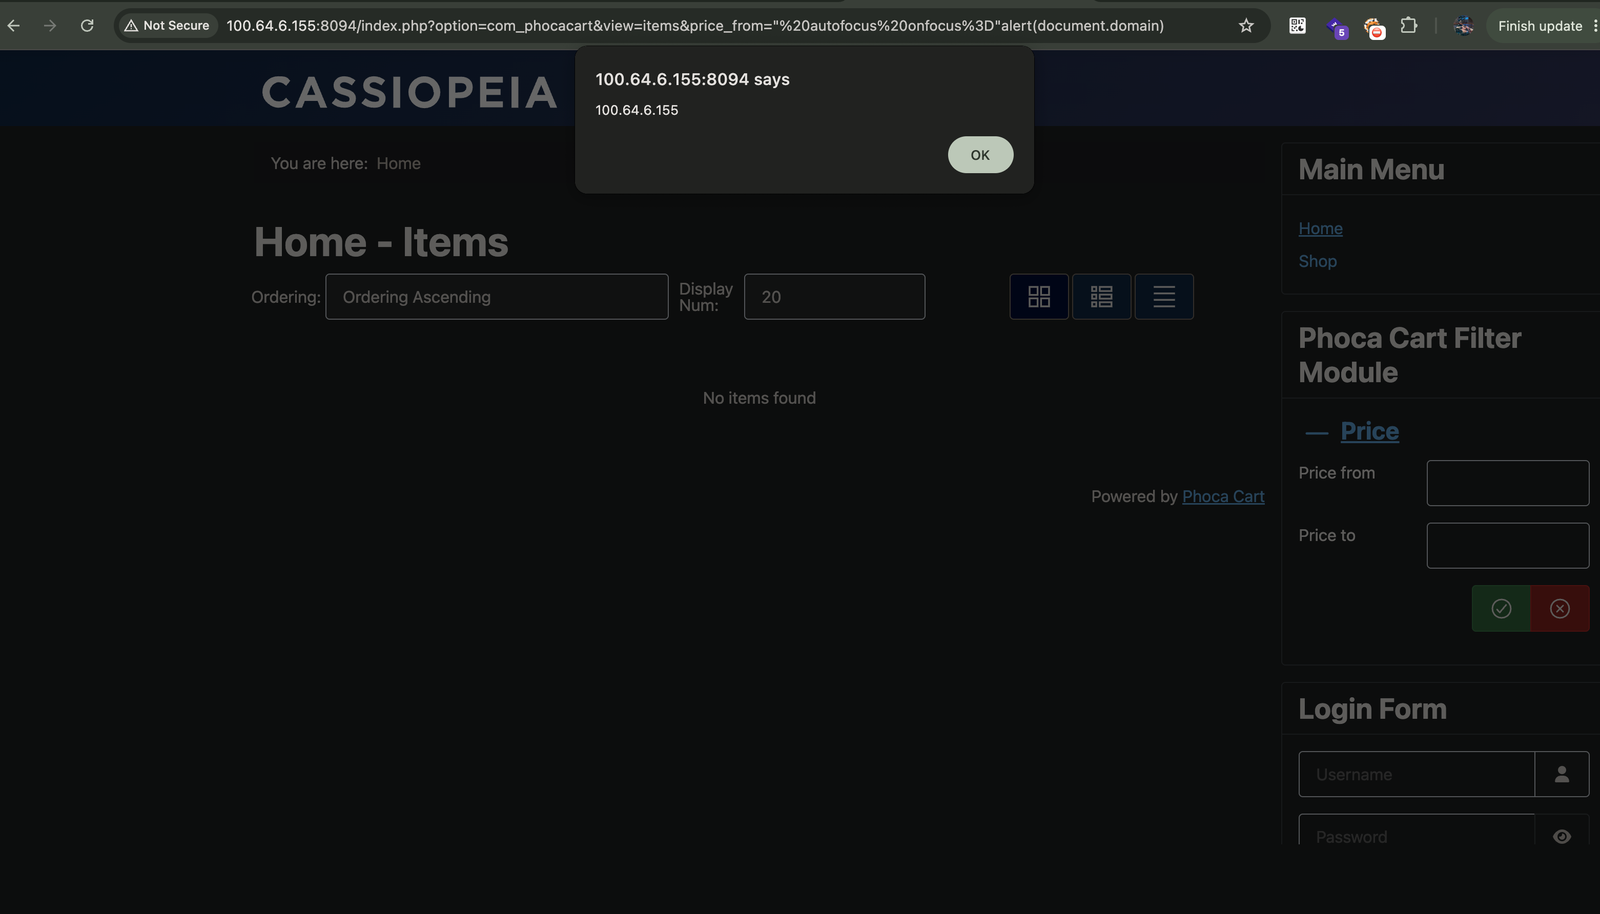 toanln-cov/cve-2026-76565
PhocaCart의 price_from & price_to 필터 매개변수를 통한 Reflected XSS
 b1ack0wl/vulnerability-write-ups
이 저장소에는 제가 발견한 취약점과 공개적으로 개발한 익스플로잇에 대한 분석 문서가 포함되어 있습니다.
 0xhossam/uncanny
LPE를 동반한 또 다른 새로운 강제(coercion) 프리미티브 - Windows Store InstallService 플러그인 확인(plugin resolution) 실험을 통한 비관리자 사용자의 머신 계정 NTLM 강제 인증
 4d4j/objdump-out-of-bounds-write
CVE-2026-18220을 시연하는 개념 증명(PoC)으로, GNU binutils의 DLX ELF 백엔드에 존재하는 범위를 벗어난(OOB) 쓰기 취약점입니다(`objdump -g`를 통해 트리거됨).
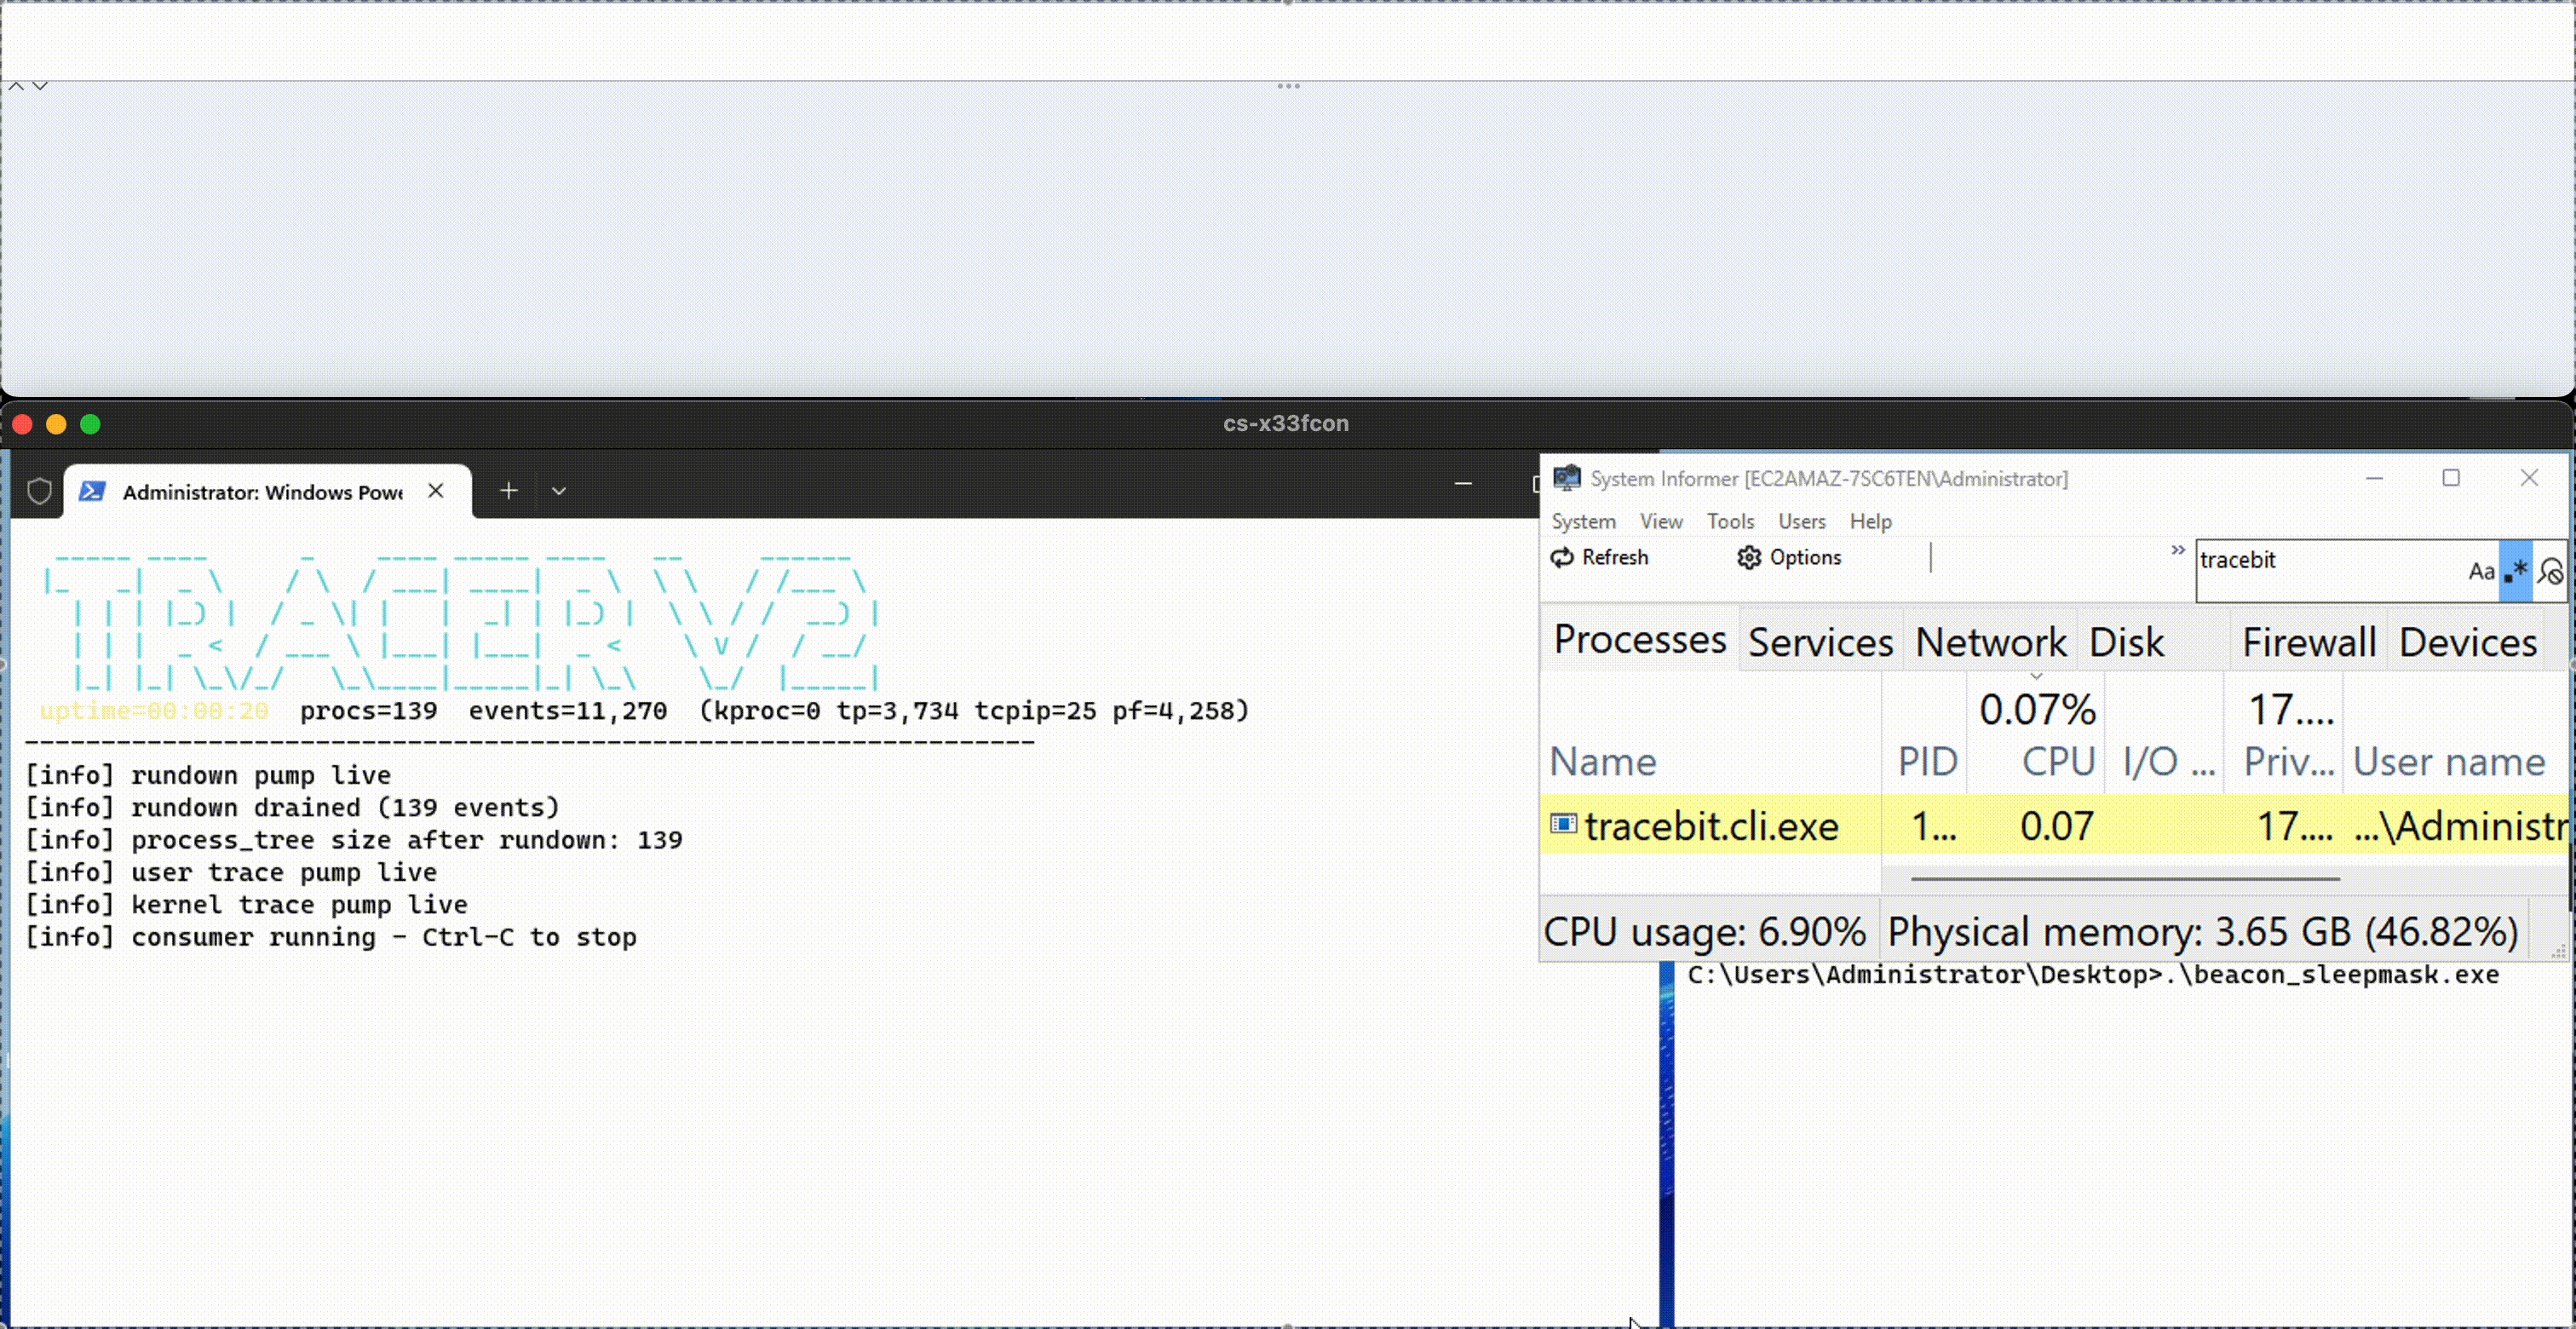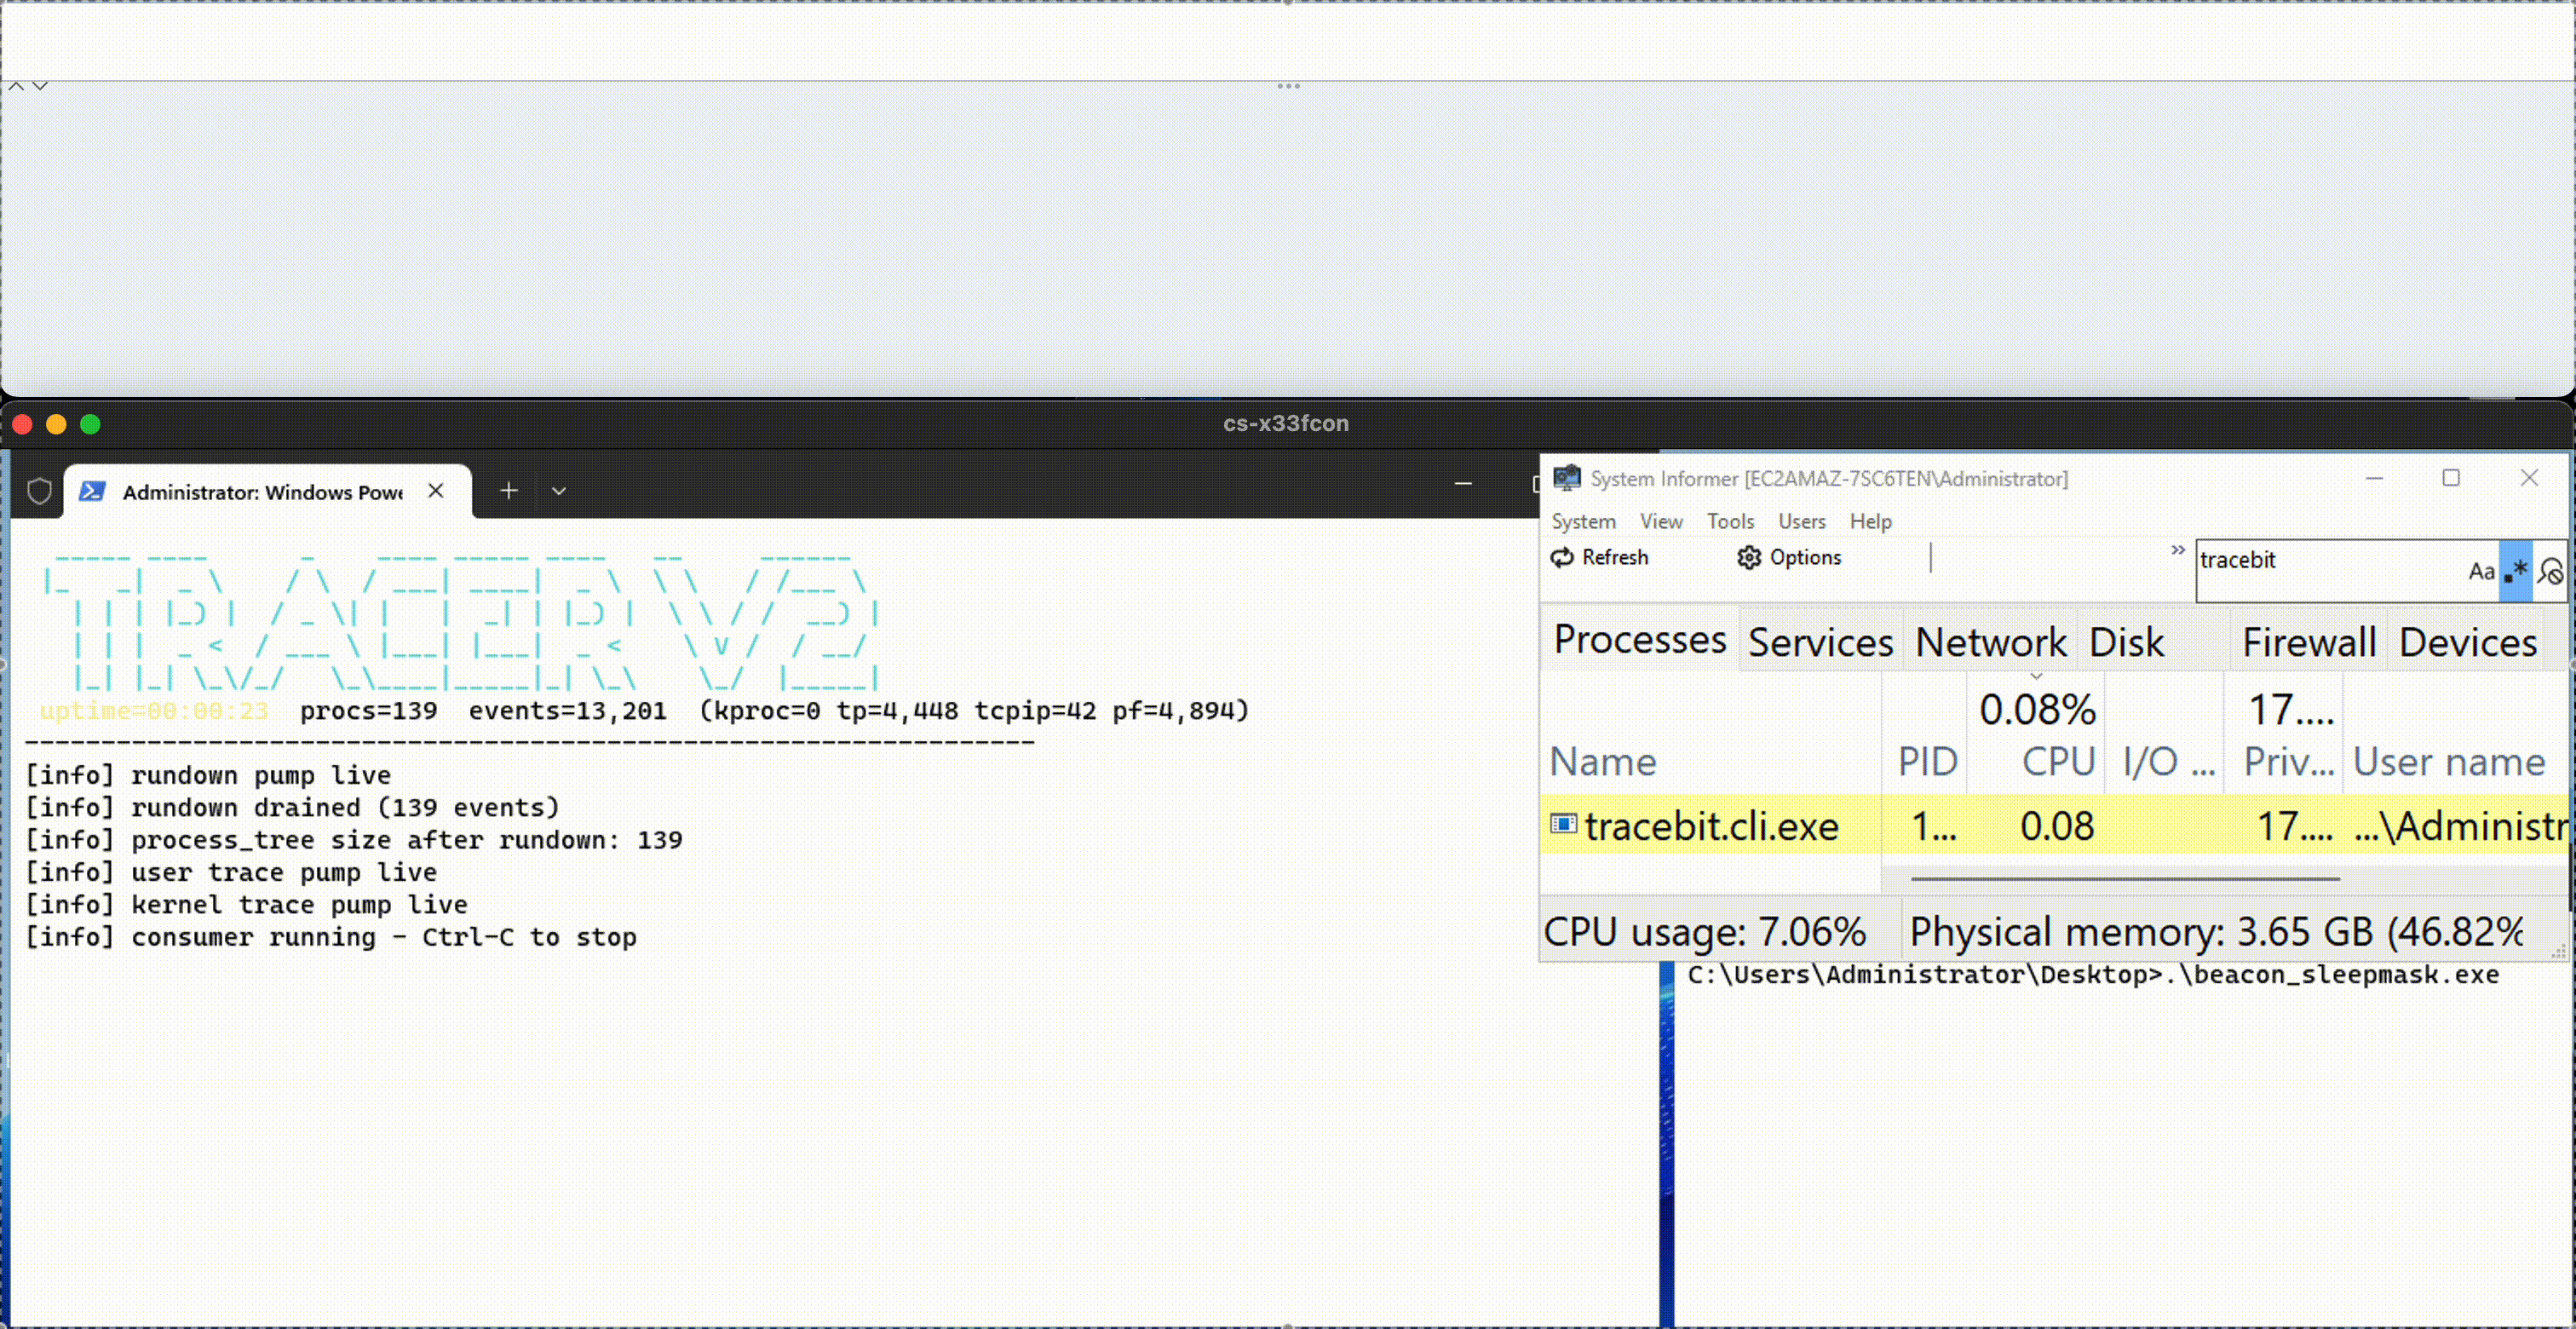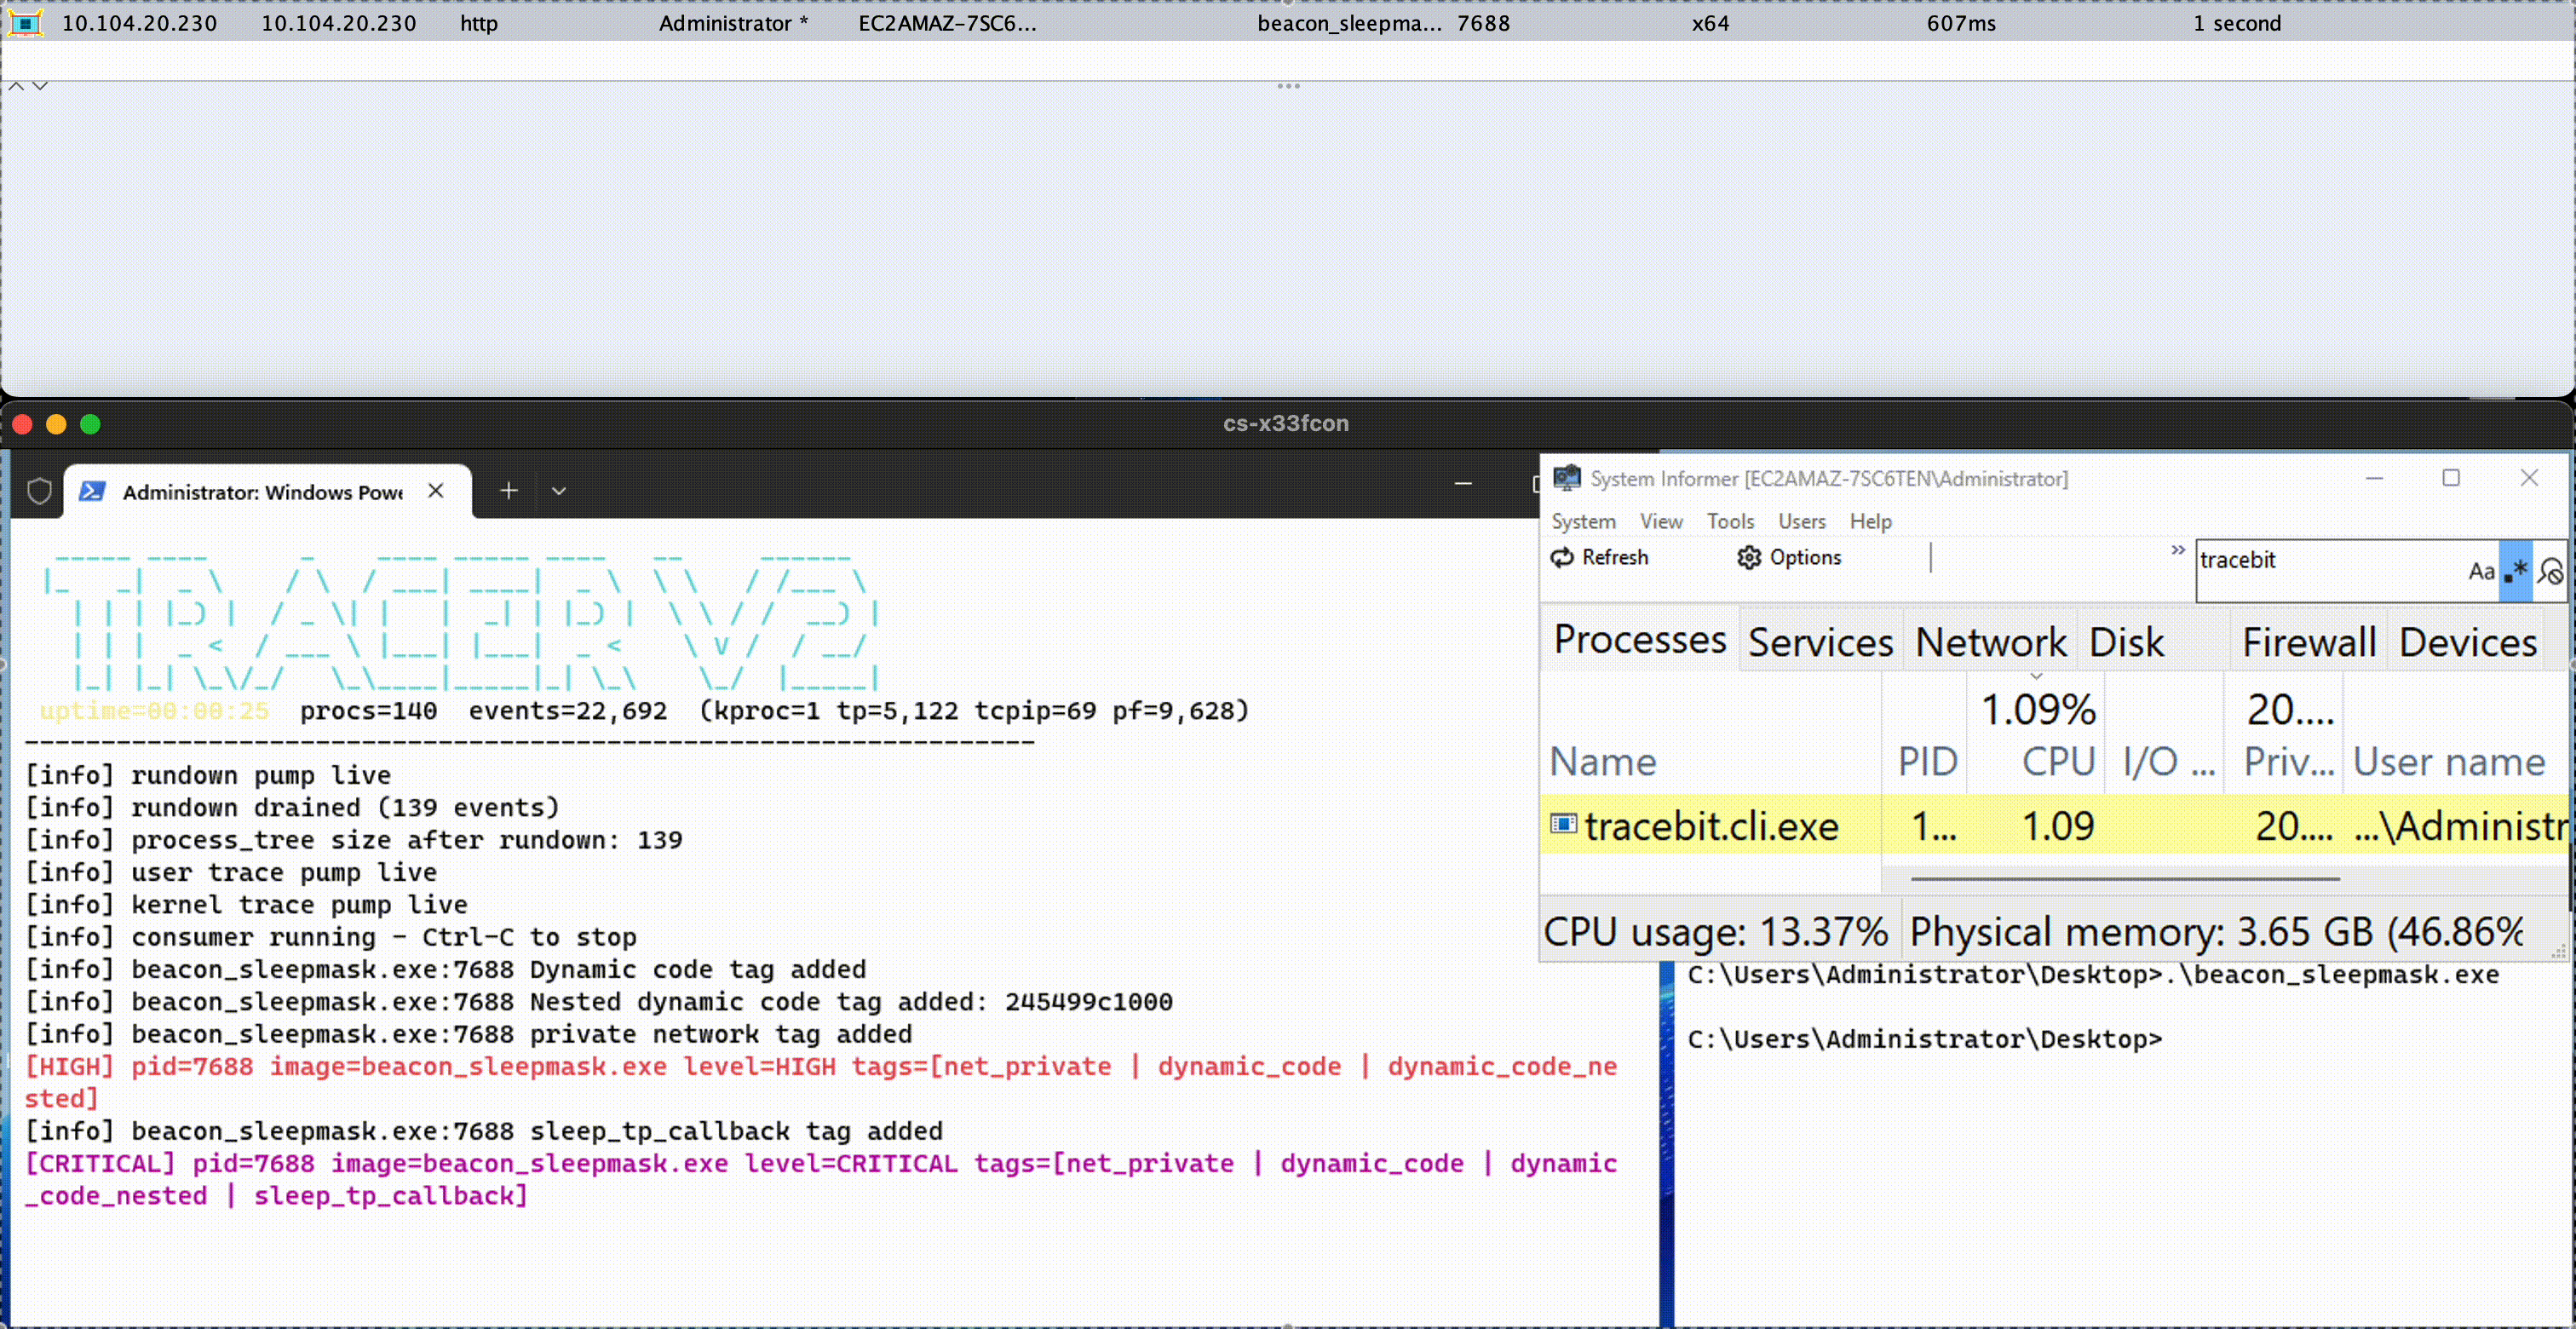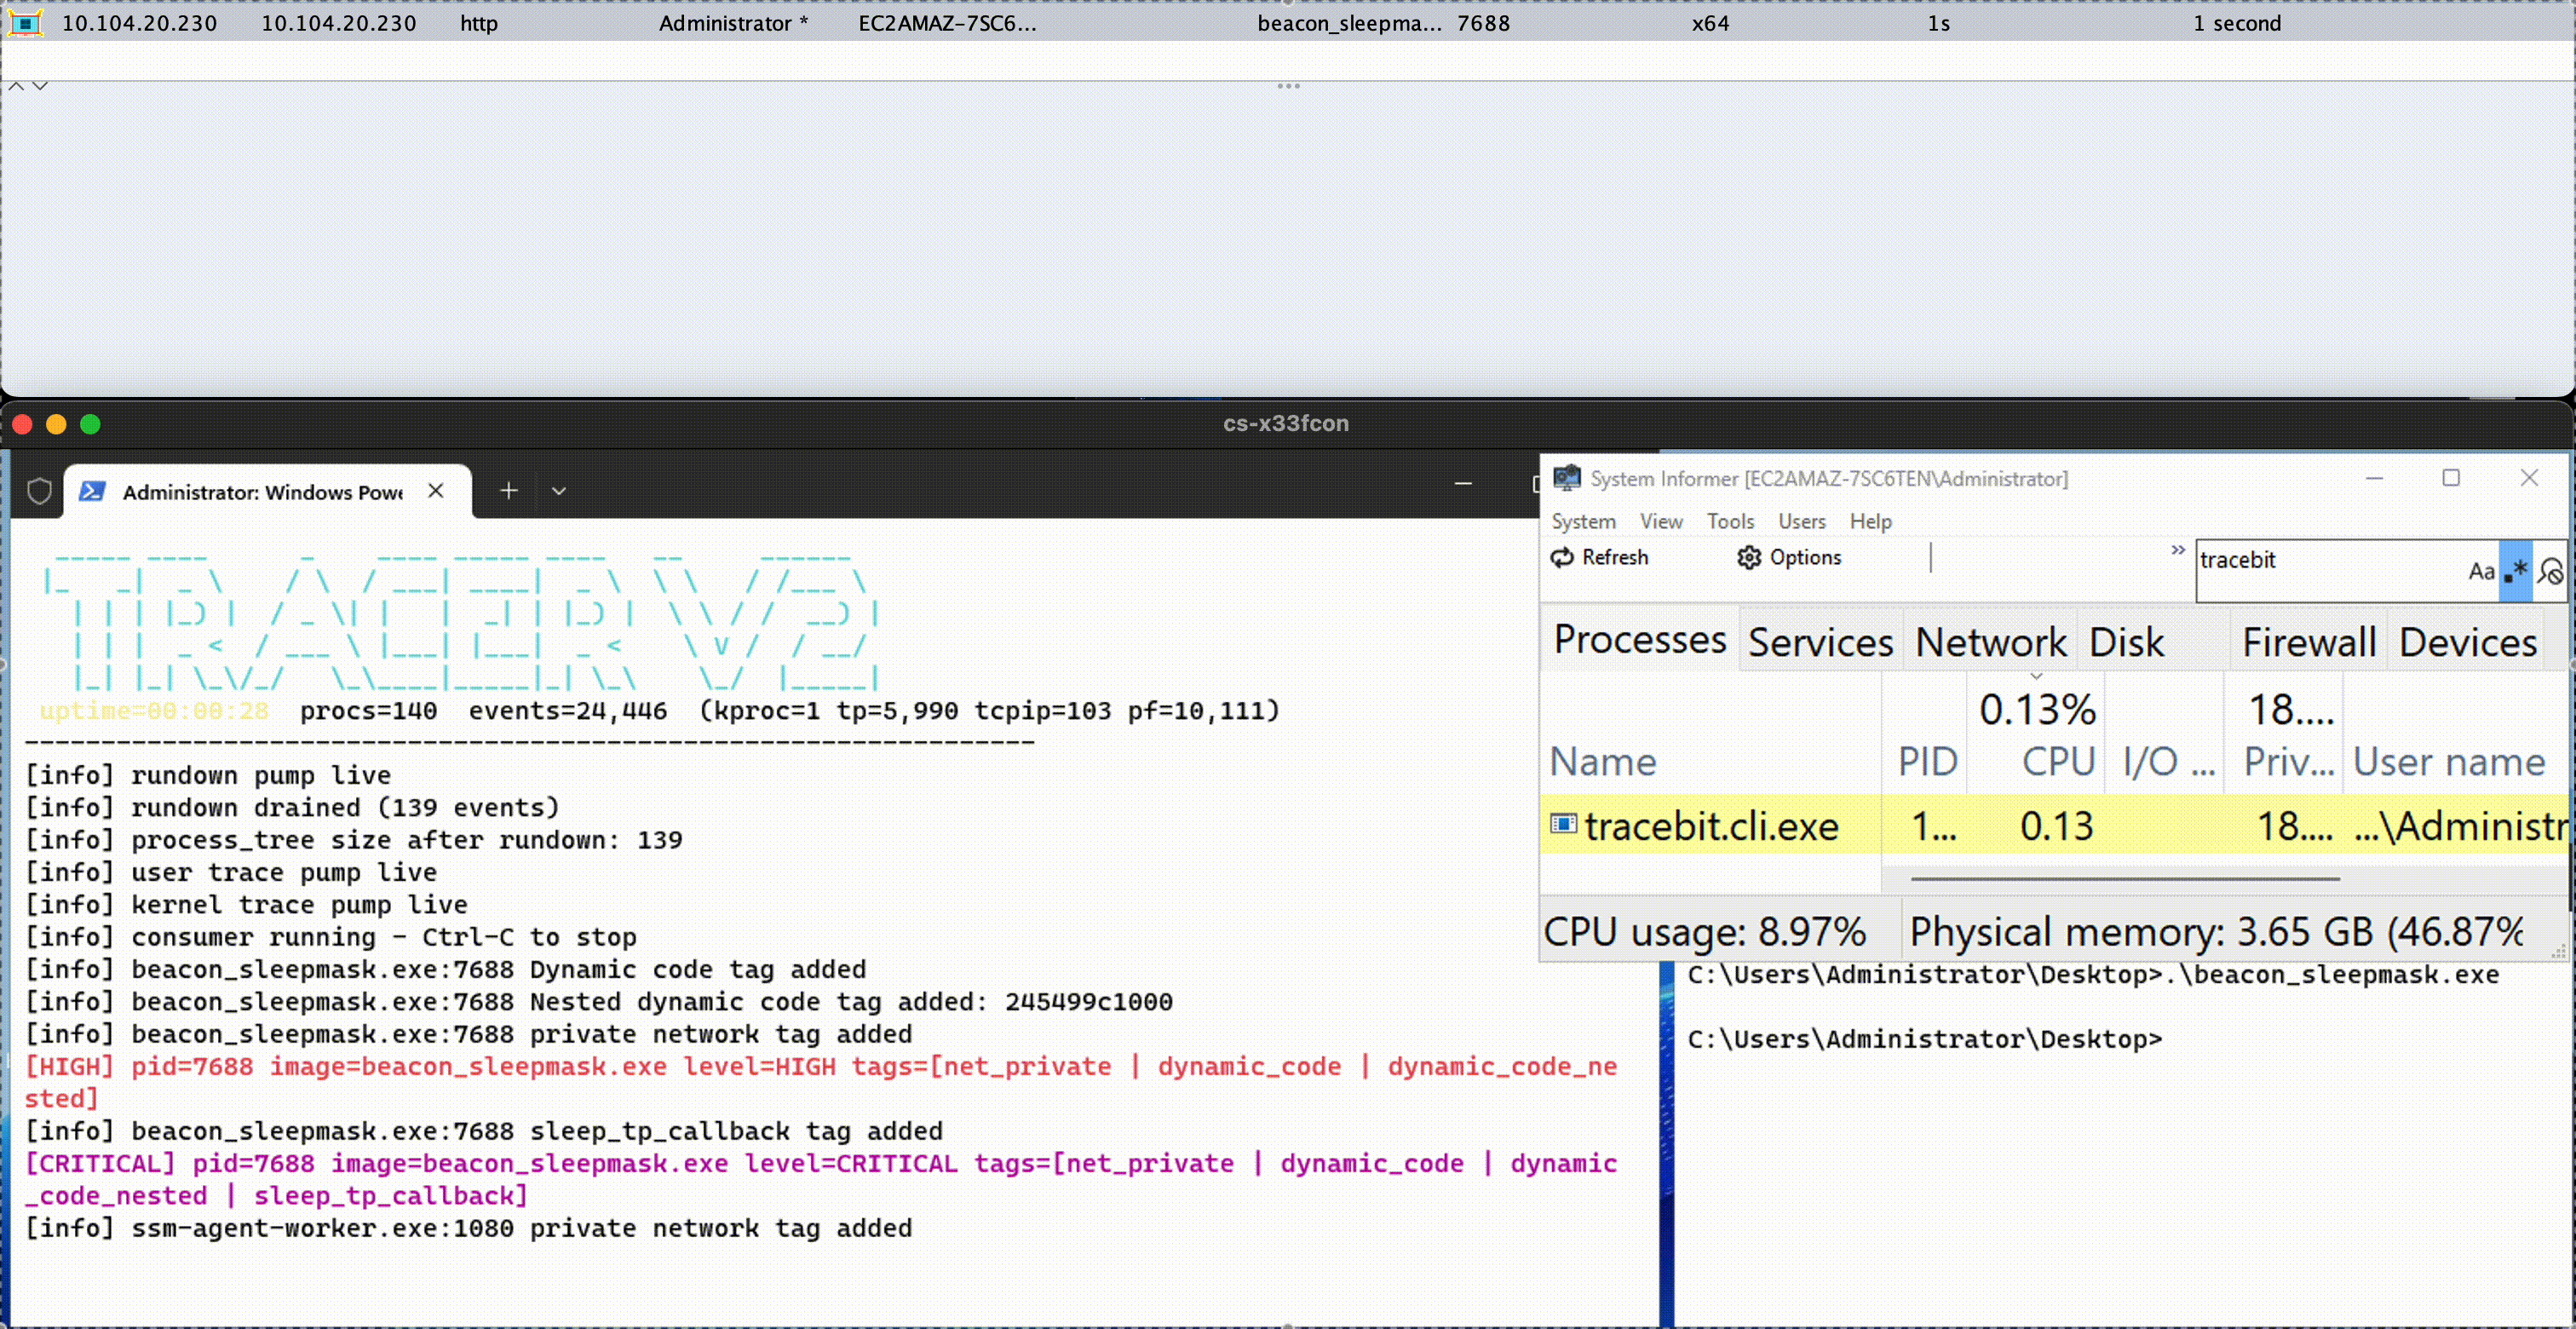 threathunters-io/kassandra_x33fcon_2026
이 저장소에는 x33fcon 2026에서 발표된 연구 도구와 관련 발표 슬라이드가 포함되어 있습니다. 해당 콘텐츠는 연구 및 교육 목적으로 제공됩니다.
 gnoxter/mountain_goat
CVE-2016-5696 Off-Path TCP Exploits: Global Rate Limit Considered Dangerous 취약점을 악용하는 기술을 시연하는 PoC
 bjrjk/cve-2024-4947
실제 공격에 악용된 V8 타입 혼동 버그.

 efchatz/quic-attacks
주요 QUIC 지원 서버를 대상으로 CVE-2022-30591 악용, 플러딩, slowloris 기법을 포함한 QUIC 프로토콜 공격을 시연하는 교육용 스크립트입니다.








