
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 karazajac/dirtyfail
Linux 페이지 캐시 쓰기 취약점 탐지기 및 PoC: Copy Fail (CVE-2026-31431) 및 Dirty Frag (CVE-2026-43284/43500). 승인된 보안 연구 목적으로만 사용하십시오.
 ebux/cable-modems
5개 ISP 케이블 모뎀/라우터 게이트웨이에 대한 블랙박스 보안 평가로, 펌웨어 이미지를 분석하고 원격으로 악용 가능한 코드 실행 및 무선 결함을 포함한 35개 이상의 취약점을 문서화합니다.
 bkcs-hust/lstm-mi
DGA 봇넷 탐지에서 다중 클래스 불균형을 처리하기 위한 LSTM 기반 프레임워크
 4xura/cve-2026-31431-copy-fail
https://4xura.com/binex/kernel/copy-fail의 Copy Fail Linux 로컬 권한 상승 글에 대한 연구 산출물, PoC 스크립트 및 랩 자산.
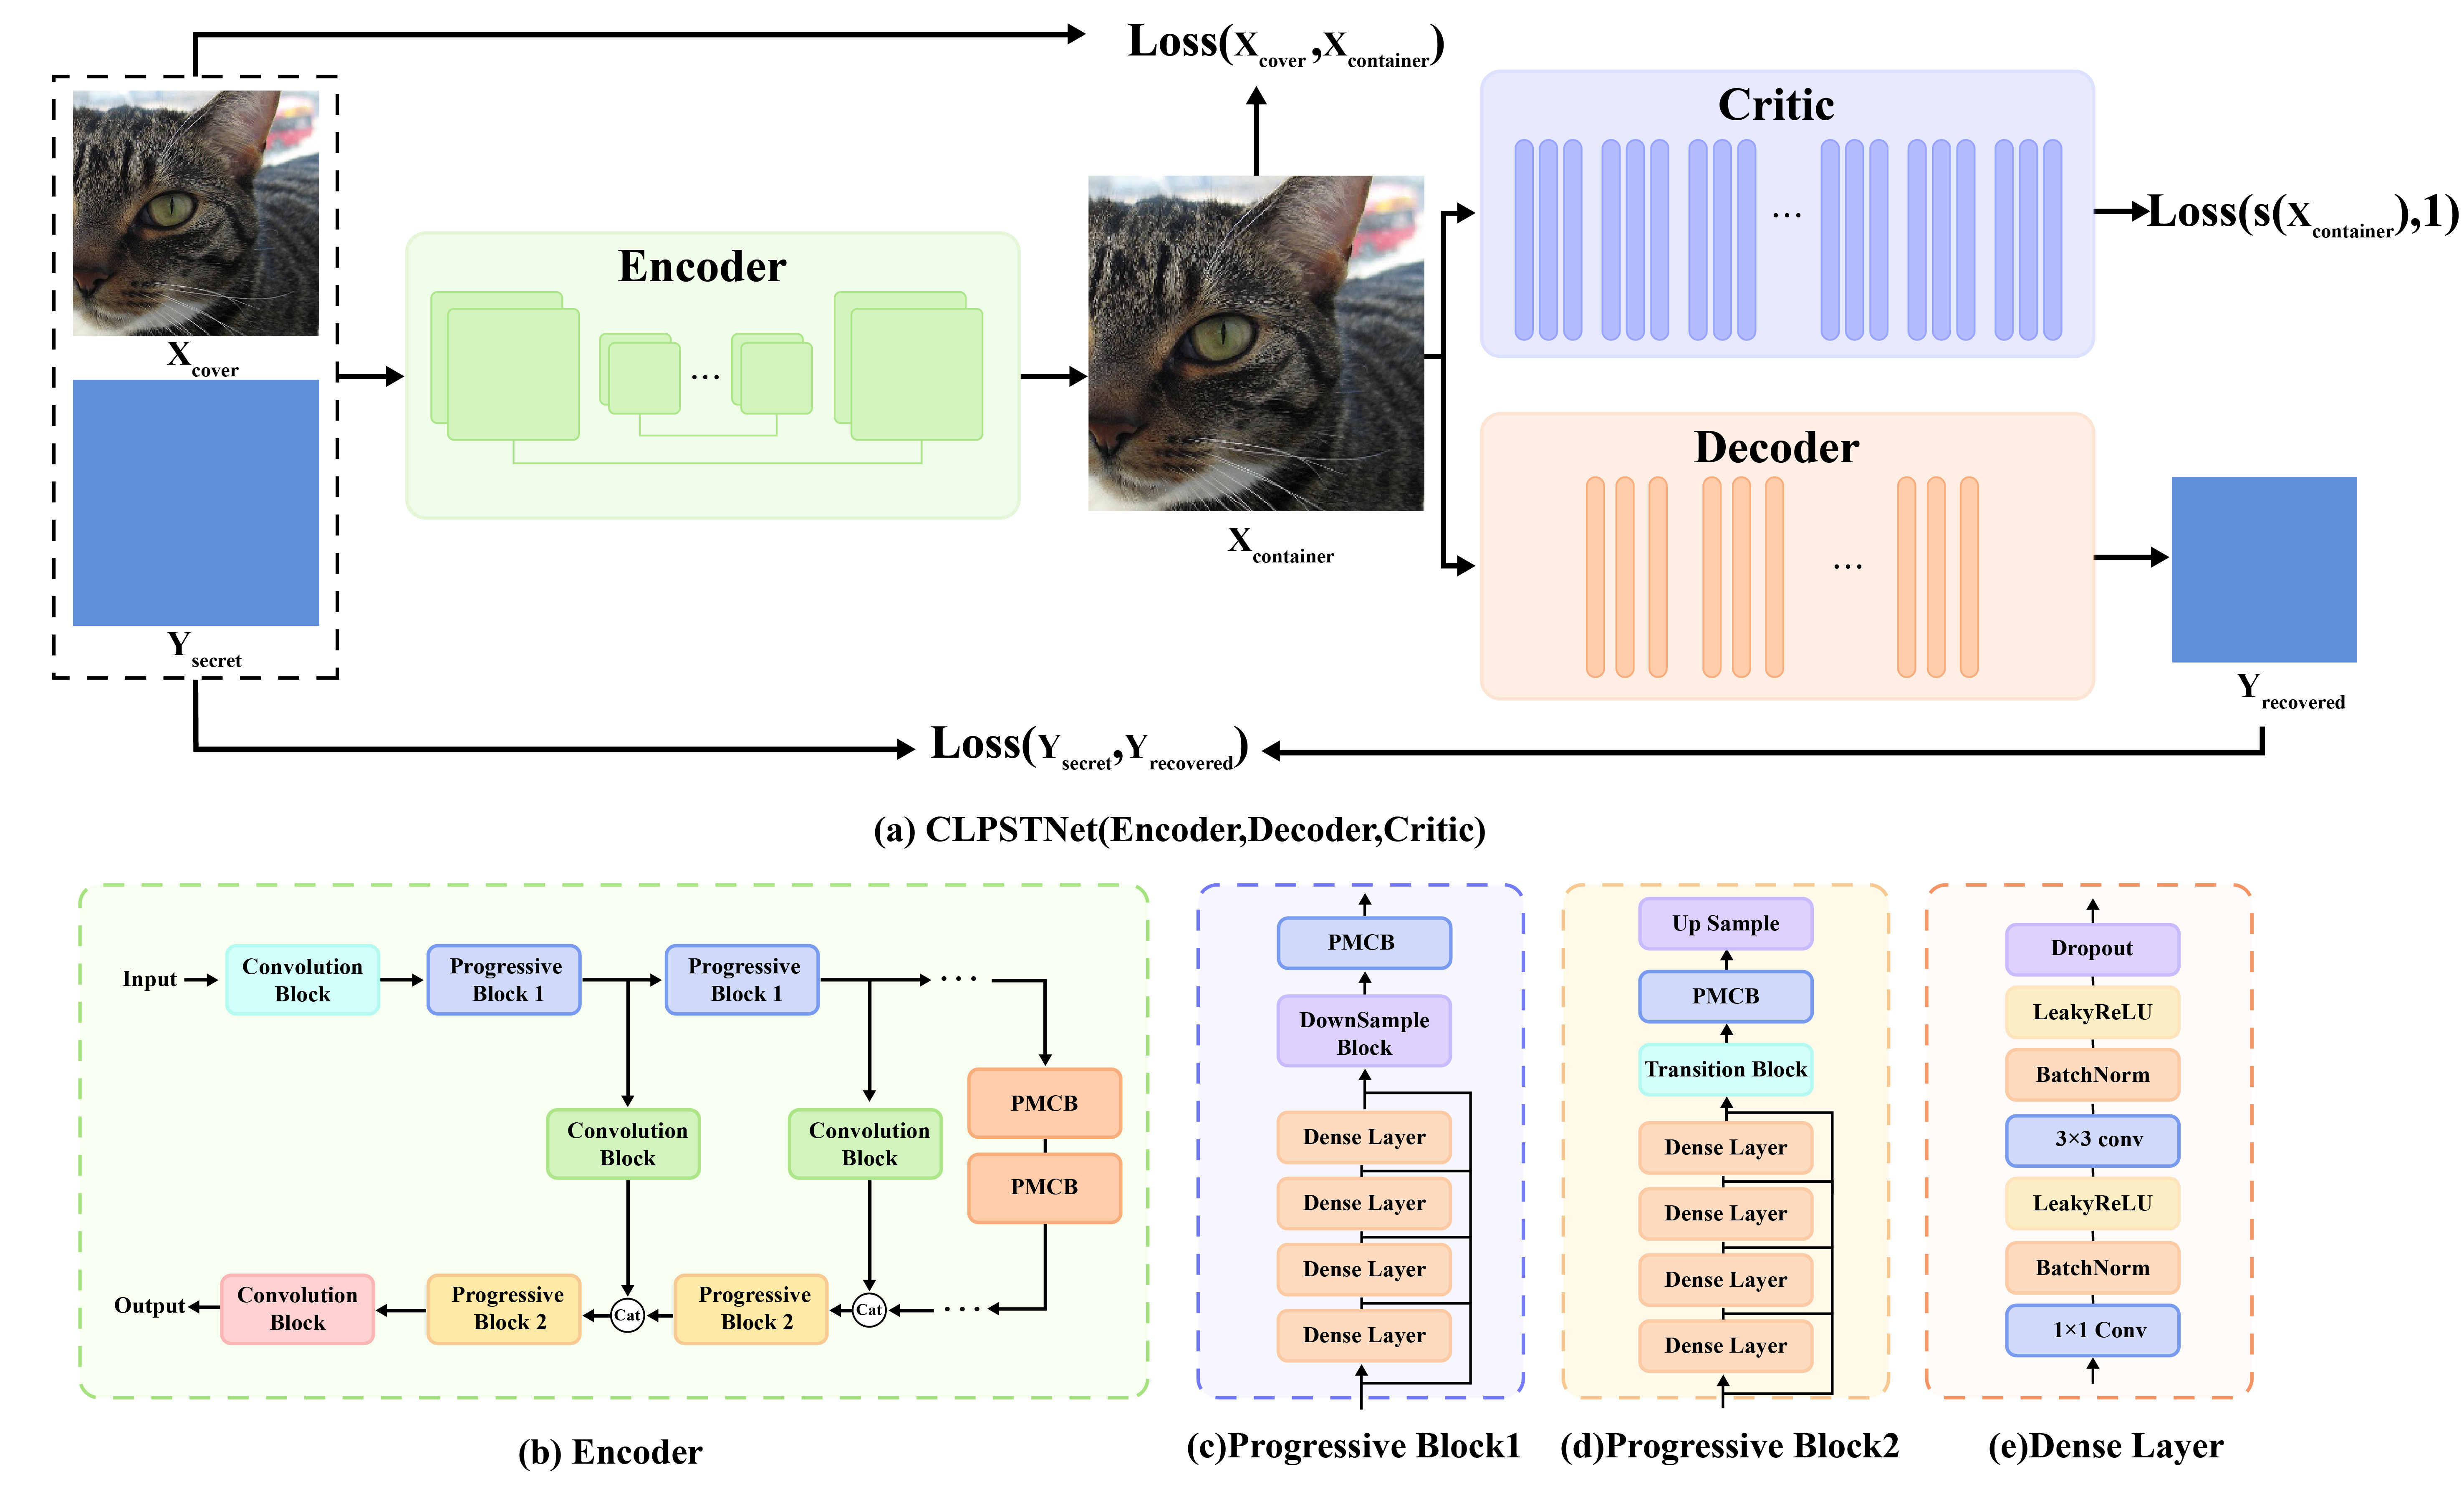 chaos-boops/clpstnet
CLPSTNet: 커리큘럼 러닝을 통합한 점진적 다중 스케일 합성곱 스테가노그래피 모델
 imnot-ye/cve-2019-17147
CVE-2019-17147에 대한 종합적인 리버스 엔지니어링 및 익스플로잇으로, TP-Link TL-WR841N 라우터의 스택 버퍼 오버플로우 취약점입니다. 펌웨어 분석, 하드웨어 디버깅, 인증되지 않은 RCE를 위한 단계적 쉘코드 주입 익스플로잇을 포함합니다.
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
 mbadanoiu/mal-012
MAL-012: Payara Server 관리 콘솔의 반사형 크로스 사이트 스크립팅으로 인한 원격 코드 실행
 paul12345-cyber/multimodal-web-attack-dataset
이 저장소는 AI 기반 위협 탐지 연구를 발전시키기 위한 멀티모달 웹 공격 데이터셋(MWAD)을 호스팅합니다.
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT 스마트 CCTV의 루트 액세스 및 평문 자격 증명 노출
 rkrakesh524/oob_entry
CVE-2023-32434를 사용하는 armv7 iOS(iOS 3.0–10.3.4)용 oob_entry tfp0 커널 익스플로잇입니다. 향후 몇 주 내에 해당 방법을 자세히 설명하는 write-up을 공개할 예정입니다. 🐙
 aleister1102/kibana-prototype-pollusion
Kibana Prototype Pollution RCE (CVE-2019-7609)에 대한 PoC 및 분석.
 liujlong27/smt
프롬프트를 넘어서: 시뮬레이션된 검열 흔적을 통한 함수 호출 LLM의 탈옥
 mas0nshi/cve-2026-112445
CVE-2026-112445에 대한 개념 증명으로, 비특권 콘솔 사용자가 launchd의 com.apple.xpc.uscwoap 작업과 TIOCSTI를 악용하여 root 권한을 획득하는 macOS 로컬 권한 상승 취약점입니다.
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib 보안 취약점 발견 사항 — 조정된 공개
 horkimhab/cve-2026-76461
CVE 취약점과 방어 기법을 격리된 실습 환경에서 학습, 테스트, 연구하기 위한 교육용 보안 연구 저장소입니다.
 themalwareguardian/cve-2026-79298
CVE-2026-79298을 문서화한 연구 저장소로, Howyar SysReturn의 IA-32 부팅 경로에서 불완전하게 수정된 UEFI Secure Boot 우회 취약점에 대한 리버스 엔지니어링 및 PoC 자료를 포함합니다.
 abdul-kalam2000/retbleed-speculative-execution-poc
gem5에서 Retbleed(CVE-2022-29900/29901) 마이크로아키텍처 공격 재현. RSB 언더플로, Flush+Reload 부채널 누출, 검증된 lfence 완화책.








