
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 themalwareguardian/cve-2022-34302
CVE-2022-34302를 시연한다. 이는 New Horizon Datasys가 서명한 부트로더의 내장 커스텀 PE/COFF 로더가 서명되지 않은 UEFI 애플리케이션을 실행함으로써 발생하는 Secure Boot 우회 취약점이다.
 xrazymee/ragsieve
검색 증강 생성에서 지식 중독 탐지를 위한 자기 참조 로컬 대비
 microsoft/security-101
8가지 수업으로 여러분의 사이버 보안 학습을 시작하세요.
 simpsonpt/appsecezine
AppSec Ezine 공개 저장소.
 utkusen/turkce-wordlist
터키 사용자의 비밀번호 선택 분석을 위해 수행된 연구입니다.
 pumasecurity/serverless-prey
Lambda, Azure Functions, Google Cloud Functions에 리버스 셸을 설정하기 위한 서버리스 함수
 corelight/threat-hunting-guide
Zeek 로그를 활용한 구조화된 위협 헌팅 가이드로, MITRE ATT&CK 프레임워크에 맞춰 공격자의 전술과 기법을 선제적으로 탐지합니다.
 certainlyp/clipguard
클립보드 서식과 실행 표면 검사를 사용하여 클릭픽스 공격을 중지하도록 설계된 경량 도구

 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222를 대상으로 하는 Coruna iOS 익스플로잇 킷에 대한 포괄적인 난독화 해제 연구. WebKit Type Confusion, PAC Bypass 및 Sandbox Escape 분석.
 j-dahl7/mcp-attack-detection-sentinel
# MCP 공격 체인을 위한 센티널 탐지 랩: CVE-2026-26118 SSRF 토큰 탈취, 도구 오염, 서버 간 데이터 유출, 신원 사후 침투. OWASP Agentic Top 10에 매핑됨. 분석 규칙 5개, 헌팅 쿼리 7개, 워크북 포함.…
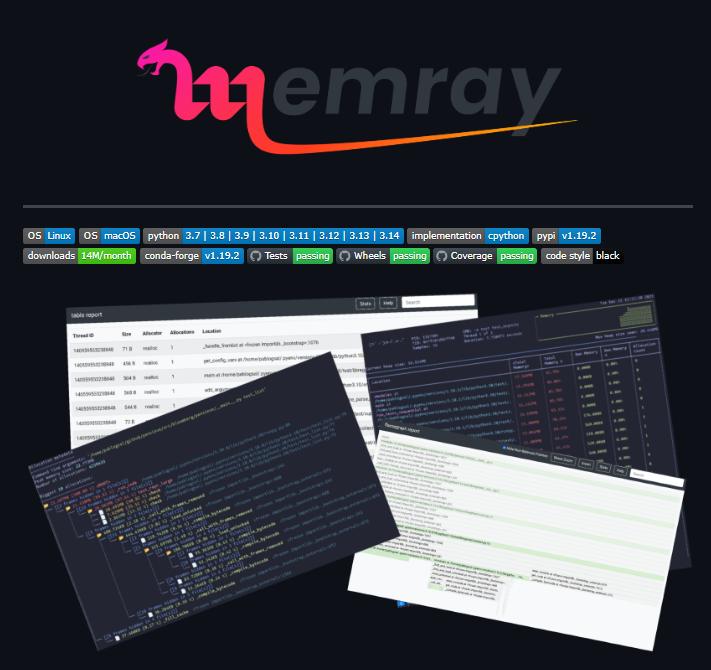 0xmrma/cve-2026-32722
Bloomberg Memray의 이스케이프되지 않은 명령줄 메타데이터를 통한 저장형 XSS
 insaida/cve-2024-0519-rca-research
CVE-2024-0519 근본 원인 분석
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914는 Azure Networking의 심각한 결함을 노출하여 공격자가 권한을 상승시키고 서브넷 전반의 라우팅을 제어할 수 있게 합니다. 이 문서는 "GetRouteTable" API의 누락된 권한 검사가 측면 이동과 원격 악용을 가능하게 하는…
 divagr18/gpu-instance-fingerprint
동일한 GPU들 사이에서도 원자적 덧셈이 도착하는 순서로부터 실행 중인 정확한 GPU의 지문을 채취합니다. 99.1% 정확도로 재부팅 후에도 유지되며, 위조할 수 없고, 기본 torch.index_add_ 호출만으로도 이 정보가 유출됩니다.
 lassnajmuldeen/balcony-jailbreaking
초기 종료 깊이 LLM 전반에 걸친 탈옥 취약점. NeurIPS 2026 FLMSec 워크숍에서 발표됨
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 비인증 LFI에서 RCE로 - 검증 랩, PoC, nuclei 템플릿 (GHSA-7hp8-65ch-5whp)
 muhammedhussein17/keycloak
Keycloak SAML ECP의 faultstring 오라클을 통한 인증되지 않은 클라이언트 ID 열거 취약점인 CVE-2026-9794를 공개하는 보안 연구로, 26.6.3에서 수정되었습니다.







