
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
CVE-2026-43499 (GhostLock) vivo Y200i Android 14 커널 UAF에 대한 연구 노트 및 PoC 개발로, futex PI-chain 스택 회수 프리미티브와 프레임 레이아웃 제한을 다룹니다.
 nfstream/nfstream
NFStream: 유연한 네트워크 데이터 분석 프레임워크.
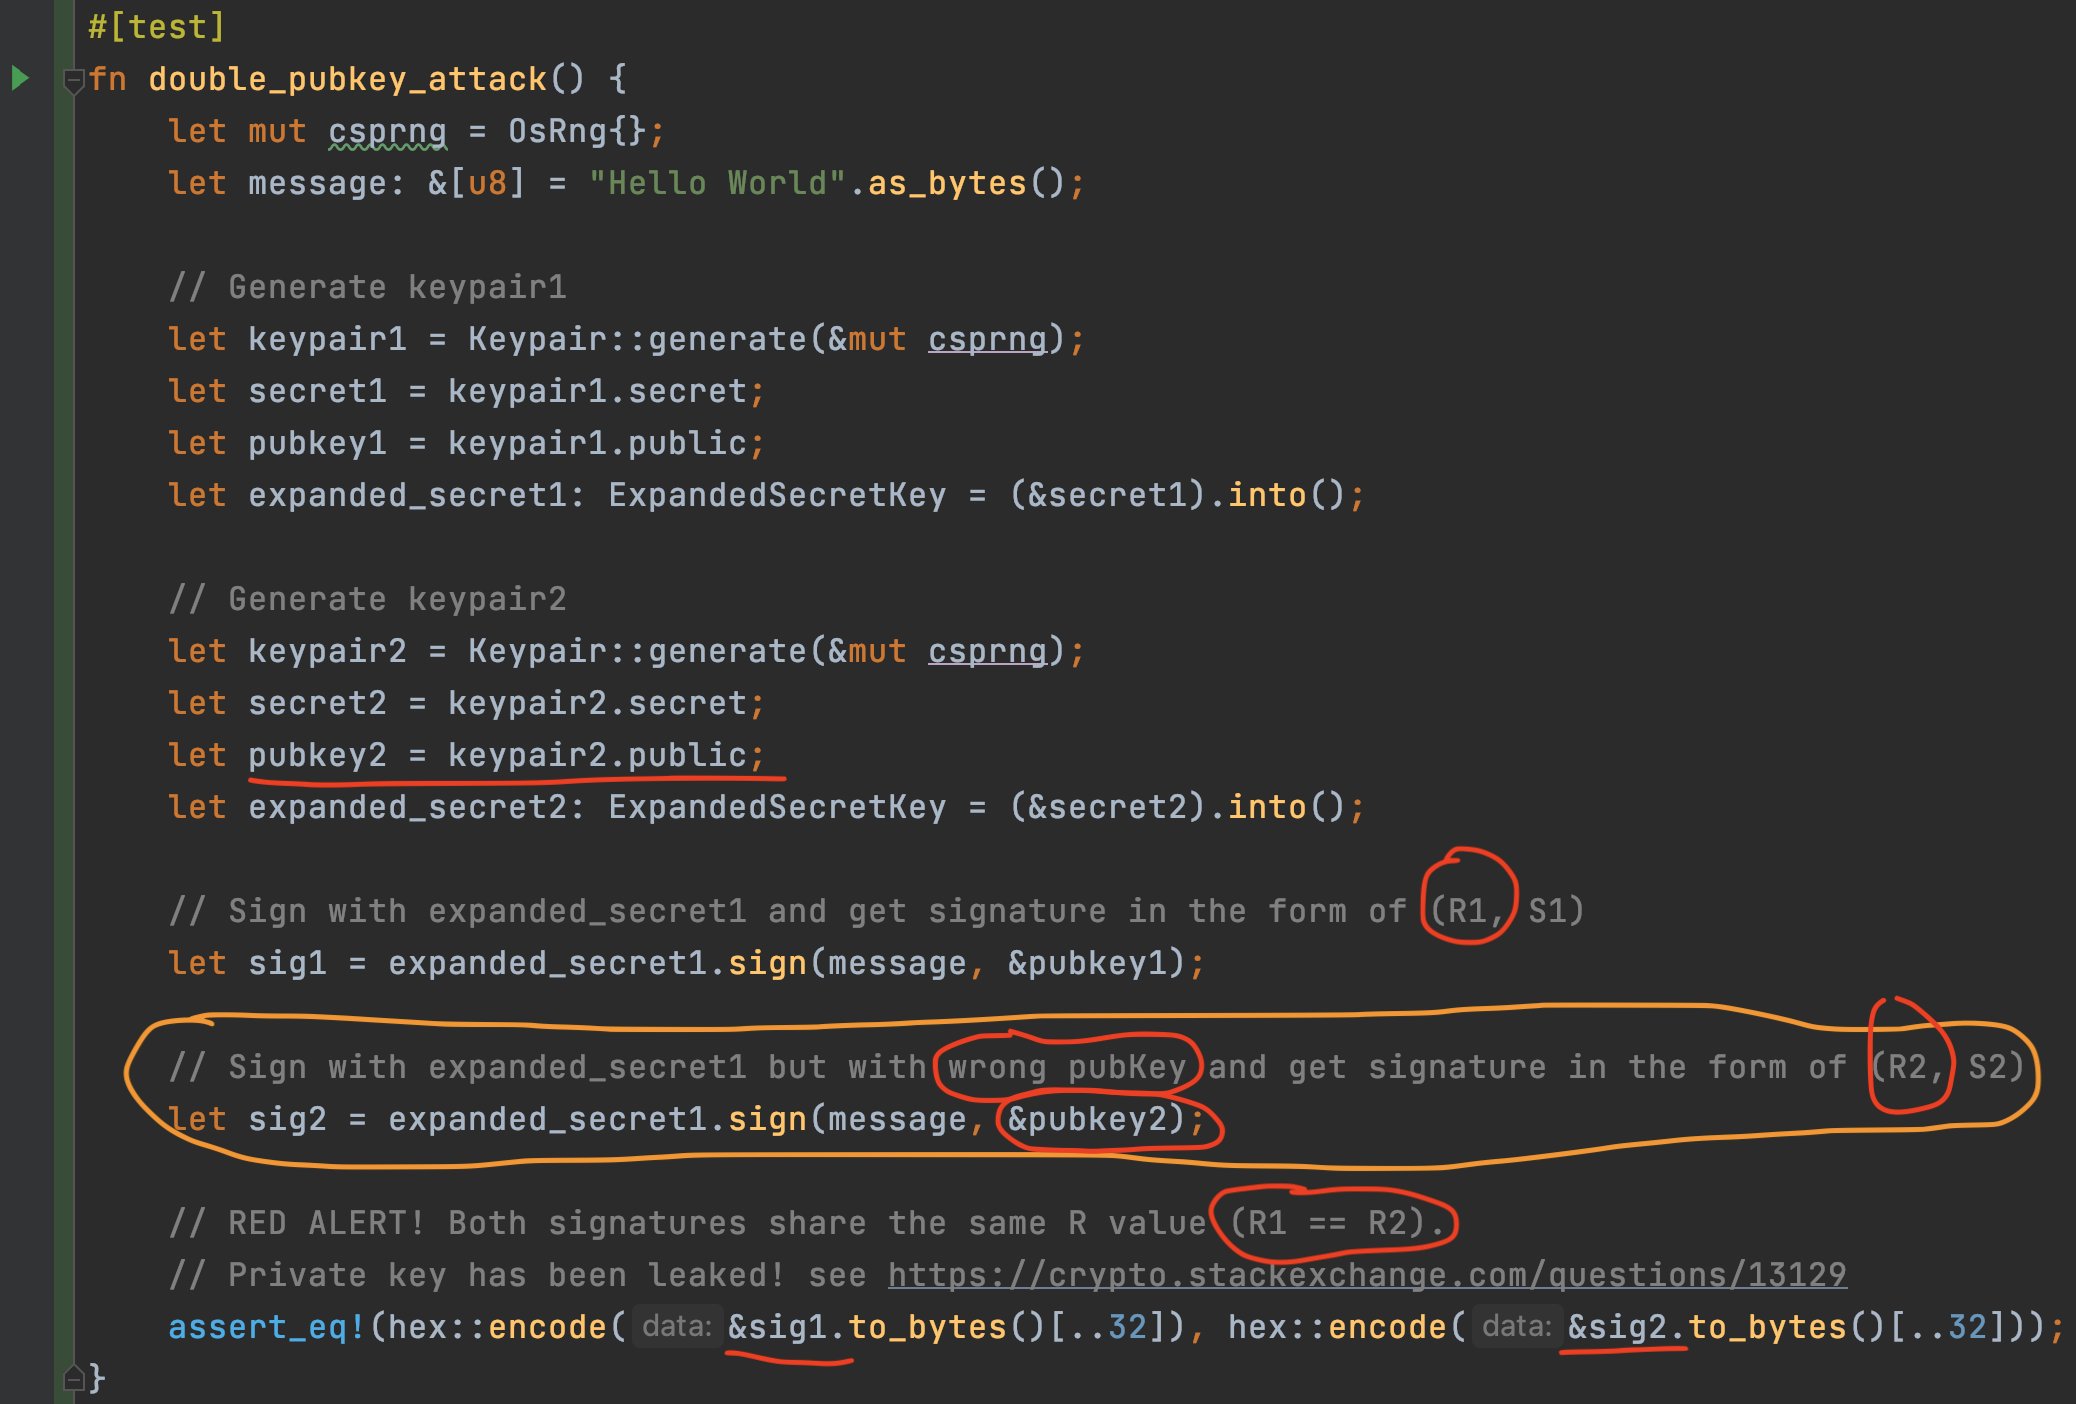 mystenlabs/ed25519-unsafe-libs
ed25519 서명 라이브러리 중 안전하지 않은 목록
 woaphone/cve-2021-28664-poc
CVE-2021-28664에 대한 PoC 골격으로, Mali kbase GPU 드라이버의 use-after-free 취약점을 이용해 ARM64 Android에서 커널 임의 물리 메모리 읽기/쓰기 프리미티브를 시연합니다.
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 microsoft/cyberbattlesim
자동화된 에이전트의 상호작용을 추상적인 시뮬레이션 네트워크 환경에서 연구하기 위한 실험 및 연구 플랫폼입니다.
 amit-raut/cve-2016-4117-report
CVE-2016-4117에 대한 간단한 보고서 (Adobe Flash의 취약점)
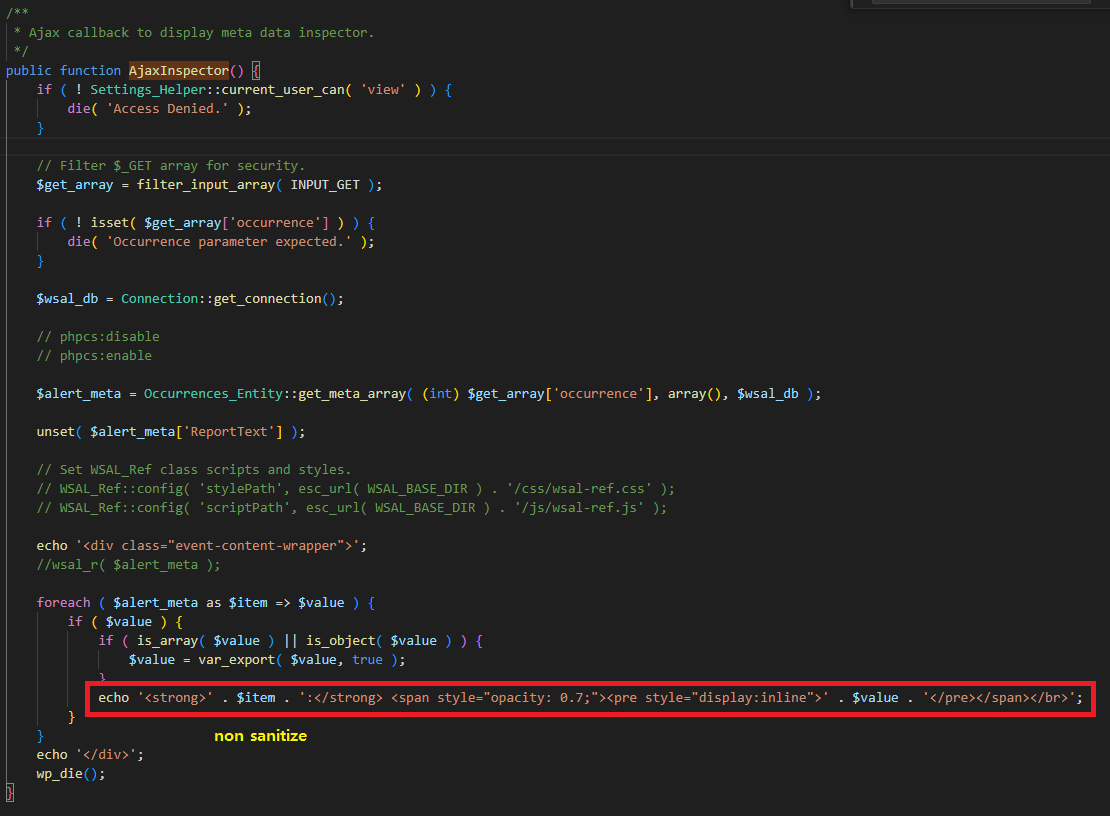 skrkcb2/cve-2025-0924-different
CVE-2025-0924에 대한 기술 분석, WordPress용 WP Activity Log 플러그인의 저장형 XSS 취약점. 근본 원인 분석, 악용 시연 및 수정 지침을 포함합니다.
 0xblackash/cve-2026-68121
CVE-2026-68121 연구 저장소로, pppoe_sendmsg()의 Linux 커널 PPPoE use-after-free 취약점을 다루며, 이는 로컬 권한 상승을 가능하게 하고 PoC, 근본 원인 분석, 실습 환경 구성을 포함합니다.

 realitynet/android-forensics-references
Android 포렌식 아티팩트 및 로그 경로에 대한 선별된 참고 자료로, CTF 라이트업, 연구 논문, 모바일 기기 분석 도구에 대한 링크를 포함합니다.
 boschresearch/gdbfuzz
하드웨어 브레이크포인트를 활용한 임베디드 시스템 퍼징
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431 페이지 캐시 손상 + 공유 이미지 레이어를 통한 Kubernetes에서 완전 비특권 컨테이너 이스케이프에서 노드 수준 코드 실행까지. Alibaba Cloud ACK, Amazon EKS 및 Google GKE에서 검증됨.
 owasp/quantum-security-project
벤더 중립적인 OWASP 프로젝트로, 양자 시대의 보안 위험을 매핑하여 Top 10 위험 목록, 완화 지침, 포스트퀀텀 암호화 마이그레이션 및 양자 플랫폼 보안을 위한 위협 모델을 제공합니다.
 stuxlabs/awe
동적 웹 침투 테스트를 위한 적응형 에이전트
 infostealers-stats/credential-and-breach-monitoring
이 저장소는 침해 인텔리전스, 다크 웹 모니터링 및 신원 노출 서비스에 대한 실용적인 비교를 제공하며, 실제 보안 워크플로우에서 중요한 요소인 코퍼스 깊이, 인포스틸러 로그 범위, API 가용성, 세션 토큰/쿠키 모니터링 및 벤더 포지셔닝에 중점을 둡니다.
 owasp/osib
중앙 집중식 YAML 기반 지식 베이스로, MITRE CWE, OWASP Top10, ASVS 및 기타 보안 표준을 버전별 참조와 연결합니다. 문서 프로젝트에서 자동 링크 관리를 위한 MkDocs 매크로를 포함합니다.
 ticofookfook/cve-2025-43300
CVE-2025-43300에 대한 상세 기술 분석: DNG 파일 처리 과정에서 발생하는 버퍼 오버플로우 취약점으로 원격 코드 실행이 가능합니다. TIFF/JPEG 메타데이터 불일치, 메모리 손상 메커니즘 및 익스플로잇 흐름을 설명합니다.








