
 #1

 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
 danielbohannon/revoke-obfuscation
PowerShell 난독화 탐지 프레임워크
 kaandemir993/advanced-loader-reverse-engineering
Shellhost.exe, amsi.dll, mstscax.dll, clbcatq.dll을 대상으로 모듈 스톰핑, CFG 우회, COM 하이재킹, 다운그레이드 공격을 사용하는 고급 다단계 로더에 대한 심층 리버스 엔지니어링 분석
 aenlr/strutt-cve-2014-0114
Apache Struts 1 클래스 매개변수 조작(CVE-2014-0114)에 대한 기술 분석 및 개념 증명으로, Tomcat에서 원격 코드 실행 및 JBoss/Wildfly에서 서비스 거부를 시연합니다.
 uiuc-kang-lab/persistbd
LLM 에이전트 백도어가 정상적인 파인튜닝 후에도 살아남도록 만드는 어댑터를 훈련하기 위한 연구 코드로, 트리거 비율 점수 산정, SWE-bench 평가, 데이터셋 빌더를 포함합니다.
 selectstar-ai/finred-paper
금융 도메인 특화 레드팀 벤치마크 평가 루브릭
 0xcyberstan/cve-2026-59346-poc
CVE-2026-59346에 대한 PoC - VMware의 VMXNET3 TSO 세그멘테이션 경로에서 발생하는 32비트 정수 오버플로, 게스트에서 호스트로의 크래시.
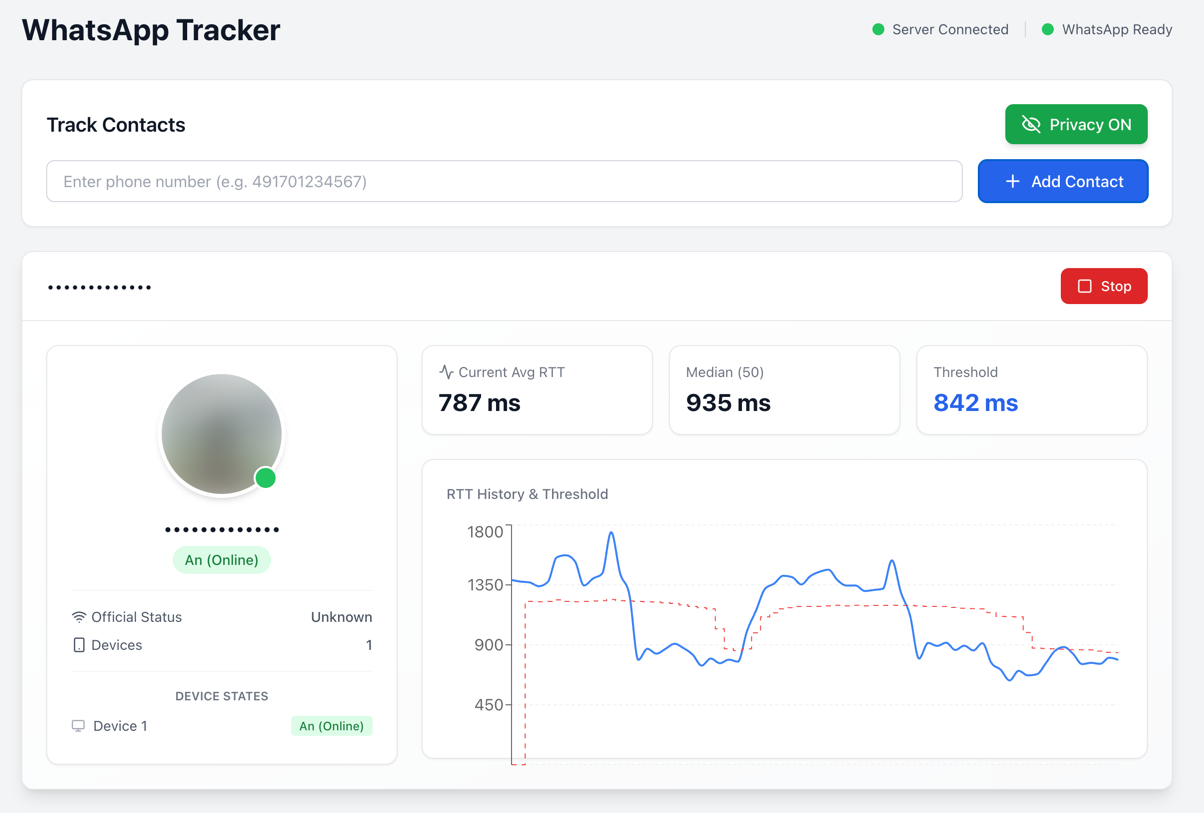 gommzystudio/device-activity-tracker
전화번호만으로 기기가 활성 상태인지, 대기 상태인지, 오프라인인지(그 외에도 더 많은 정보)를 알 수 있습니다. 이 PoC는 전송 확인(Delivery Receipts) + RTT 타이밍이 민감한 기기 활동 패턴을 어떻게 유출하는지 보여줍니다. (WhatsApp /…
 rub-nds/johnny-you-are-fired
USENIX 간행물을 위한 아티팩트입니다.
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 High)은 Windows PowerShell 5.1의 Invoke-WebRequest cmdlet에서 발생하는 명령 주입 취약점입니다. 이는 웹 응답을 자동으로 구문 분석하는 동안 특수 요소를 부적절하게 중화함으로써…
 thehackersbrain/certificate-of-compromise
Active Directory 인증서 서비스를 대상으로 한 공격 작전에 관한 SoK/백서
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
보안 권고: 구문 분석되지 않은 Transfer-Encoding 값을 통한 HTTP 요청 스머글링 (tiny_http)
 k9-modz/cve-2023-38873-g1
G1 웹사이트의 클릭재킹 취약점을 입증하는 개념 증명으로, 악성 iframe 오버레이와 사회공학 팝업을 포함하며 교육용 보안 연구를 위해 제작되었습니다.
 yxf203/defense-as-skill
스킬 증강 에이전트에서 스킬로 유도된 악성 공격을 탐지하고 차단하는 런타임 가드 스킬로, 롤아웃 피드백을 통해 가드 정책을 진화시키는 MCTS 루프를 갖추고 있습니다.
 zdcslab/rubrics-as-an-attack-surface
Rubric-Induced Preference Drift(RIPD) 연구 코드: LLM 심사자에서의 진화적 루브릭 탐색, 벤치마크 보존 선택, DPO 정책 정렬 오류 평가.
 artur9010/amazon-mustang-hack
Amazon Fire 7(Fire OS 7.3.3.1)에서 Mali kbase JIT use-after-free CVE-2022-38181을 통해 임시 root를 획득하고, modprobe_path 덮어쓰기 체인을 사용하는 커널 익스플로잇 연구.
 s-index/cve-2021-43811
awslabs/sockeye 안전하지 않은 YAML 로딩을 통한 코드 주입 CVE-2021-43811









