
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 then00bbuilder/cve-2024-11477-writeup
CVE-2024-11477 7Zip 코드 실행 Writeup 및 분석
 volticks/cve-2025-21692-poc
CVE-2025-21692 익스플로잇에 대한 개념 증명 소스 코드 및 기타 파일, 커널 버전 6.6.75
 ethiack/cve-2023-29007
CVE-2023-29007에 대한 개념 증명(PoC) 익스플로잇으로, Git 임의 구성 삽입 취약점입니다. 악의적으로 조작된 저장소를 통한 익스플로잇을 시연하여 코드 실행을 달성하는 방법을 보여줍니다.

 securekomodo/cve-2024-22026
Ivanti EPMM "MobileIron Core"에 영향을 미치는 CVE-2024-22026용 익스플로잇 POC
 mmxsrup/cve-2018-3639
Linux용 Speculative Store Bypass(CVE-2018-3639) 개념 증명
 mbadanoiu/cve-2023-49964
CVE-2023-49964: Alfresco의 FreeMarker 서버 사이드 템플릿 인젝션
 byt3n33dl3/clfs
이것은 패치된 CVE-2023-28252이지만, 오래된 소프트웨어를 확인하거나 연구하는 데 자유롭게 사용할 수 있습니다.
 aelmosalamy/cve-2024-53924
CVE-2024-53924에 대한 PoC
 nixon-h/cve-2025-68434-ospos-csrf
PoC & Write-up for CVE-2025-68434: OpenSourcePOS의 치명적인 CSRF 취약점에 대한 분석입니다. 비활성화된 필터 설정을 악용하여 인증되지 않은 공격자가 가짜 관리자 계정을 무단 생성할 수 있게 하며, 이는 전체 시스템 장악으로…
 brunoteixeira1996/cve-2023-36250
# GNOME Time Tracker 3.0.2 CSV 인젝션 PoC GNOME Time Tracker 3.0.2의 CSV 인젝션에 대한 개념 증명(PoC)으로, 조작된 .tsv 파일과 수식 인젝션을 통한 임의 코드 실행을 시연합니다.
 woorifisa-service-dev-6th/tech-seminar-react2shell
[우리 FISA] 기술 세미나 우승 - 클라우드 서비스 개발 6기 3팀 - React2Shell (CVE-2025-55182) 분석 및 연구
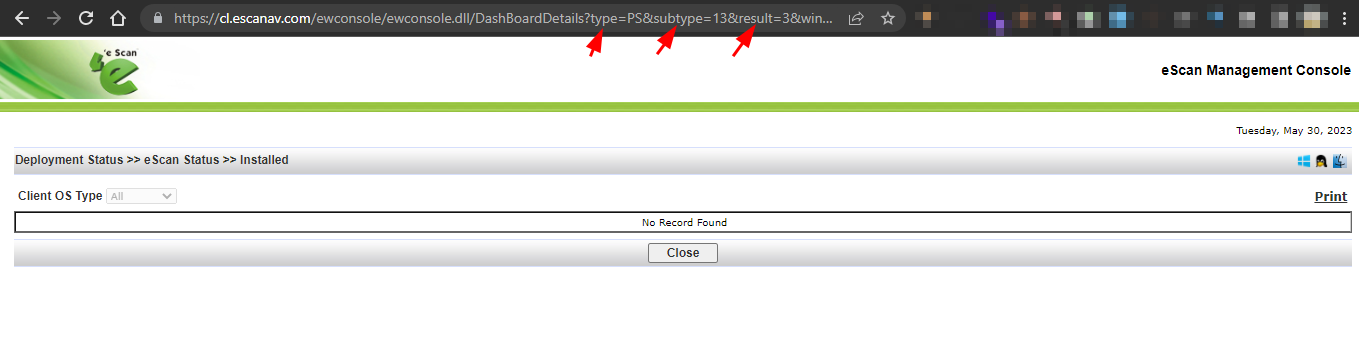 sahiloj/cve-2023-33731
Microworld Technologies에서 개발한 eScan Management Console(버전 14.0.1400.2281)에서 반사형 XSS(Reflected Cross-Site Scripting) 취약점이 발견되었습니다.
 pquerna/poc-dsa-verify-cve-2019-17596
Go의 dsa.Verify 버그 데모 (CVE-2019-17596)
 pescada-dev/cve-2025-61505
e107 CMS install.php의 안전하지 않은 역직렬화
 kpatsakis/poc_cve-2017-0807
CVE-2017-0807 개념 증명
 b1tbreaker/cve-2025-56795
Mealie 3.0.1 이하 버전의 레시피 생성 기능에 영향을 미치는 저장형 크로스 사이트 스크립팅(XSS) 취약점








