
 #1
Tools for analyzing, monitoring, and securing network infrastructure and protocols.
Kitploit 추천
 cagataycali/hstp
애플리케이션 계층 프로토콜 프레임워크로, 신뢰 기반 종단간 암호화 통신을 통해 이기종 네트워크에서 균일한 서비스 검색 및 라우팅을 TCP, HTTP, 블록체인 계층에서 가능하게 합니다.
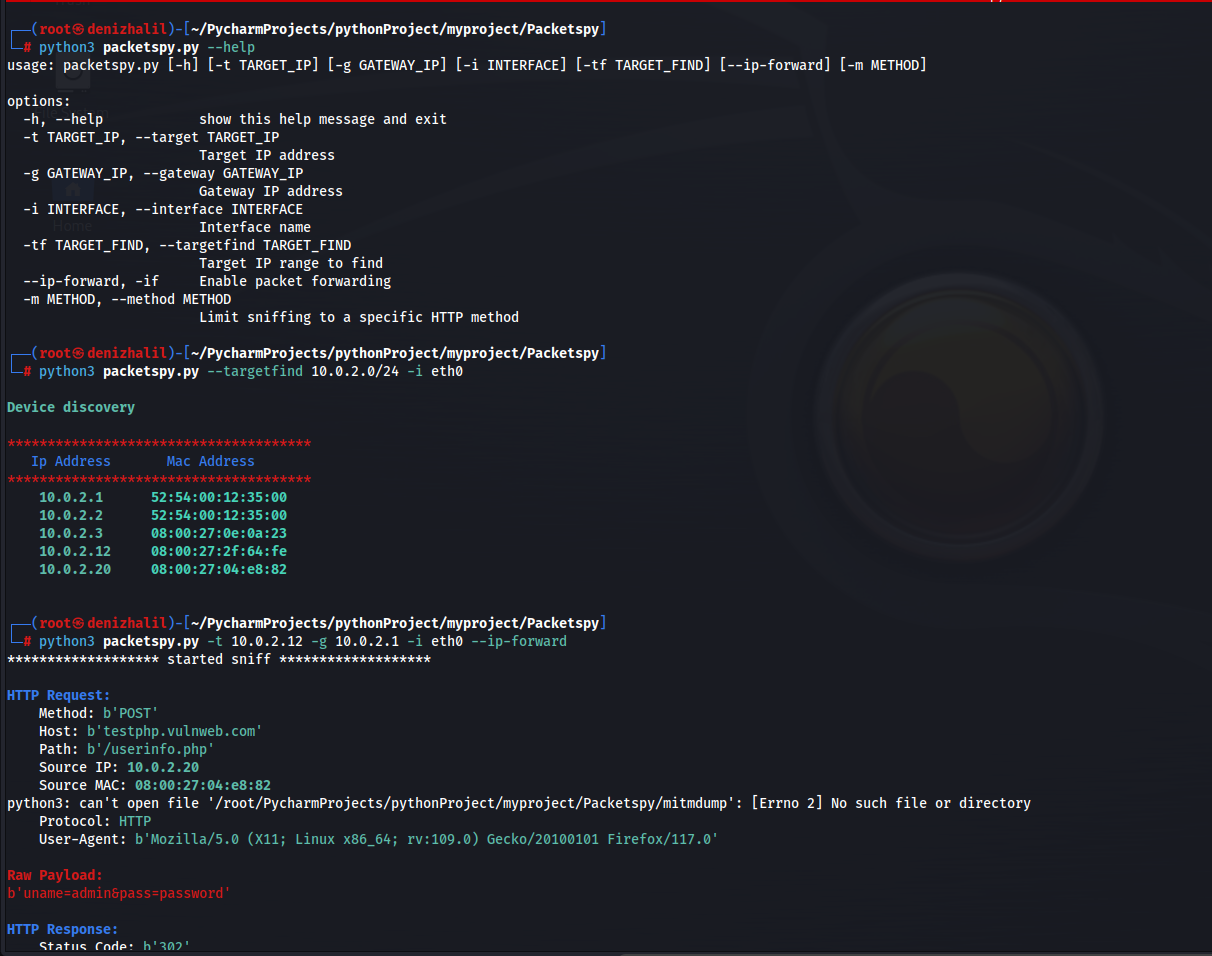 halildeniz/packetspy
실시간 트래픽 캡처, HTTP 검사, 원시 페이로드 분석 및 중간자 공격 기능이 내장된 장치 검색을 위한 네트워크 패킷 스니퍼.
 shredzwho/ig-detective
OSINT 도구로, IG 핸들을 찾아내기 위해 연구 및 설계되었습니다.
 malwareapilib/malwareapilibrary
악성코드 개발에 사용되는 API 모음
 devsecopsdocs/nuclearpond
Nuclear Pond는 Nuclei를 활용하여 인터넷 전체를 스캔하는 유틸리티로, 커피 한 잔 값의 비용으로 수행할 수 있습니다.
 ariary/queensono
ICMP 프로토콜을 이용한 데이터 유출을 위한 Golang 바이너리 (+ ICMP bindshell, http over ICMP tunneling, ...)

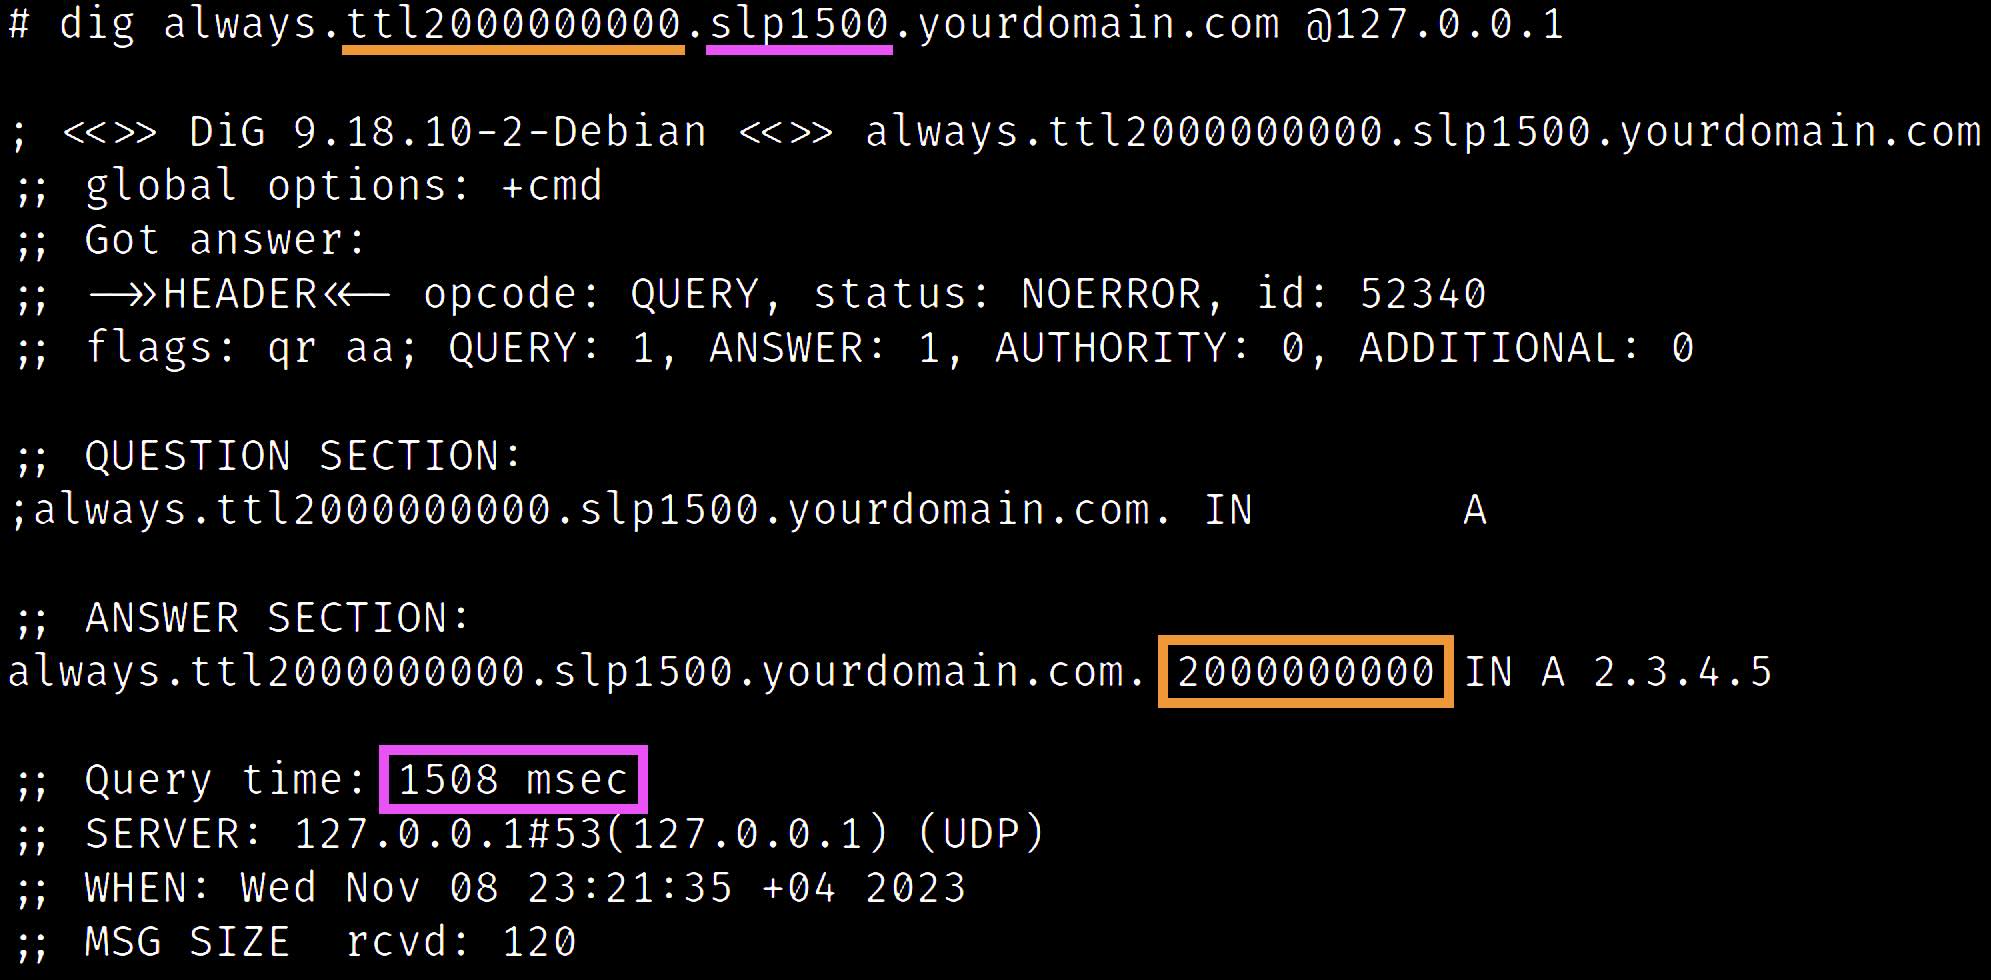 oryxlabs/polardns
PolarDNS는 침투 테스트 및 취약점 연구에 적합한 특화된 권위 있는 DNS 서버입니다.

 hwbp/lazyhook
신뢰할 수 있는 Microsoft 호출 스택 내에서 악성 코드를 실행하여 행동 분석을 회피하고, 패치 없는 후킹 라이브러리 IAT/EAT를 사용합니다.
 p0dalirius/dumpsmbshare
Windows SMB 공유에서 원격으로 파일과 폴더를 덤프하는 파이썬 스크립트.

 adversarial-detection-engineering/adversarial-detection-engineering-framework
SIEM, EDR 및 XDR 규칙에서 탐지 로직 버그를 식별, 분류, 추론하기 위한 프레임워크 및 분류 체계로, 구체적인 예시와 실제 우회 사례를 포함합니다.
 halildeniz/dnswatch
DNS 트래픽 스니퍼 및 분석기로, DNS 쿼리의 모니터링, 필터링 및 이상 징후 탐지를 위해 사용됩니다. 주요 기능으로는 PCAP 내보내기, DoH 지원, 그리고 스푸핑 시도를 식별하는 DNS 방화벽 모드가 포함됩니다.
 europa502/sharp
네트워크에서 ARP 스푸퍼를 탐지하고 제거하기 위해 능동 및 수동 스캐닝 방법을 사용하는 안티 ARP 스푸핑 애플리케이션 소프트웨어입니다.
 binarydefense/log4j-honeypot-flask
내부 네트워크에서 공격자나 내부 위협이 log4j CVE-2021-44228 취약점을 스캔하는지 탐지하는 허니팟
 fox-it/citrix-netscaler-triage
Citrix NetScaler 장치용 포렌식 트라이지 툴킷으로, 웹셸, 타임스탬프 변조, 의심스러운 바이너리를 탐지하는 Dissect 기반 IOC 스캐너와 CVE 취약점을 식별하는 원격 버전 스캐너를 갖추고 있습니다.
 codepr/creak
포이즈닝, 리셋, 스푸핑, 리다이렉트 MITM 스크립트








