
 #1
 spr-networks/super
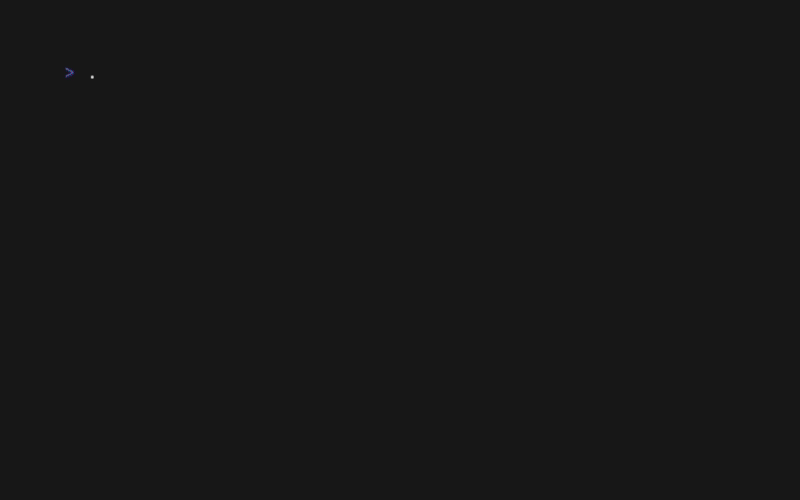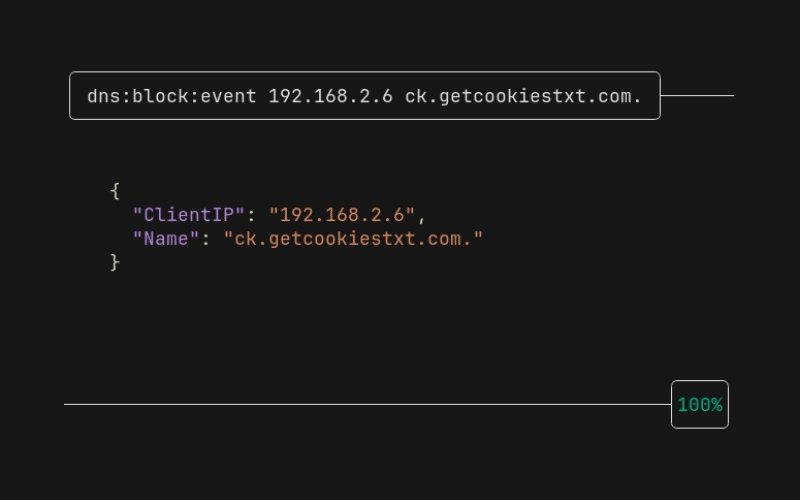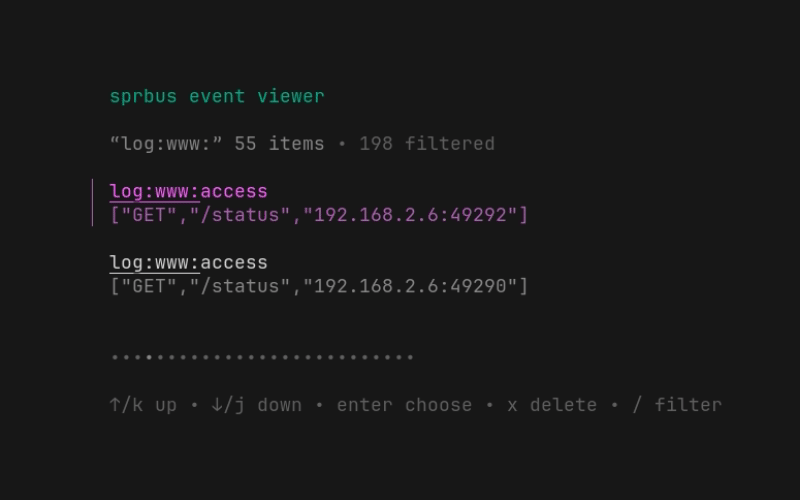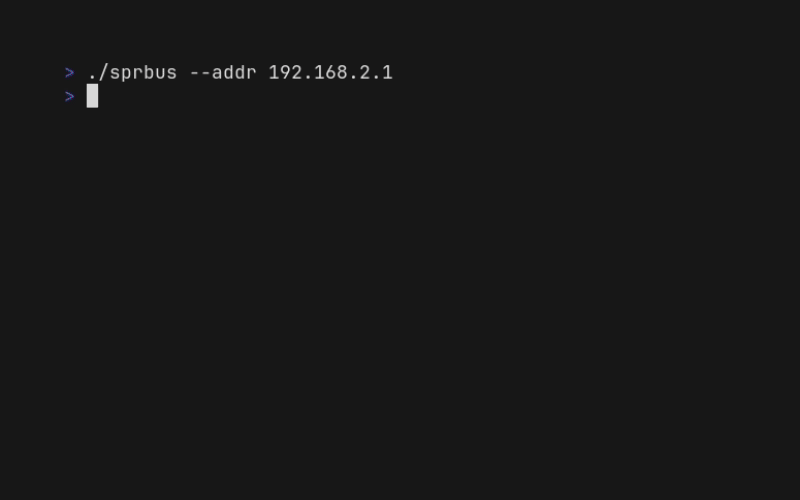
장치당 하나의 WiFi 비밀번호. 광고 차단 및 개인정보 보호 차단 목록. 정책 기반 네트워크 액세스
 t3l3machus/powershell-obfuscation-bible
PowerShell 스크립트를 수동으로 난독화하여 AV 탐지를 우회하기 위한 기법, 예제 및 약간의 이론을 모아 놓은 컬렉션으로, 교육 목적으로 작성되었습니다. 이 저장소의 내용은 온라인 자료 읽기와 실험실 및 침투 테스트에서의 시행착오 시도를 포함한 개인 연구의…
 rasta-mouse/crystal-kit
Evasion kit for Cobalt Strike
 openbmc/bmcweb
OpenBMC를 위한 Redfish, KVM, GUI, DBus를 모두 아우르는 웹서버
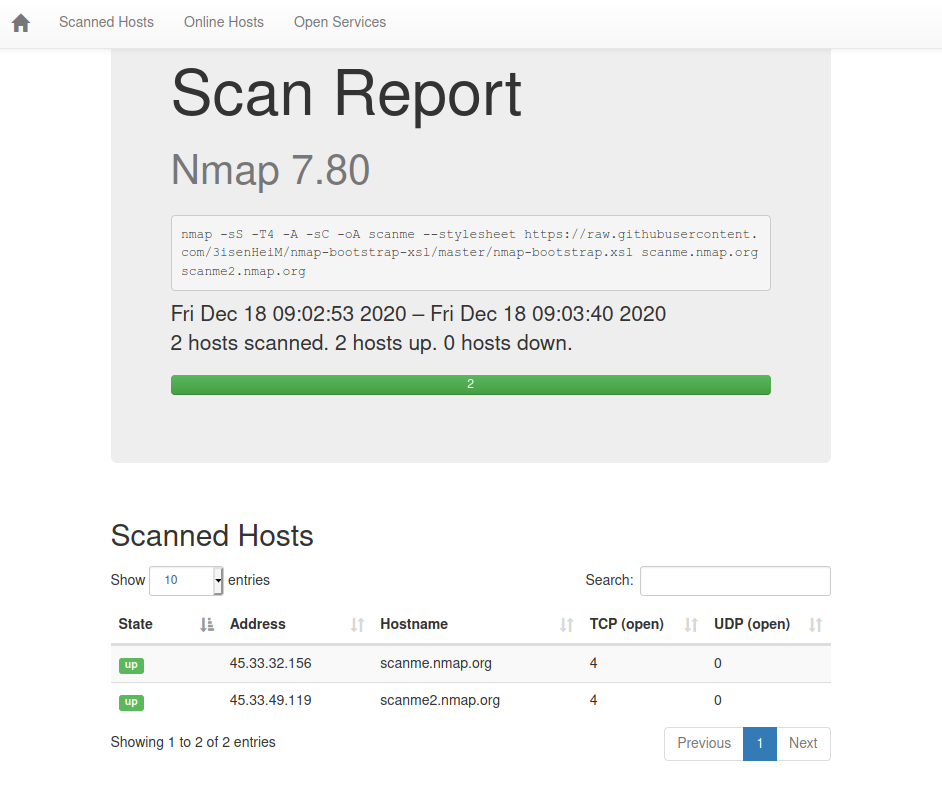 honze-net/nmap-bootstrap-xsl
Bootstrap을 사용한 Nmap XSL 구현.
 paradigmxyz/iron-proxy
신뢰할 수 없는 워크로드를 위한 이그레스 방화벽.
 krisnova/boopkit
TCP를 통한 Linux eBPF 백도어. 이전 권한 액세스를 통해 역방향 셸 생성, RCE 실행. Less Honkin, More Tonkin.
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 nfstream/nfstream
NFStream: 유연한 네트워크 데이터 분석 프레임워크.
 m4n3dw0lf/pythem
펜테스트 프레임워크
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
 netspi/powerhuntshares
Active Directory SMB 공유를 감사하여 과도한 권한을 인벤토리, 분석 및 보고합니다. 접근 가능한 시스템을 발견하고, 공유 ACL을 열거하며, 고위험 구성을 식별하고, 수정 우선순위를 위한 HTML/CSV 보고서를 생성합니다.
 malfunkt/hyperfox
HTTP/HTTPS MITM 프록시 및 레코더.
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…
 sinfulz/justtryharder
PWK/OSCP 시험 준비를 위한 종합적인 침투 테스트 치트 시트로, 권한 상승, 비밀번호 크래킹, 페이로드 생성, 사후 침투, 포트 스캐닝, 웹 공격 및 정찰 기술을 다룹니다.
 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…
 astsam/rtl8812au
모니터 모드 및 프레임 인젝션을 지원하는 RTL8812AU/21AU 및 RTL8814AU 드라이버









