#1
Cross-platform tools and methodologies for comprehensive security testing of mobile applications.
Kitploit 추천
 fernandodruszcz/cve-2020-0418
CVE-2020-0418을 위한 Android APK 익스플로잇 생성기로, AndroidManifest.xml 수정을 통해 두 가지 APK 변형을 생성하여 취약점을 시연합니다.

 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Perfecto 클라우드를 통한 자동화된 모바일 앱 테스트용 Jenkins 플러그인으로, CI/CD 파이프라인 내에서 보안 터널 연결 및 앱 업로드를 관리합니다.
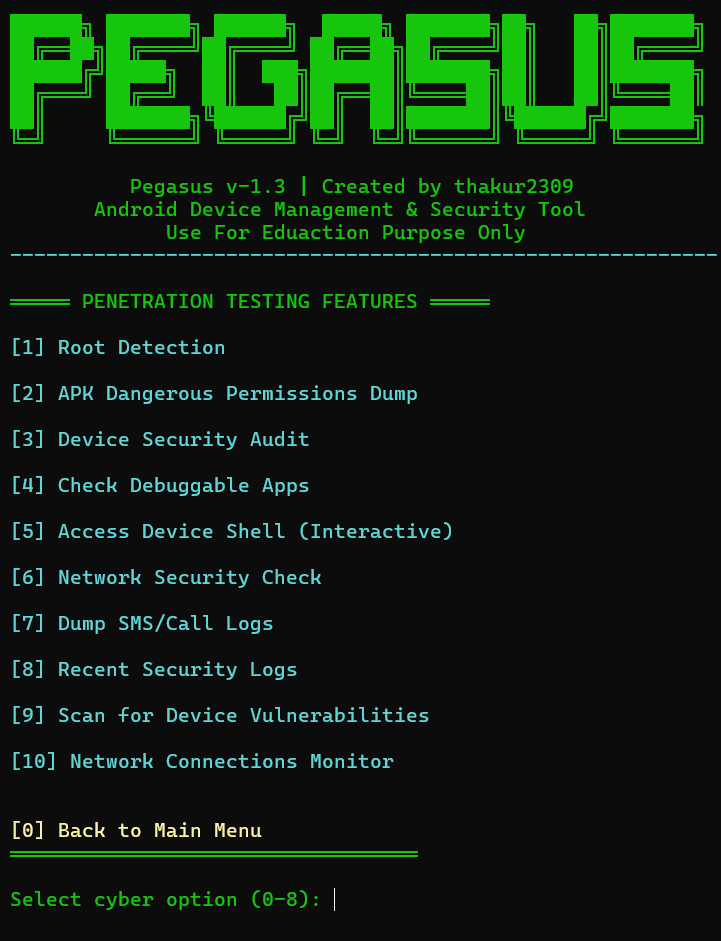 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6용 임시 루트 도구로, CVE-2026-64560 Linux 커널 POSIX CPU 타이머 use-after-free를 악용하여 시스템 파티션을 수정하지 않고 재부팅 전까지 루트 권한을 획득합니다.
 a23bc/op13-cve-2026-64560
OnePlus 13 빌드에서 CVE-2026-64560에 대한 기기별 Android 커널 익스플로잇으로, 검증된 페이로드와 포팅 도구를 통해 ADB 셸을 통한 임시 루트 권한을 제공합니다.
 newliver666/apk-reverse
Android APK 리버스 엔지니어링을 위한 에이전트 스킬: dex 패칭, 언패킹, 리패킹, 광고 및 페이월 제거, 네이티브 .so 분석, Frida를 이용한 런타임 계측.
 diyiqiuye/cve-2025-21479-fx5p
OPPO Find X5 Pro (PFEM00)용 임시 루트, CVE-2025-21479 + KernelSU LKM late-load 경유 (클라우드 빌드 가능)
 owasp/android-security-masterclass
OWASP의 실습형 Android 보안 교육 랩으로, 78개의 MASVS/MASTG 모듈이 취약한 앱, 안전한 앱, 공격자 앱을 짝지어 모바일 취약점과 그 해결책을 보여줍니다.

 androbugs/androbugs_framework
AndroBugs Framework는 개발자나 해커가 안드로이드 애플리케이션에서 잠재적인 보안 취약점을 찾는 데 도움을 주는 효율적인 안드로이드 취약점 스캐너입니다. Windows에 설치할 필요가 없습니다.
 mesquidar/adbsploit
ADB를 통해 Android 기기를 익스플로잇 및 관리하기 위한 Python 기반 도구
 b3nac/injuredandroid
취약한 Android 애플리케이션으로, CTF 스타일로 간단한 취약점 예제를 보여줍니다.
 androidhooker/hooker
Hooker는 Android 애플리케이션의 동적 분석을 위한 오픈소스 프로젝트입니다. 이 프로젝트는 대상 애플리케이션에서 발생하는 모든 API 호출을 자동으로 가로채고 수정하는 데 사용할 수 있는 다양한 도구와 애플리케이션을 제공합니다.
 1ultimat3/badintent
Burp Suite를 사용해 Android의 Binder 트랜잭션을 가로채고, 수정하고, 반복하며 공격하세요.
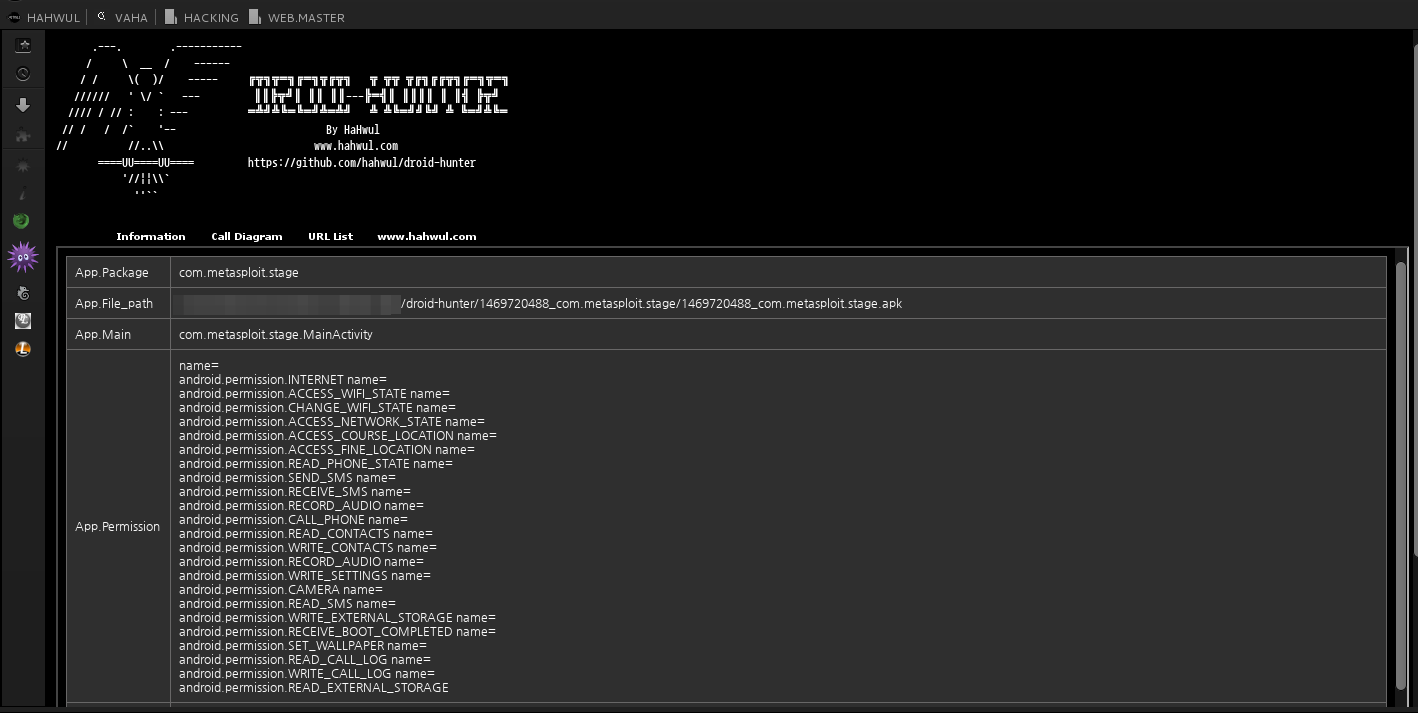 hahwul/droid-hunter
(더 이상 사용되지 않음) Android 애플리케이션 취약점 분석 및 Android 침투 테스트 도구
 nvisium-jack-mannino/owasp-goatdroid-project
*이 프로젝트는 더 이상 유지보수되지 않습니다* OWASP GoatDroid는 개발자와 테스터에게 Android 보안을 교육하기 위한 완전한 기능을 갖춘 독립형 교육 환경입니다. GoatDroid는 최소한의 의존성만 요구하며 Android 초보자와 고급 사용자…