#1
Cross-platform tools and methodologies for comprehensive security testing of mobile applications.
Kitploit 추천
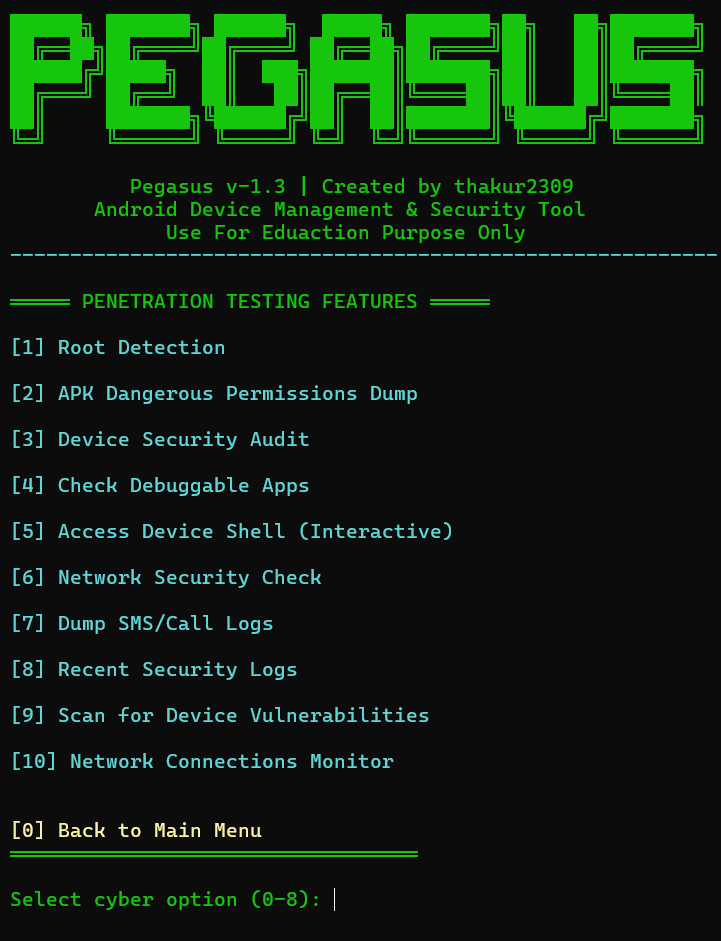
 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 a23bc/op13-cve-2026-64560
OnePlus 13 빌드에서 CVE-2026-64560에 대한 기기별 Android 커널 익스플로잇으로, 검증된 페이로드와 포팅 도구를 통해 ADB 셸을 통한 임시 루트 권한을 제공합니다.
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6용 임시 루트 도구로, CVE-2026-64560 Linux 커널 POSIX CPU 타이머 use-after-free를 악용하여 시스템 파티션을 수정하지 않고 재부팅 전까지 루트 권한을 획득합니다.
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 newliver666/apk-reverse
Android APK 리버스 엔지니어링을 위한 에이전트 스킬: dex 패칭, 언패킹, 리패킹, 광고 및 페이월 제거, 네이티브 .so 분석, Frida를 이용한 런타임 계측.

 diyiqiuye/cve-2025-21479-fx5p
OPPO Find X5 Pro (PFEM00)용 임시 루트, CVE-2025-21479 + KernelSU LKM late-load 경유 (클라우드 빌드 가능)
 owasp/android-security-masterclass
OWASP의 실습형 Android 보안 교육 랩으로, 78개의 MASVS/MASTG 모듈이 취약한 앱, 안전한 앱, 공격자 앱을 짝지어 모바일 취약점과 그 해결책을 보여줍니다.
 aayushbankar/cve-2026-28576
CVE-2026-28576에 대한 PoC 및 레드팀 앱으로, Android Contacts Provider의 제로 권한 SQL 인젝션을 통해 전체 연락처 데이터베이스 유출이 가능합니다.
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - CVE-2026-43499를 통한 임시 루트, KernelSU late-load, 파티션 플래싱 없음, Knox 없음
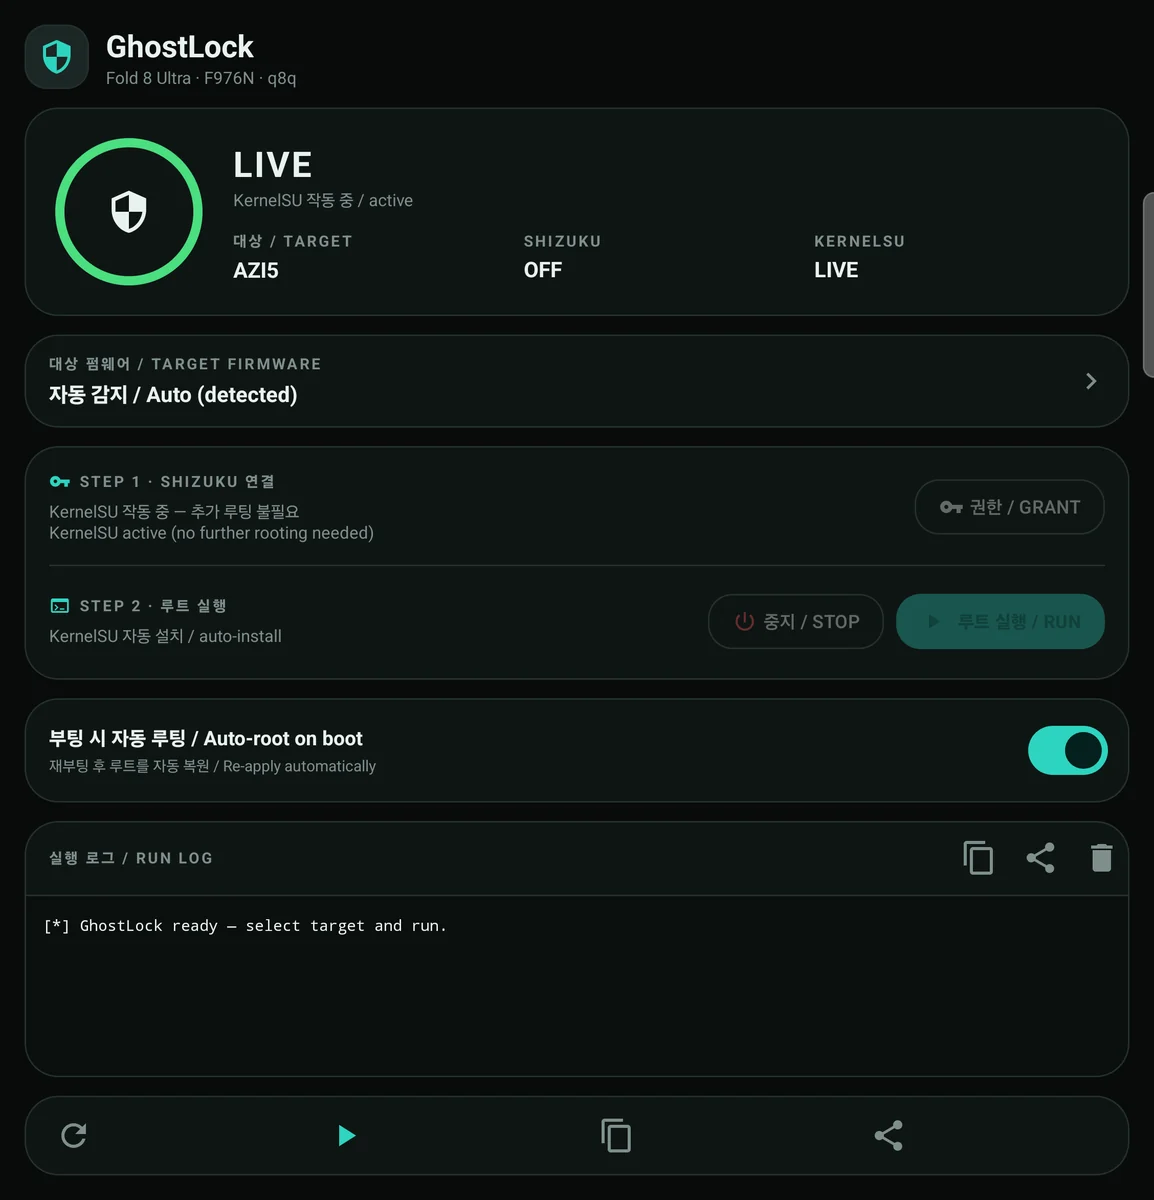 coey0814/fold8-ultra-root-f976n
One-tap KernelSU installer for the Galaxy Z Fold 8 Ultra (SM-F976N / q8q) using the CVE-2026-43499 late-load exploit via Shizuku. Supports…
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 rmdycz/k80pro-miro-cve-2026-64560
RedMi K80pro miro OS 3.0.304.0용 디바이스 바인딩 CVE-2026-64560 적용
 google/artemis
ADB를 통해 실제 기기를 제어하고, Logcat과 스크린샷을 캡처하며, AI IDE와 CI 테스트 파이프라인을 위한 MCP 서버를 제공하는 자연어 기반 Android 자동화 에이전트입니다.
 vighnesh91/omnisec-hex
모바일 APK/IPA 트리아지, 클라이언트 측 DAST 퍼징, OSINT 디렉터리, 오프라인 AI 위협 스코어링, 네트워크 포트/CSP 감사를 위한 6개 모듈로 구성된 브라우저 로컬 보안 모노레포.
 cxlfhx/ghostlock-pfem10
GhostLock(CVE-2026-43499 / IonStack) OPPO Find X5 Pro(PFEM10) 연구: 익스플로잇 체인, 진행 상황, 블로커 로그, OPPO 5 시리즈 커널 노트
 imeiplus/galaxy-a37-root
CVE-2026-43499 익스플로잇 페이로드 (Samsung Galaxy A37, A376BXXS4AZG4, kernel 6.1.138-android14-11)
 vighnesh91/ipaforge
의존성 없는 Python CLI로, iOS .ipa 아카이브를 풀고, 검사하고, 편집하고, 다시 빌드하며, Mach-O 바이너리와 서명 번들을 보존하면서 plist와 문자열을 XML로 변환합니다.