
 #1
Cross-platform tools and methodologies for comprehensive security testing of mobile applications.
Kitploit 추천
 anonymous941/zygote-injection-toolkit
Android Zygote 주입을 악용하는 명령줄 유틸리티 (CVE-2024-31317)
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
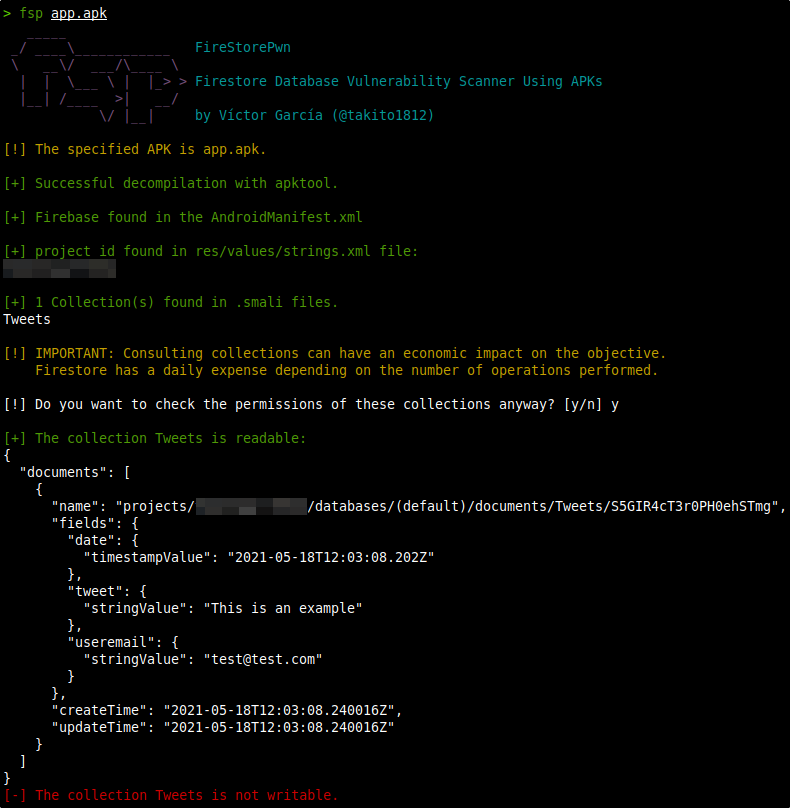 takito1812/firestorepwn
fsp - APK를 이용한 Firestore 데이터베이스 취약점 스캐너
 quarkslab/android-hardware-attestation-demo
An Android HW Attestation 데모
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 bronils/aotopsy
Flutter/Dart AOT 스냅샷용 정적 분석기 — Dart VM을 임베드하거나 실행하지 않고 libapp.so에서 함수 이름, 클래스 계층 구조, 호출 그래프, 동작 신호를 복구합니다. ARM64 및 x86_64, Dart 2.10–3.12를 지원합니다.
 canyie/cve-2024-23700
CVE-2024-23700용 PoC — Android 무단 권한 상승(silent privilege escalation)으로 연락처, SMS, 캘린더, 통화 기록 및 음성 사서함 읽기/쓰기, 발신 전화 걸기 또는 수신 전화 받기, 통화 설정 조작, 다른 앱이 보낸…
 a23bc/op13-cve-2026-64560
OnePlus 13 빌드에서 CVE-2026-64560에 대한 기기별 Android 커널 익스플로잇으로, 검증된 페이로드와 포팅 도구를 통해 ADB 셸을 통한 임시 루트 권한을 제공합니다.
 stuxctf/mhf
Mobile Helper Framework (mhf)는 모바일 애플리케이션을 만드는 데 사용된 프레임워크/기술을 식별하는 과정을 자동화하는 도구입니다. 또한, 민감한 정보를 찾는 데 도움을 주거나 식별된 플랫폼에서 작업하기 위한 제안을 제공합니다.
 michalbednarski/organizertransaction
CVE-2021-39749에 대한 PoC로, Android 12L Beta에서 임의의 Activity를 시작할 수 있게 해줍니다.
 traitimtrongvag/android-imgui-template
완전한 Android ImGui 메뉴 템플릿 프로젝트.
 reverserid/jurig
완전 자율형 리버스 엔지니어링 AI 에이전트
 zinja-coder/damn-vulnerable-android-components
Android 구성 요소에서 발생하는 다양한 취약점을 시연하기 위해 의도적으로 취약하게 만든 Android 애플리케이션입니다.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
iOS 애플리케이션용 정적 분석 도구로, 링크, API 키, 하위 도메인, 바이너리 정보, 링크된 라이브러리 및 문자열을 추출하여 모바일 침투 테스트를 지원합니다.
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 b4sith-sec/gu3ssweak
모바일 보안 연구 및 버그 바운티 실습을 위한 의도적으로 취약한 Android 앱 - OWASP Mobile Top 10








