
 #1
Configuration auditing, compliance scanning, hardening benchmarks, and drift detection tools.
Kitploit 추천
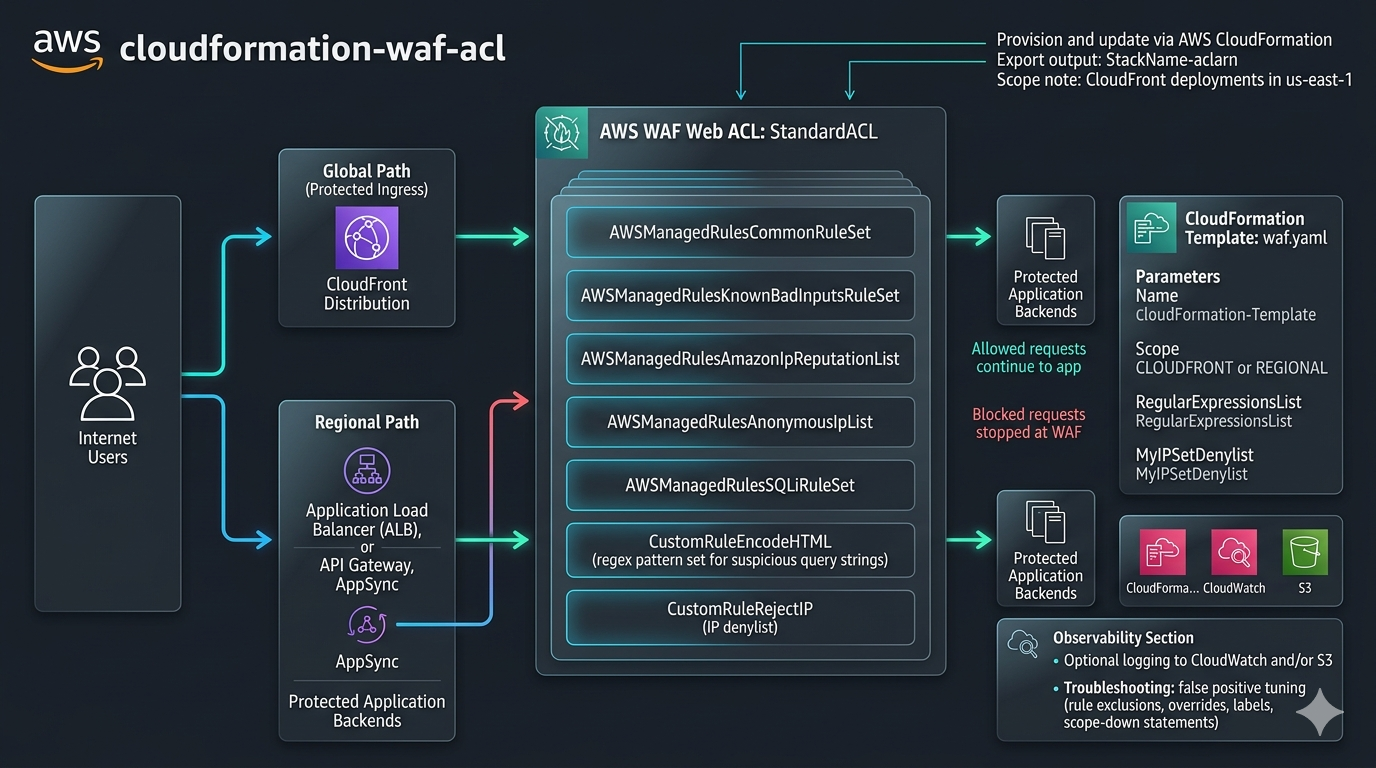
 fer1035_aws/cloudformation/cloudformation-waf-acl
AWS WAFv2 리소스를 프로비저닝하고 관리하는 데 사용되는 AWS CloudFormation 템플릿입니다. 여기에는 Web ACL, 관리형 규칙 그룹, 사용자 정의 정규식 패턴 세트 및 IP 세트가 포함됩니다.
 sleventyeleven/linuxprivchecker
로컬 리눅스 열거 스크립트로, 잘못된 구성, 전 세계에서 쓰기 가능한 파일, 평문 비밀번호, 그리고 보안 평가 및 CTF 준비를 위한 적용 가능한 익스플로잇 등 권한 상승 벡터를 식별합니다.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
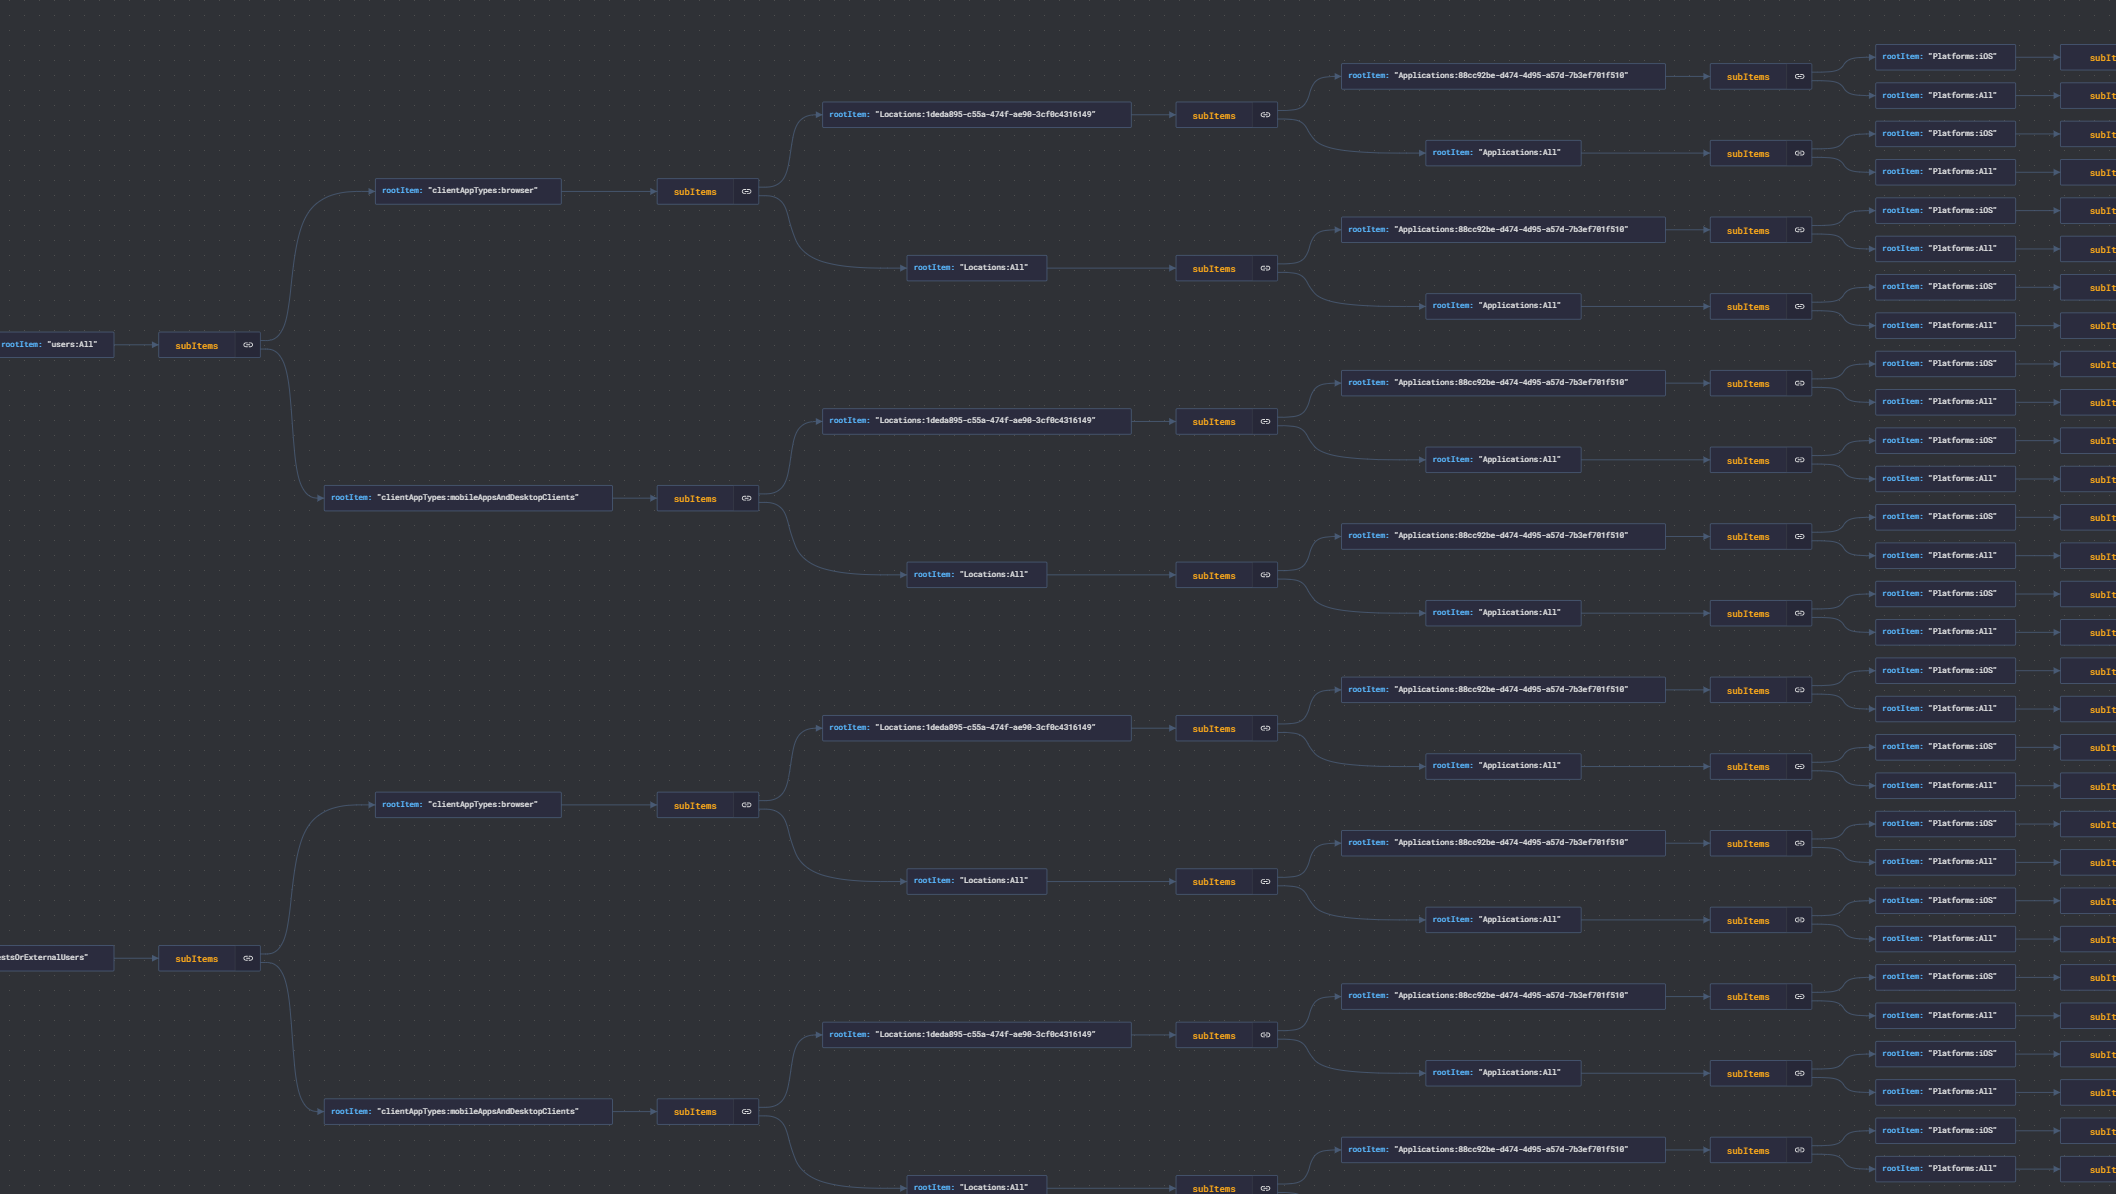 jsa2/caoptics
CA Optics - Azure AD 조건부 액세스 격차 분석기
 mandiant/azure_workshop
Terraform으로 배포 가능하고 의도적으로 취약하게 설계된 Azure 랩으로, 레드 팀링(red teaming)과 보안 탐지 실습을 위해 현실적인 공격 경로와 일반적인 오설정을 제공합니다.
 jotaqc/cve-2022-30190_temporary_fix_source_code
이것은 CVE-2022-30190 취약점(Follina)에 대한 임시 보호를 적용하기 위한 Python 스크립트의 소스 코드입니다.
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles 공격 완화
 cosmo121/follina-remediation
CVE-2022-30190 (Follina)에 대응하여 MSDT 실행 기능을 제거합니다.
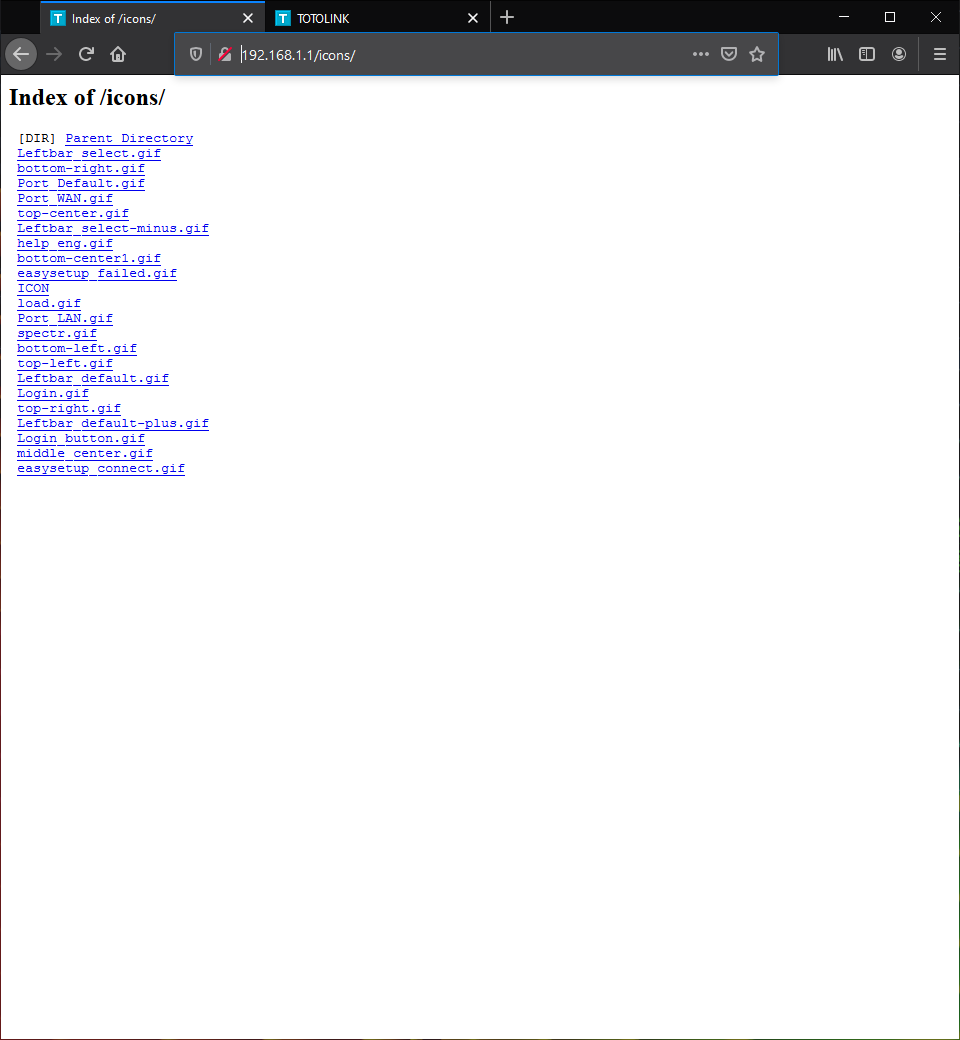 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 디렉토리 인덱싱 취약점
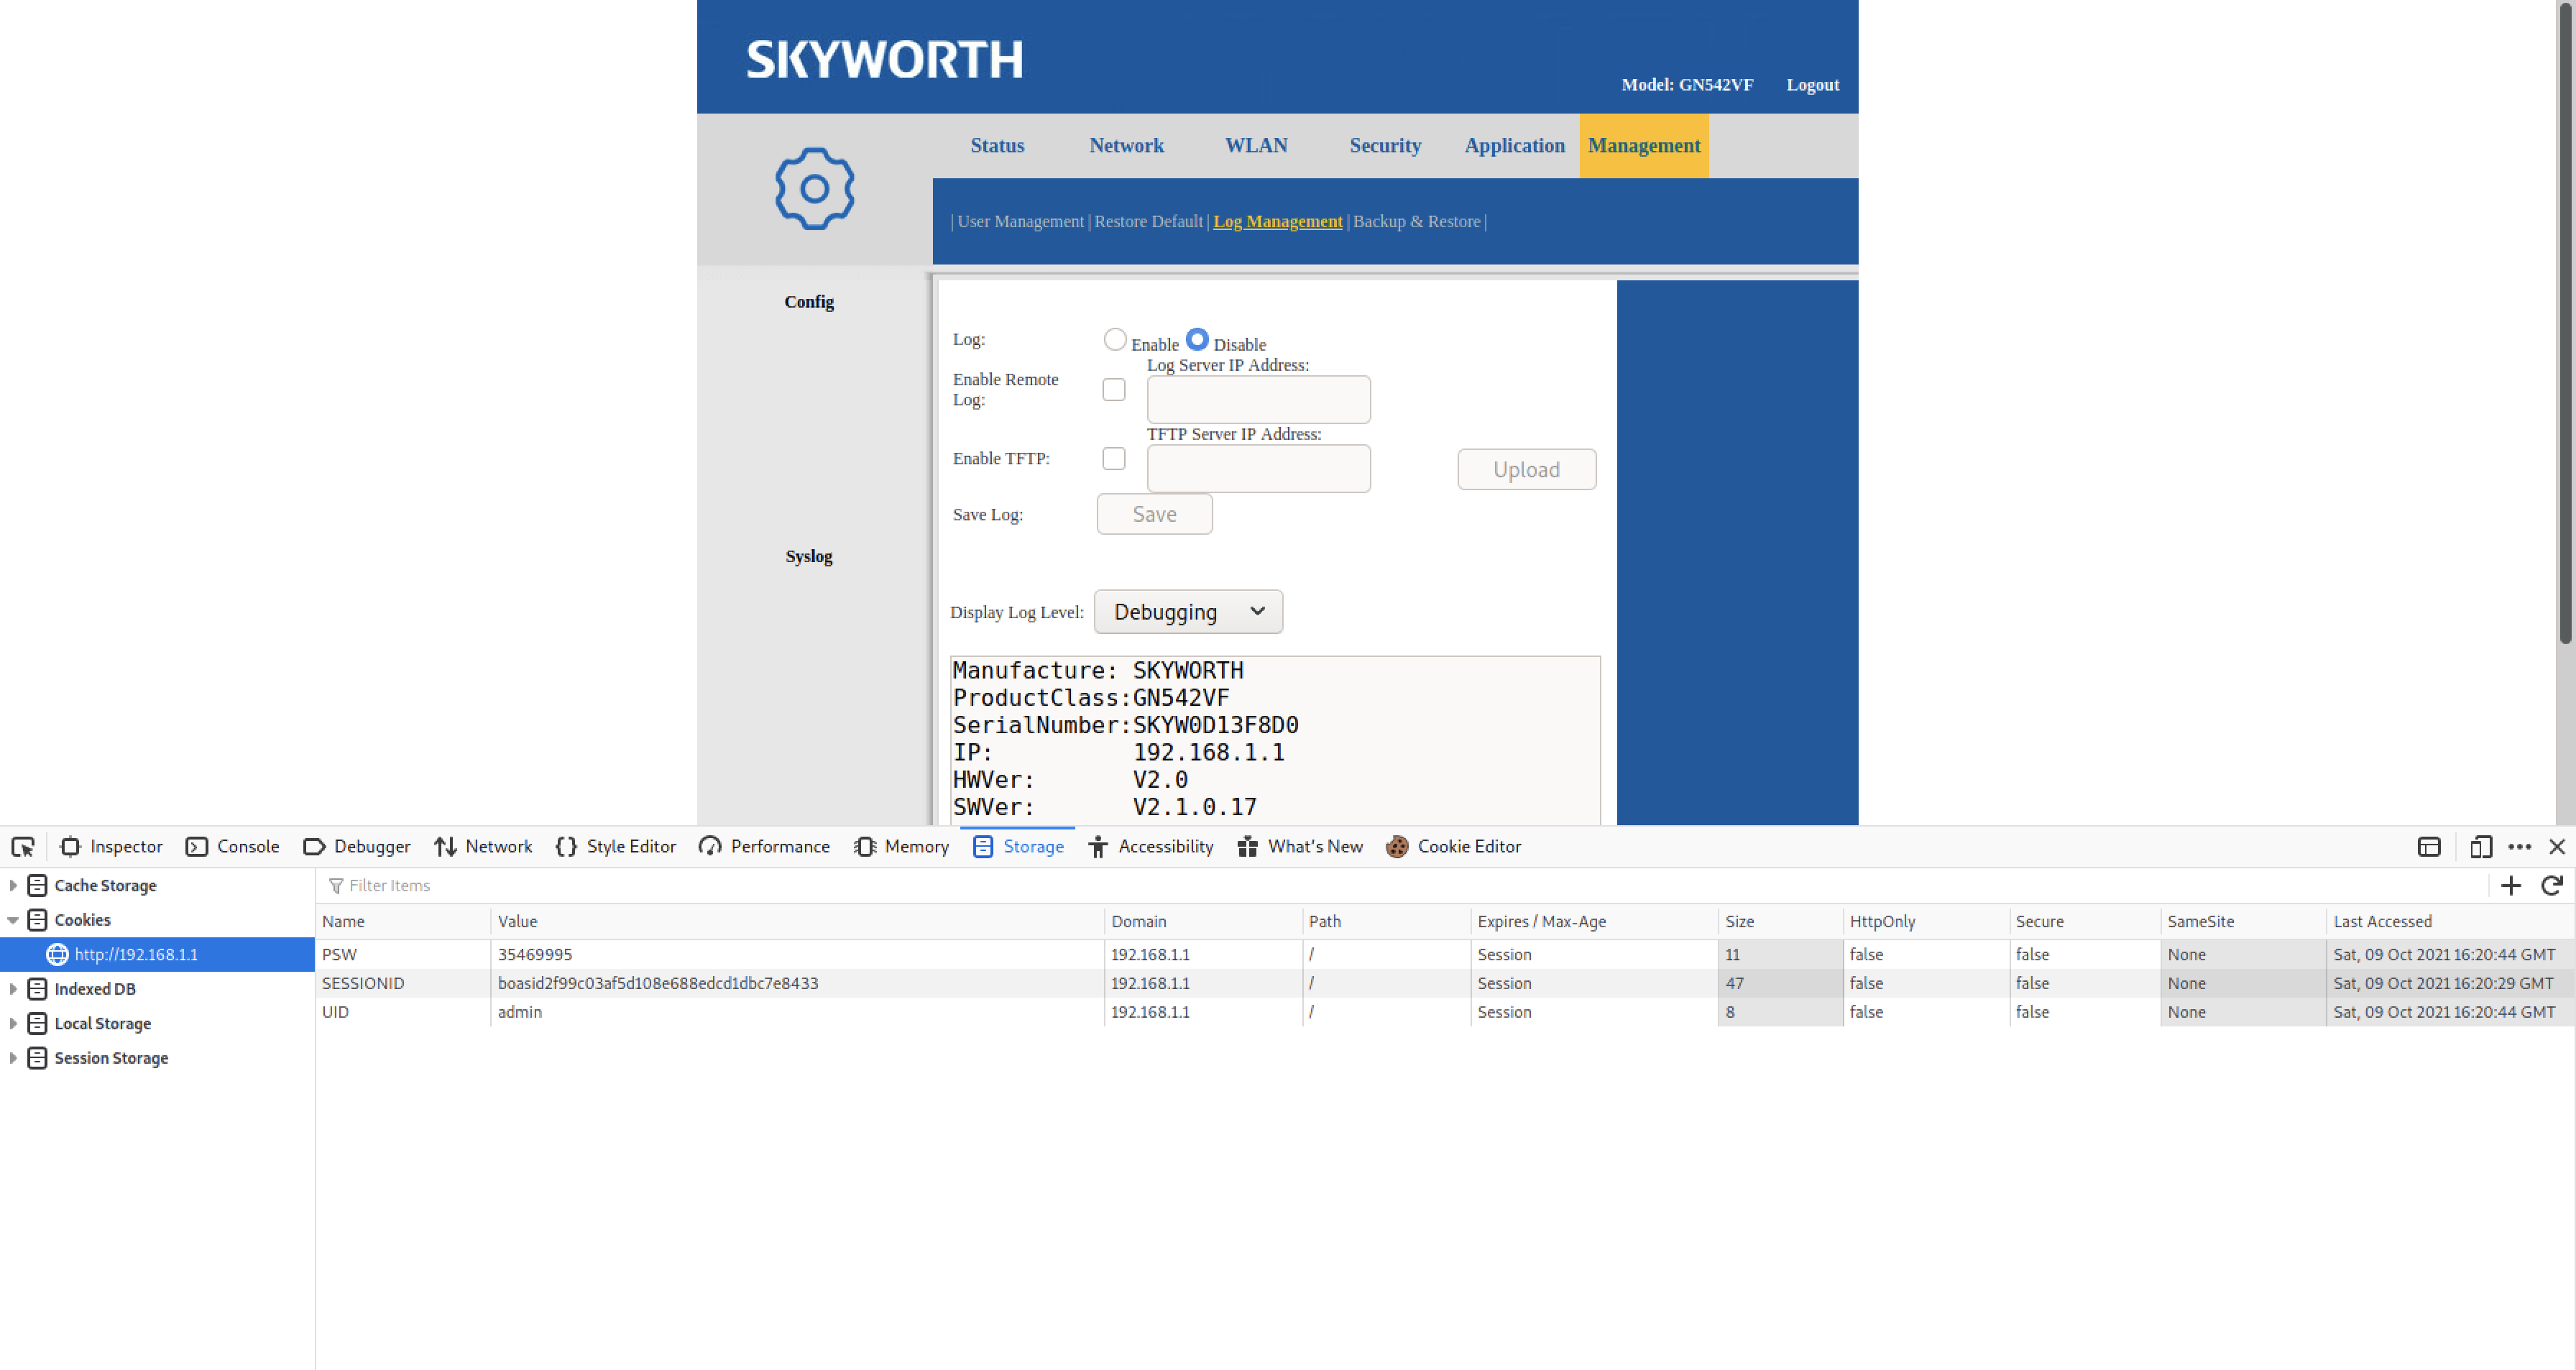 swzhouu/cve-2020-26732
SKYWORTH GN542VF 하드웨어 버전 2.0 및 소프트웨어 버전 2.0.0.16은 HTTPS 세션에서 세션 쿠키에 Secure 플래그를 설정하지 않습니다.
 spiarh/webhook-cve-2022-0811
CVE-2022-0811 악용을 차단하는 간단한 웹훅
 rancher/externalip-webhook
CVE-2020-8554: LoadBalancer 또는 ExternalIPs를 사용한 중간자 공격
 oiyl/cve-2025-46171
vBulletin 3.8.7 친구 목록의 서비스 거부(Denial of Service) 취약점 분석
 nitrado/cve-2017-9798
공유 호스팅 환경에서 CVE-2017-9798을 점검합니다.
 maweil/bidi_char_detector
파일에서 공급망 공격에 악용될 수 있는 유니코드 BIDI 문자의 존재 여부를 확인합니다. CVE-2021-42574를 참조하세요.
 kubernetes/ingress-nginx
쿠버네티스용 Ingress NGINX Controller
 jenkinsci-cert/security-3314-3315
SECURITY-3314/CVE-2024-23897 및 SECURITY-3315/CVE-2024-23898을 완화하기 위해 CLI를 비활성화하는 해결 방법








