Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Memory Forensics

Tools for analyzing RAM dumps to find running processes, network connections, and hidden malware.

Kitploit 추천

추천 도구

10 선택됨
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10일 전
avml preview#3

avml

GitHubmicrosoft/avml
1.1k2일 전
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k5시간 31분 전
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6개월 전
community preview#7

community

GitHubvolatilityfoundation/community
3786년 전
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602년 전
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k6시간 15분 전
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k12시간 3분 전
capa preview#11

capa

GitHubmandiant/capa
6.1k1일 전
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k1시간 55분 전
최신관련성인기최근 업데이트
705 결과
dfirtriage preview

dfirtriage

GitHubtravisfoley/dfirtriage

Windows 기반 사고 대응을 위한 디지털 포렌식 수집 도구입니다.

memory-forensicsforensicsdigital-forensics+1
3482년 전
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

악성코드 분석가가 되기 위한 큐레이션 가이드로, 필수 지식, 리버스 엔지니어링, 분석 도구, LLM 지원 학습을 실습과 자료와 함께 다룹니다.
memory-forensicsreverse-engineeringmalware-analysis+7
2841개월 전
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

Cobalt Strike 프레임워크를 기반으로 개발된 CrossC2는 다른 크로스 플랫폼 시스템 제어에 사용될 수 있습니다. CrossC2Kit은 사용자가 CrossC2 Beacon 세션을 조작하기 위해 호출할 수 있는 몇 가지 인터페이스를 제공하여 Cobalt…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
2293년 전
artifacts-kit preview

artifacts-kit

GitHubforrest-orr/artifacts-kit

실제 멀웨어가 감염된 Windows OS에 남기는 흔적을 쉽게 모방하도록 설계된 의사 악성 사용자 모드 메모리 아티팩트 생성 키트입니다.

memory-forensicspayload-generationexploitation+5
2312년 전
NovaLdr preview

NovaLdr

GitHubblacksnufkin/novaldr

Threadless Module Stomping in Rust with some features (Nova 파티 학살에서 살해된 이들을 기리며)
privilege-escalationmemory-forensicscode-analysis+7
2672년 전
CVE-2022-37969 preview

CVE-2022-37969

GitHubfortra/cve-2022-37969

CVE-2022-37969에 대한 개념 증명 익스플로잇으로, Windows 공용 로그 파일 시스템 드라이버의 로컬 권한 상승 취약점입니다. 힙 스프레이, 토큰 탈취, 임의 커널 쓰기를 시연하여 SYSTEM 권한을 획득합니다.

privilege-escalationmemory-forensicsvulnerability-analysis+2
1353년 전
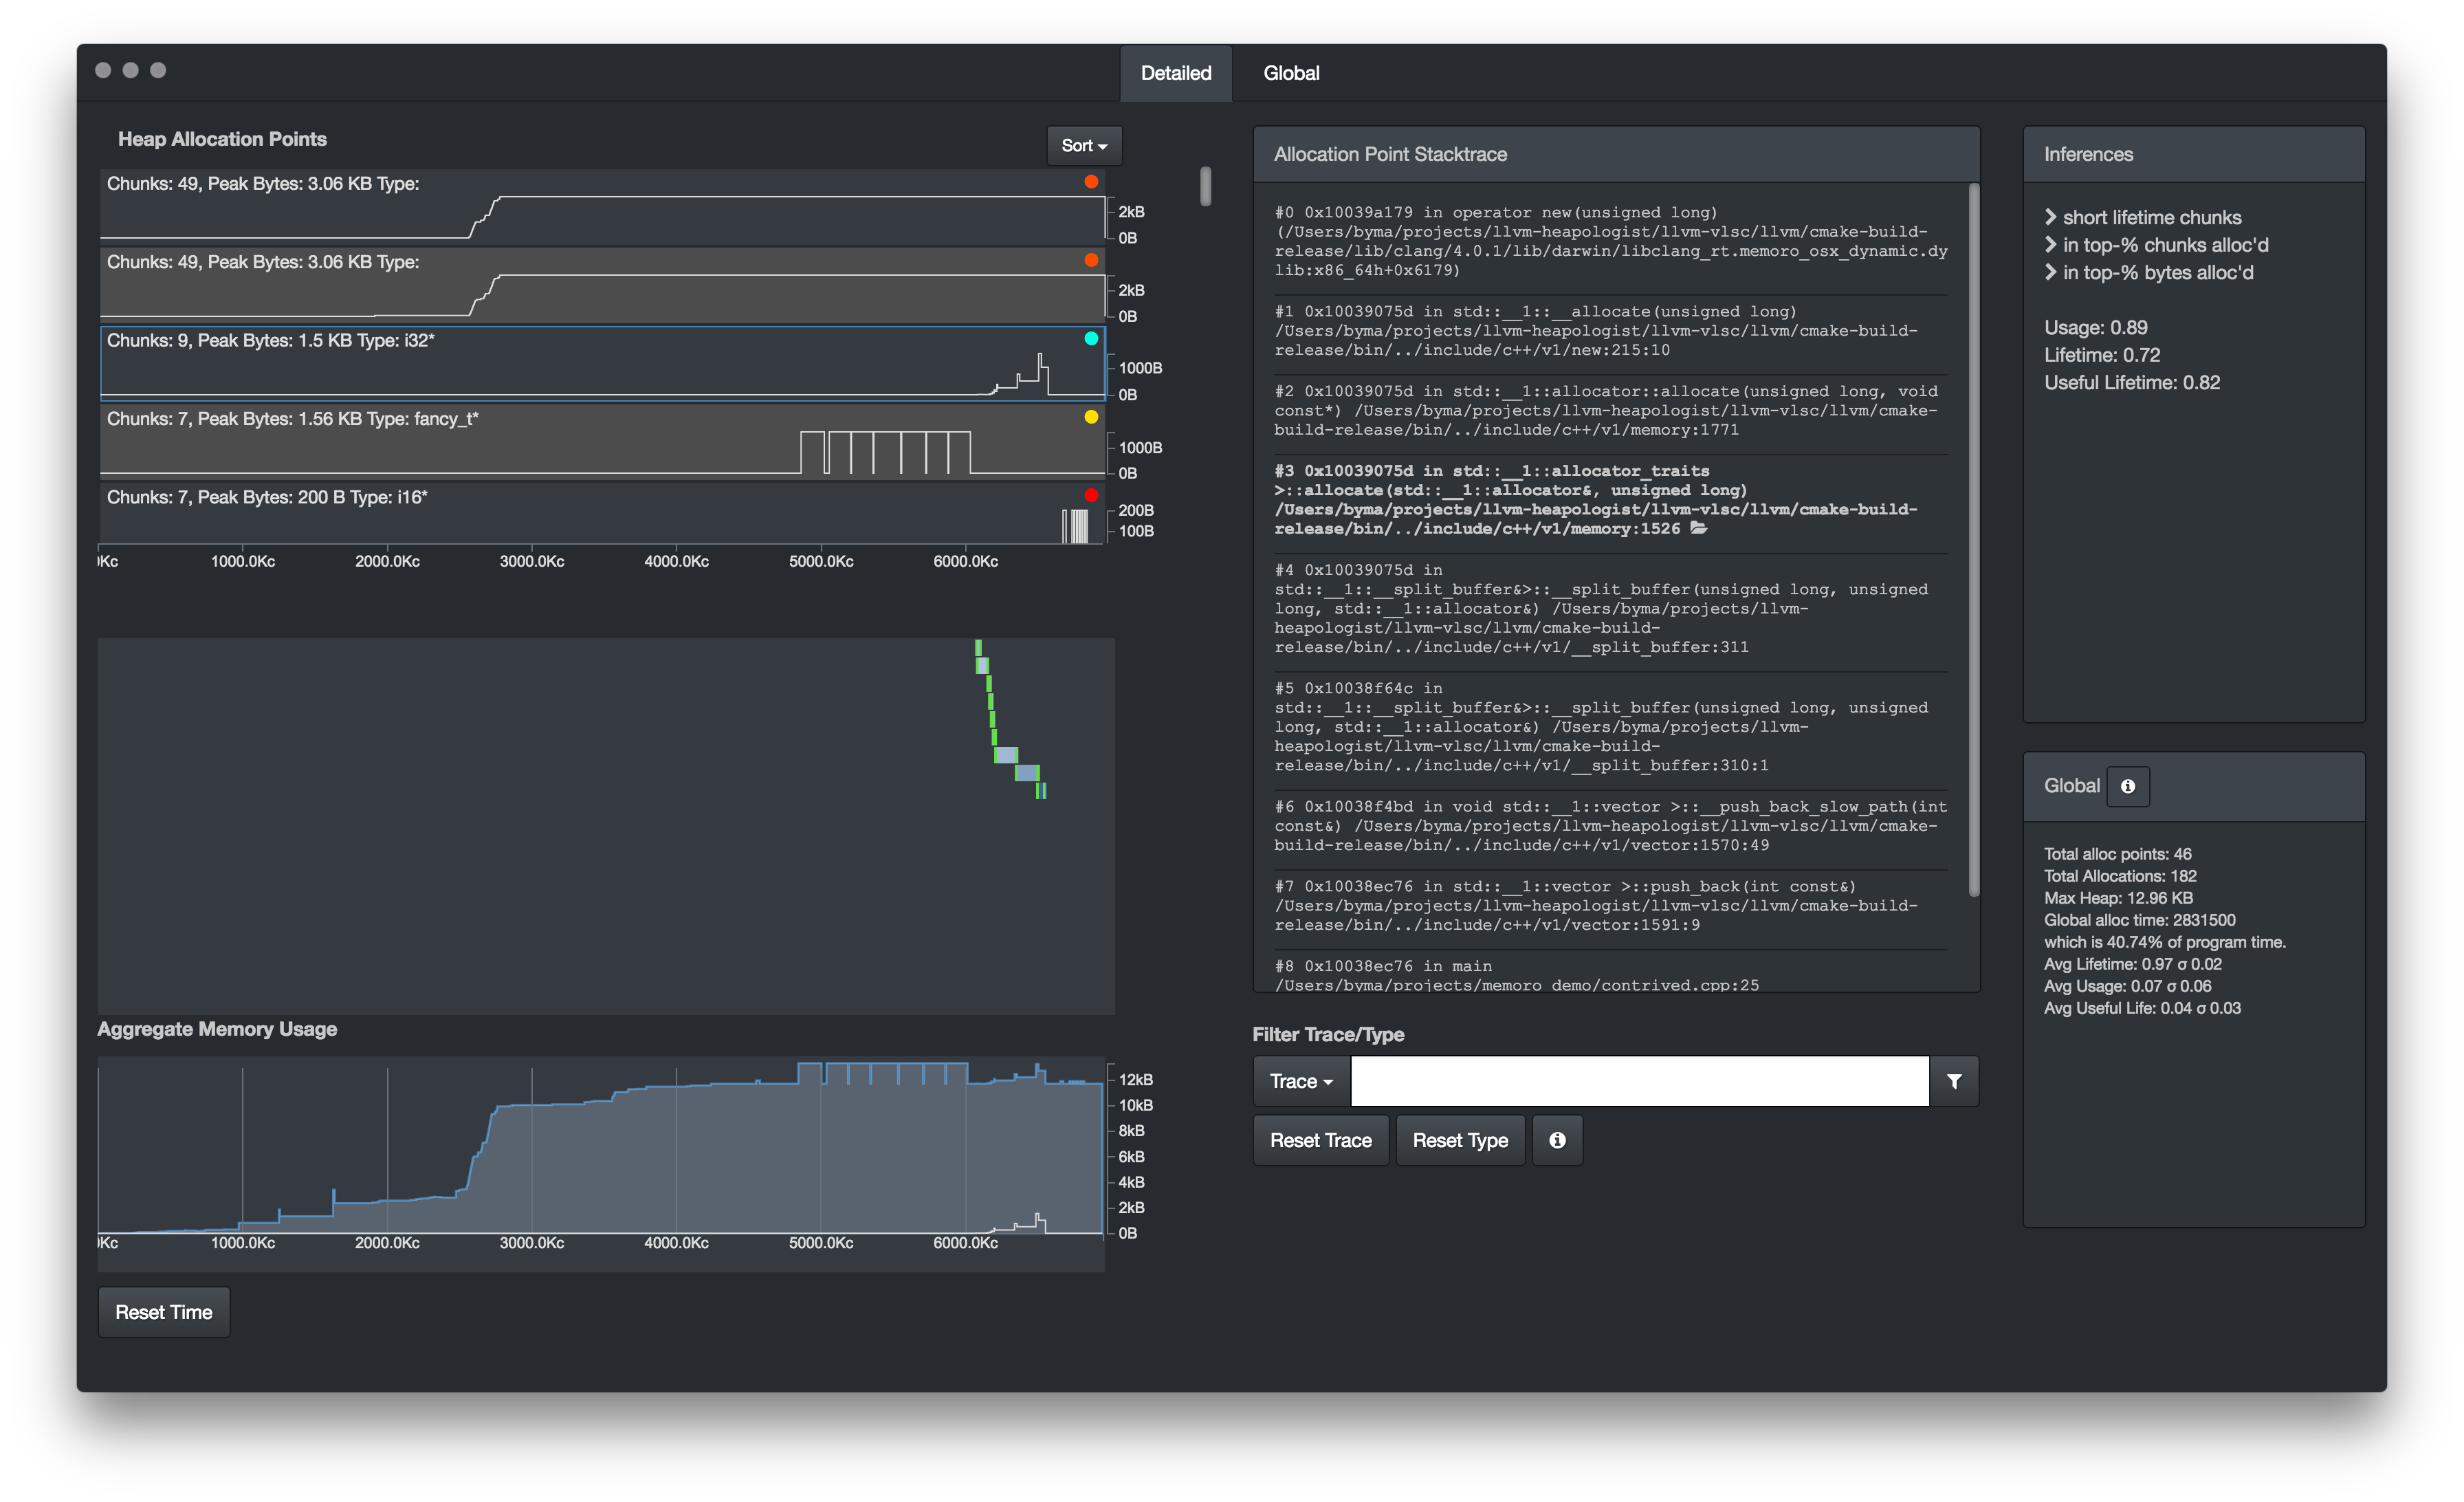
memoro preview

memoro

GitHubepfl-vlsc/memoro

Memoro: 상세한 힙 프로파일러

dynamic-analysis-sandboxingmemory-forensicsdebuggers+1
1845년 전
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Intel 64/Windows 저수준 실험
memory-forensicsexploitationreverse-engineering+5
1081개월 전
CryKeX preview

CryKeX

GitHubcryptolok/crykex

리눅스 메모리 암호화 키 추출기

encryption-decryption-toolsmemory-forensicsforensics+2
2423년 전
zombieant preview

zombieant

GitHubdsnezhkov/zombieant

Zombie Ant Farm: 리눅스 EDR 우회를 위한 원시 도구와 공격적 도구
privilege-escalationmemory-forensicspost-exploitation+2
2277년 전
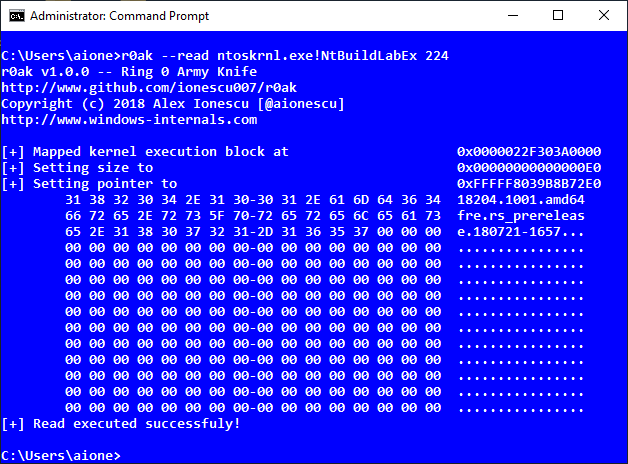
r0ak preview

r0ak

GitHubharryanon/r0ak

Administrator 권한 컨텍스트에서 폰트 유효성 검사 실행 리디렉션 기술을 사용하여 커널 모드 코드를 읽고, 쓰고, 실행할 수 있는 Windows 명령줄 유틸리티로, 고급 커널 디버깅 및 시스템 문제 해결을 지원합니다.
privilege-escalationmemory-forensicsvulnerability-analysis+5
1088년 전
nullmap preview

nullmap

GitHubsamueltulach/nullmap

CVE-2023-21768을 사용하여 커널 모드 드라이버 수동 매핑
privilege-escalationmemory-forensicsexploitation+3
2013년 전
CVE-2025-32023 preview

CVE-2025-32023

GitHubleesh3288/cve-2025-32023

CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"에 대한 PoC 및 익스플로잇
memory-forensicsvulnerability-analysisexploitation+4
2161년 전
CVE-2026-43499 preview

CVE-2026-43499

GitHubmobiusm/cve-2026-43499

CVE-2026-43499 PoC
memory-forensicsvulnerability-analysisexploitation+2
1443개월 전
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

WinDbg JS API를 가지고 놀기 위한 장난감 스크립트
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442년 전
CVE-2025-21298 preview

CVE-2025-21298

GitHubynwarcs/cve-2025-21298

CVE-2025-21298에 대한 개념 증명 및 세부 정보
memory-forensicsvulnerability-analysisexploitation+2
1971년 전
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

위협 헌팅을 지원하기 위해 Windows 프로세스에서 다양한 특성을 열거합니다.
defensive-toolsmemory-forensicsforensics+3
2004년 전
java-stager preview

java-stager

GitHubcornerpirate/java-stager

메모리에서 Java 파일을 다운로드, 컴파일 및 실행할 수 있는 PoC Java Stager

memory-forensicspayload-generationdynamic-code-analysis+7
1078년 전
이전1…8910…40다음
Memory Forensics — 9페이지 | Kitploit