
 #1
Tools for analyzing RAM dumps to find running processes, network connections, and hidden malware.
Kitploit 추천
 helpsystems/embarcadero-workaround
CVE-2014-0993 및 CVE-2014-0994에 대한 임시 해결책(workaround)으로, 취약한 소프트웨어를 재컴파일할 필요 없이 메모리에서 직접 패치를 적용합니다. 이는 Embarcadero의 공식 수정 사항이 아니라 CORE Security의 임시…
 parapapinho/cve-2017-12561
CVE-2017-12561에 대한 리버스 엔지니어링 분석 및 개념 증명으로, HPE iMC dbman의 use-after-free 취약점을 다루며 바이너리 디핑, ASN.1 디코딩, 크래시 분석을 포함합니다.
 0xblackash/cve-2026-74469
Research repository for CVE-2026-74469 (DiagSpill), a Linux kernel SCTP peer transport counter overflow causing an out-of-bounds write, with PoC,…
 demining/scalar-venom-attack
F5OS-A FIPS 모듈의 버퍼 오버플로우 및 셸 메타문자 주입을 통해 비트코인 개인 키 복구를 가능하게 하는 중요한 HSM 초기화 취약점인 CVE-2025-60013을 분석하는 익스플로잇 및 연구 저장소입니다.
 0xblackash/cve-2026-68121
Research repository for CVE-2026-68121, a Linux kernel PPPoE use-after-free in pppoe_sendmsg() enabling local privilege escalation, with PoC,…
 rebelle3/cve-2017-7117
CVE-2017-7117을 위한 교육용 익스플로잇으로, iOS 10.3.4 JavaScriptCore의 type-confusion 및 use-after-free 취약점을 보여주며, memory spraying 및 address leak 기법을 시연합니다.
 pray3r/cve-2015-8088
크래시 PoC
 erikdervishi03/cve-2026-31024
Steghide 0.5.1의 스택 기반 버퍼 오버플로우에 대한 개념 증명(PoC)입니다. 긴 파일 경로가 크래시(DoS)를 유발하고 시스템 코어 덤프를 통해 민감한 데이터(비밀번호)를 유출하는 방법을 보여줍니다.
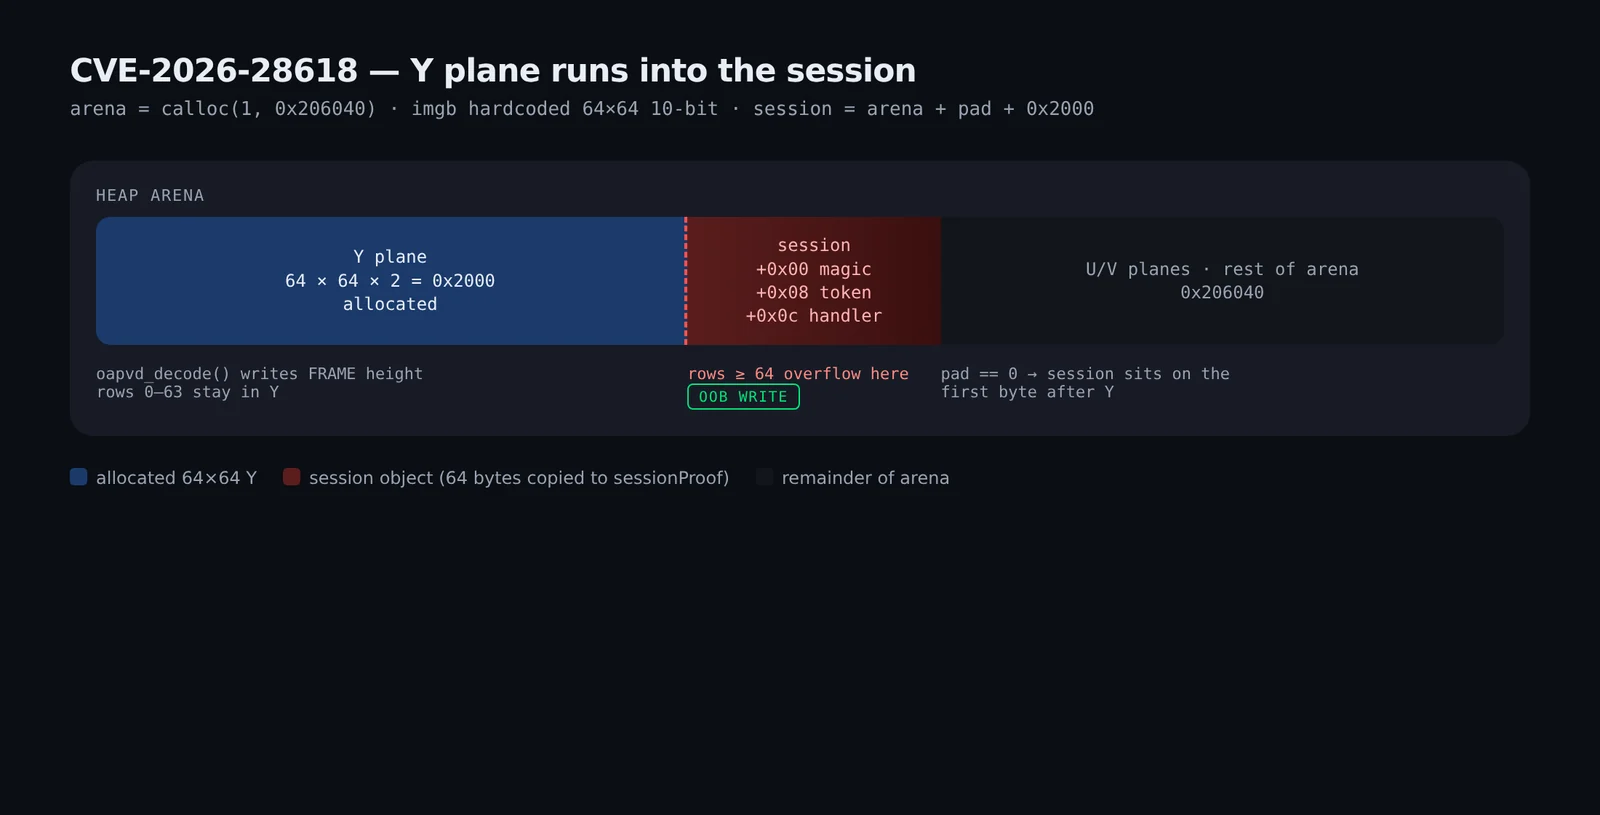 raafatabualazm/streambox-cve-2026-28618
Redacted notes on CVE-2026-28618 / StreamBox APV lab — heap write into a session object via FRAME height mismatch
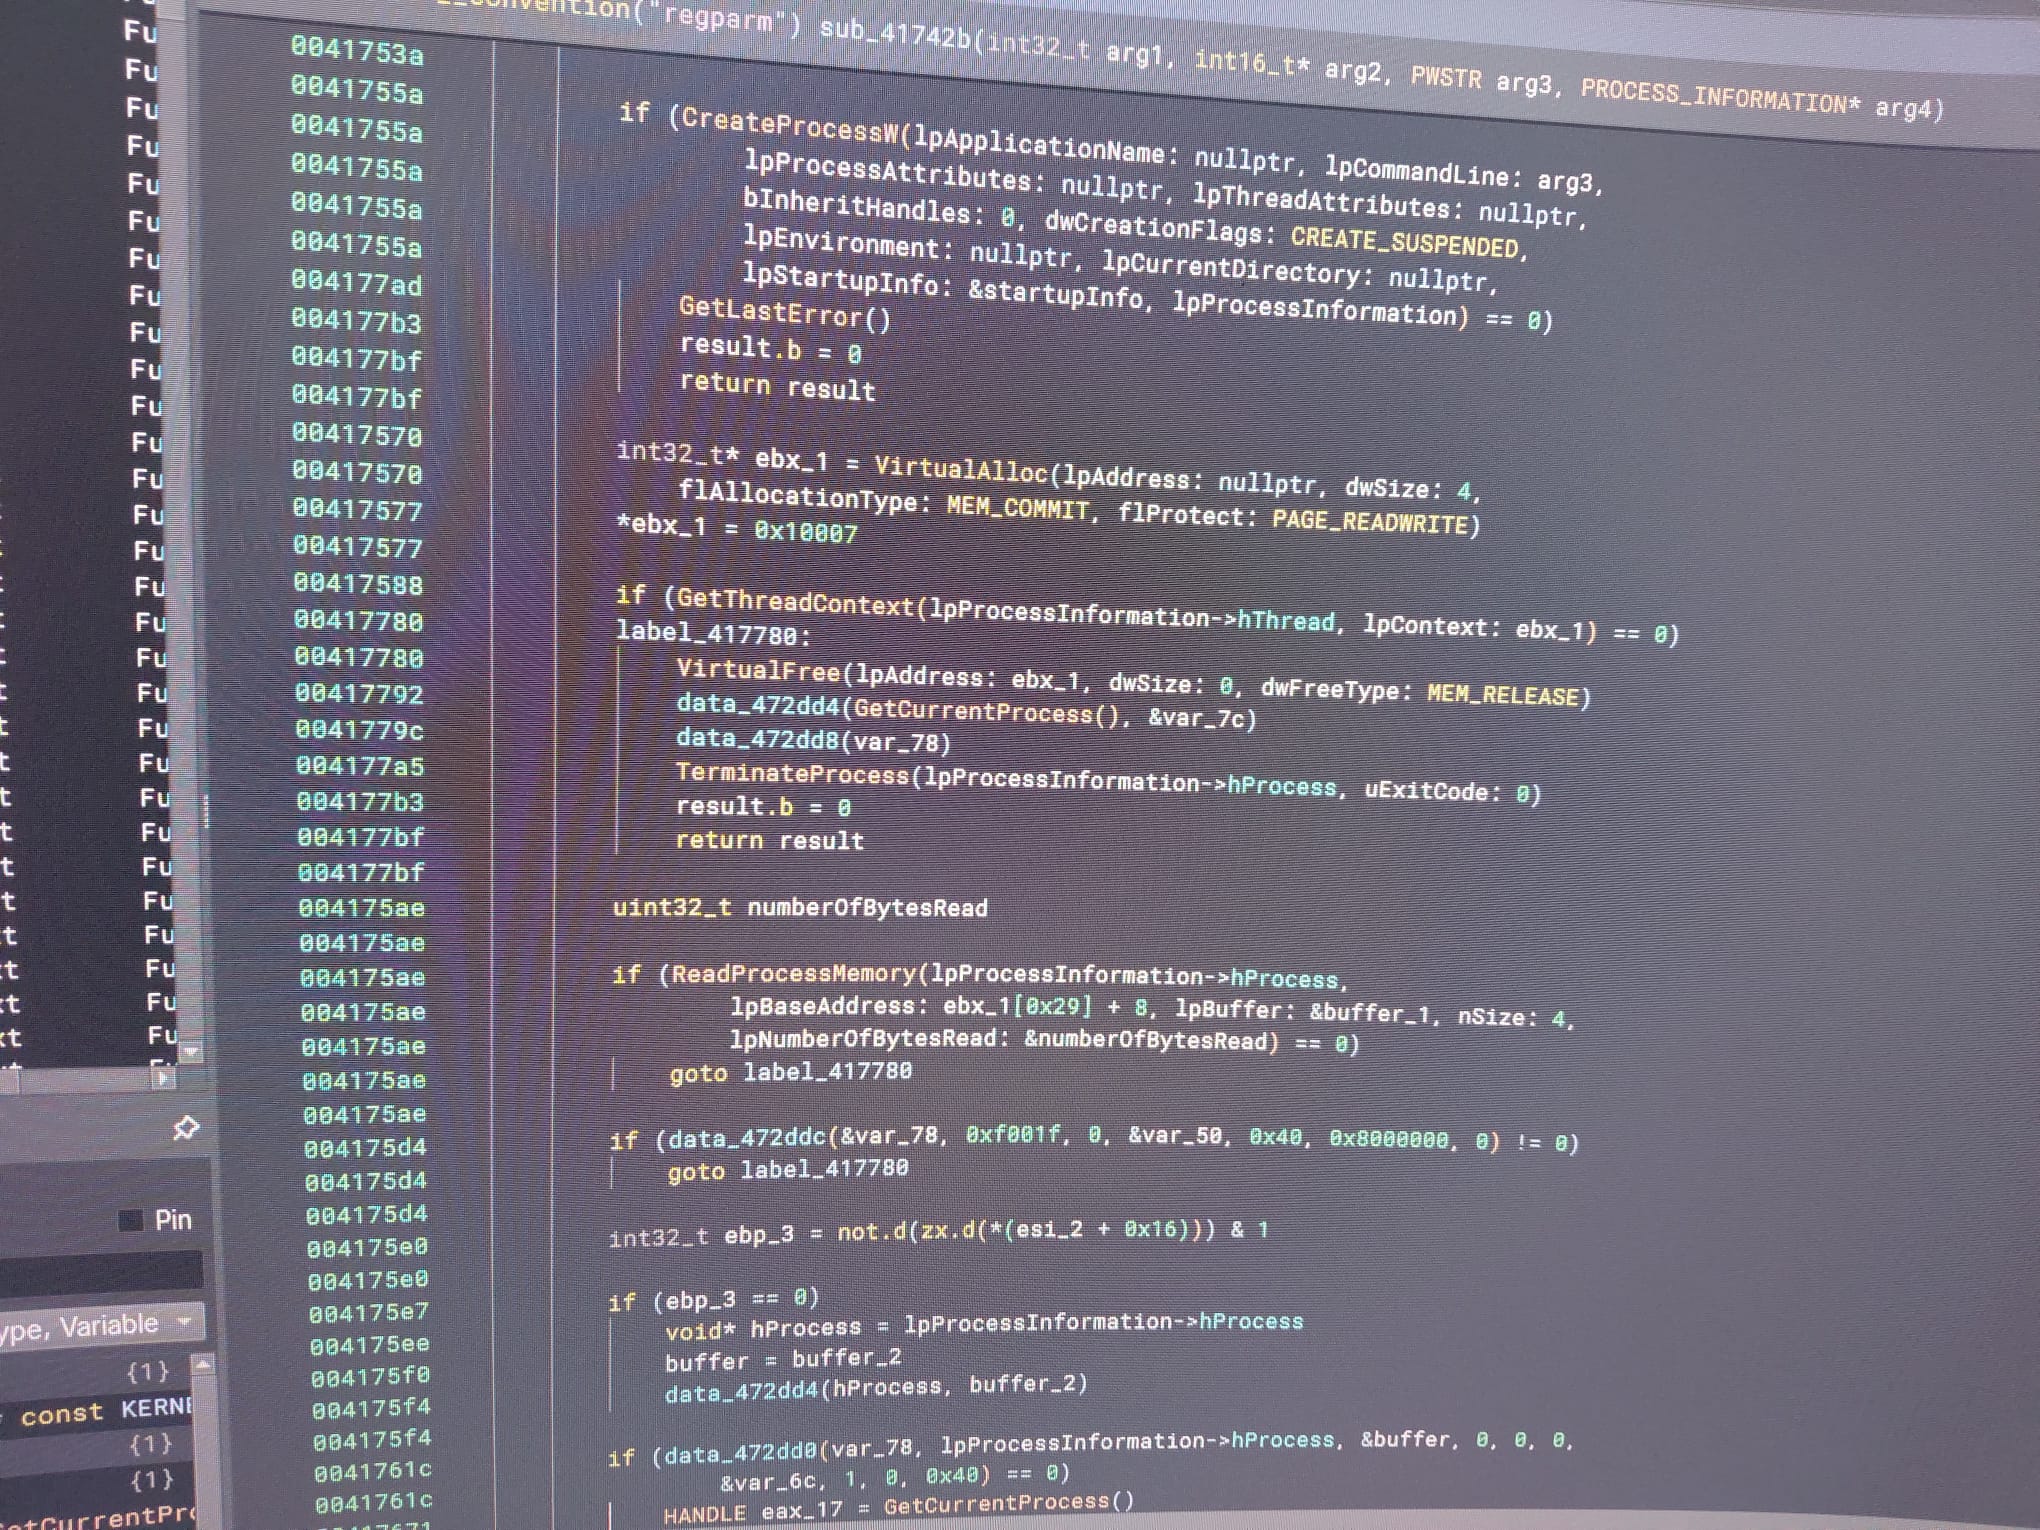 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
파일리스 Remcos RAT 변종의 Native API 호출을 통해 svchost.exe에 인젝션하는 리버스 엔지니어링 분석입니다. 난독화된 페이로드 추출, 레지스트리 지속성, 클립보드 모니터링, API 후킹 및 UAC 우회 기법을 다룹니다.
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder 타임아웃 UAF — iOS/macOS 커널 취약점으로 지연 패닉 유발 (A19 Pro, iOS 26.3 RC)
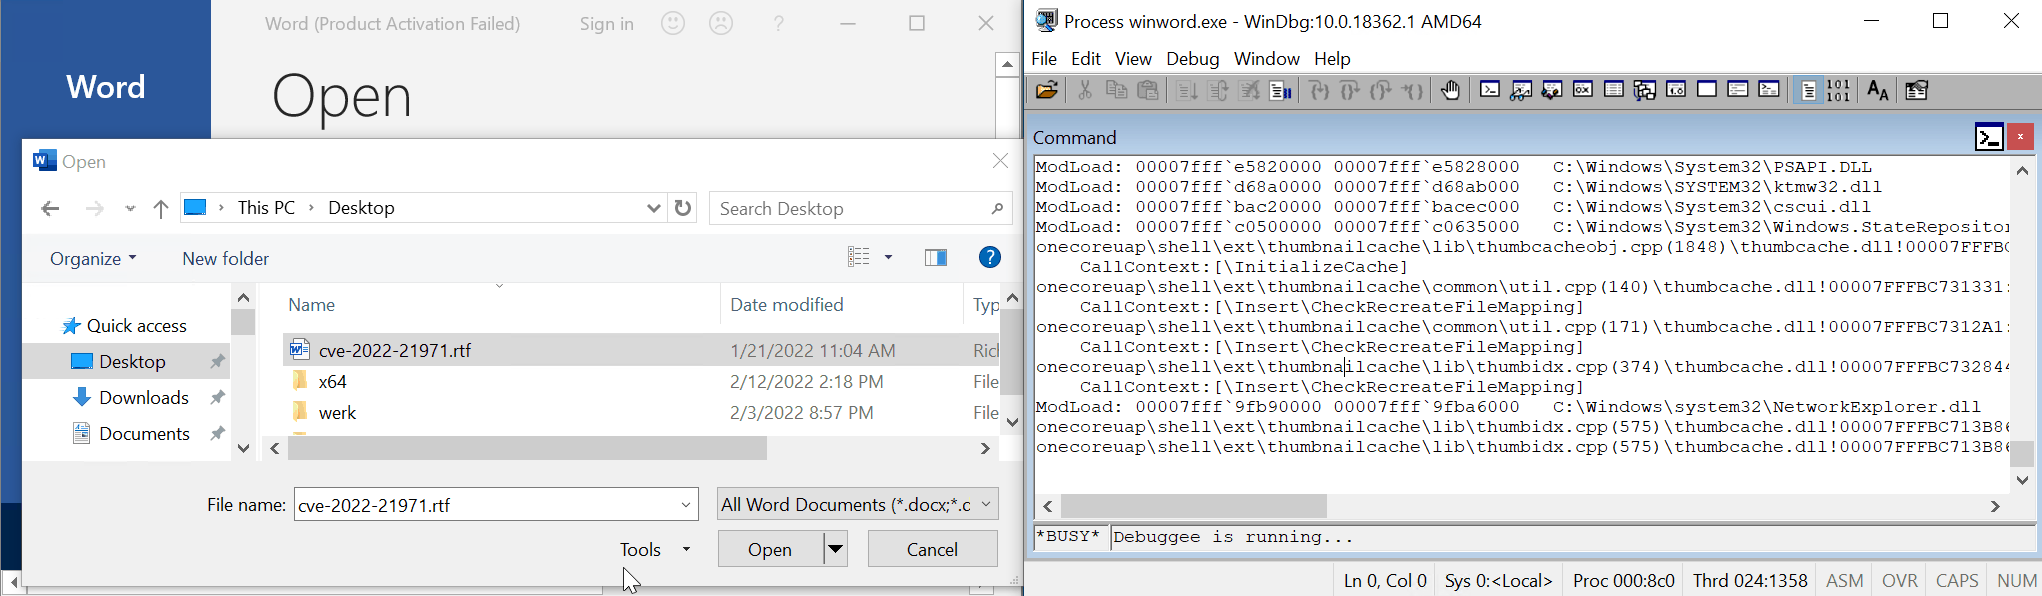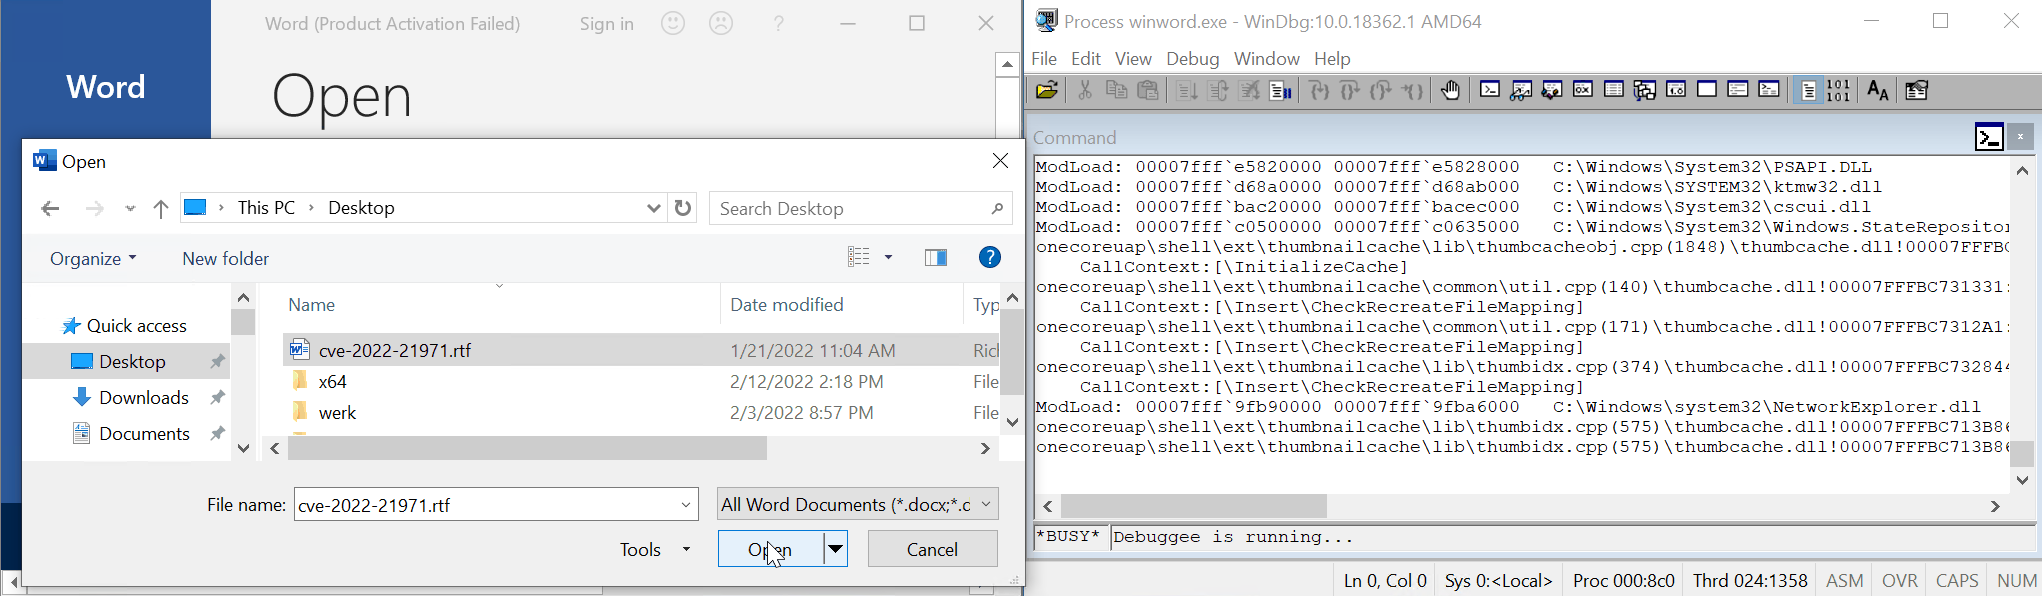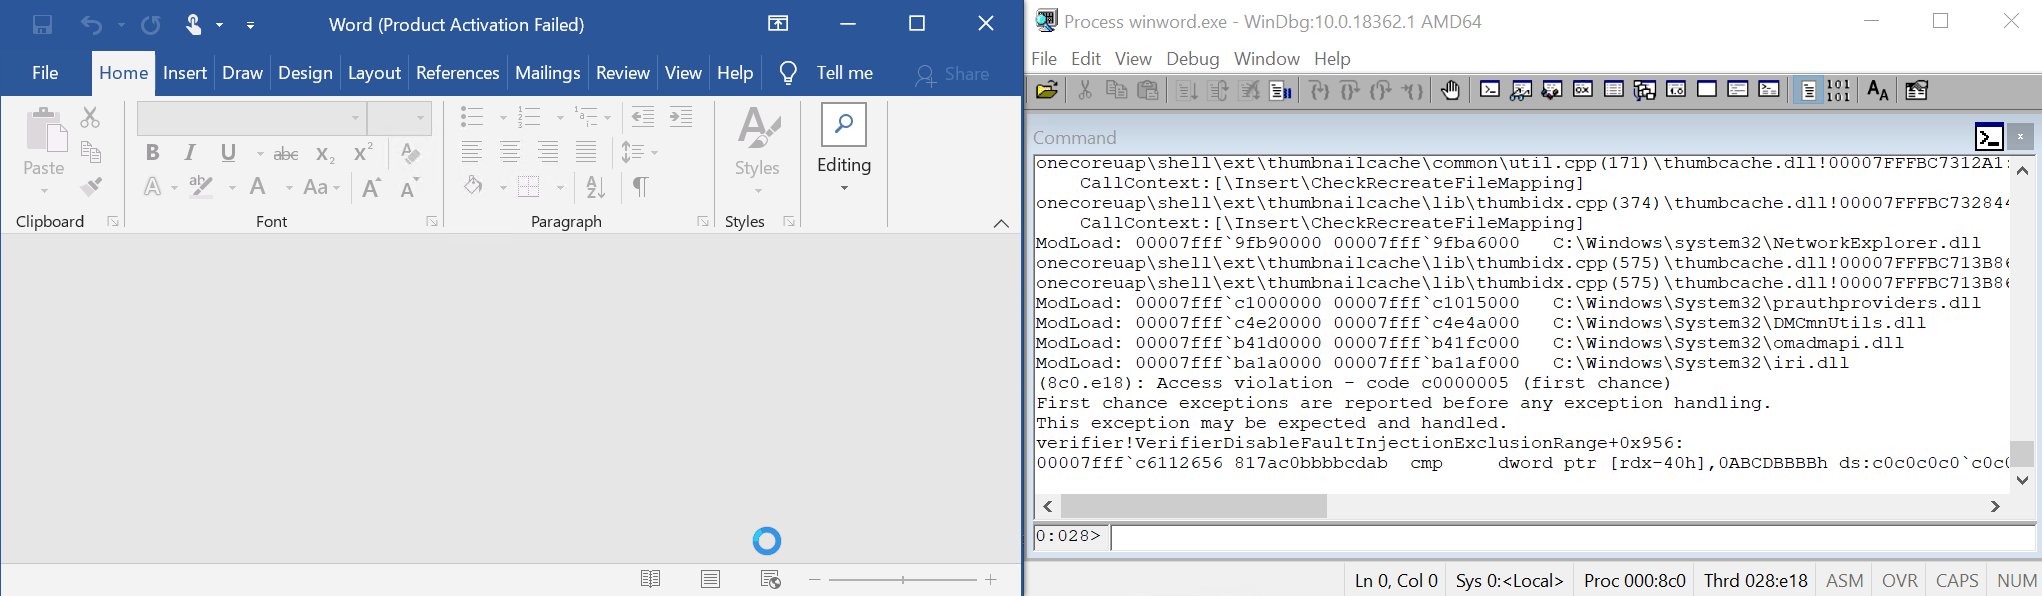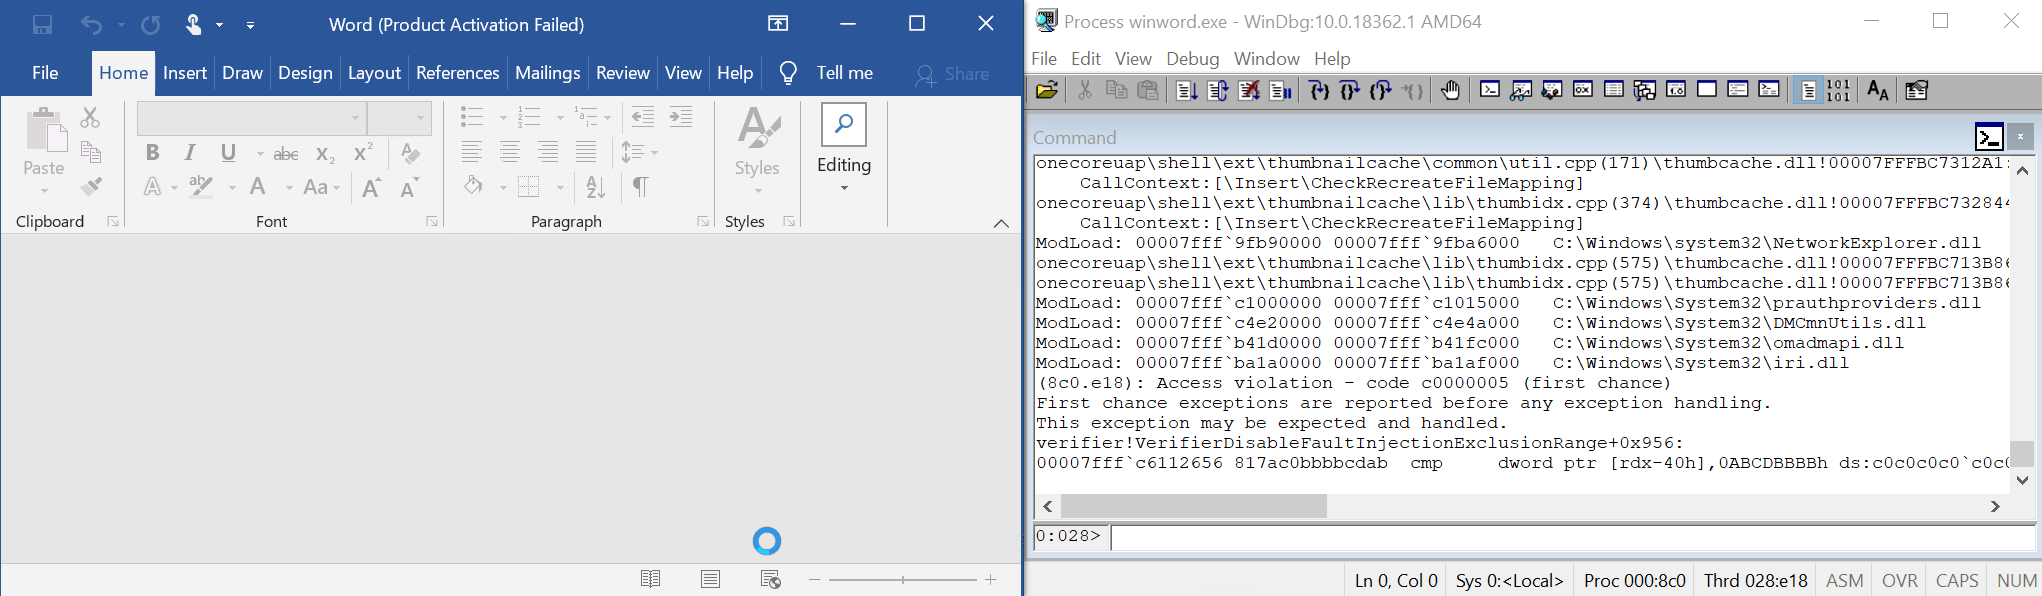 tufanturhan/cve-2022-21971-windows-runtime-rce
CVE-2022-21971에 대한 개념 증명 익스플로잇으로, Windows Runtime의 prauthproviders.dll에서 발생하는 초기화되지 않은 포인터 해제 취약점이며, Word 또는 Wordpad에서 조작된 RTF 문서를 통해 트리거됩니다.
 deaurity/ghost-hoock
GhostLock은 하나의 프리미티브로 축약되었다: futex PI UAF(CVE-2026-43499)를 통한 Galaxy A17(BZA5)에서의 SELinux 비활성화. root 없음, cred 패치 없음, rwforge 없음.
 jordelmir/elysium-vanguard-sentinel-audit
공식 Sentinel Edition v7.11 - Honor Magic V2를 위한 하이퍼바이저 탐지 및 커널 메모리 감사 제품군. CVE-2025-38352 및 EL2 RKP 방어 조사.
 asdyxcyxc/cve-2020-1362
CVE-2020-1362 분석 문서
 adminpentester/cve-2024-38063-
IPv6를 통한 원격 커널 익스플로잇
 csrxamfi/cve-2026-65330
NECP 트라이의 use-after-free를 시연하는 Perl 개념 증명 익스플로잇으로, 커널 메모리 손상을 유발하기 위한 힙 스프레이 옵션을 제공합니다.
 saadislamm/spoiler
추측적 로드 위험이 Rowhammer 및 캐시 공격을 강화함 - CVE-2019-0162 -








