
 #1
Tools for analyzing RAM dumps to find running processes, network connections, and hidden malware.
Kitploit 추천
 harshrajsinghania/cve-2026-90782-s2opc-status-clobber
CVE-2026-90782 독립형 PoC: S2OPC alloc_notification_message_items()의 상태 덮어쓰기 NULL 역참조 (DataChange 실패, Event 성공)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547에 대한 독립 실행형 개념 증명으로, mrubyc op_enter()의 4.0.0까지의 NULL 포인터 역참조 취약점입니다.
 ayushsinha322/heartbleed-lab
자체 포함형 Heartbleed(CVE-2014-0160) 실습 환경: Docker에서 취약한 OpenSSL 1.0.1f를 빌드하고, 승인된 테스트를 위한 Python 메모리 누출 PoC를 포함합니다.
 manhndd/cve-2019-19012
Oniguruma의 정수 오버플로우
 harshrajsinghania/cve-2026-90781-alsa-lib-oob
CVE-2026-90781 독립 실행형 재현기: alsa-lib __snd_ctl_ascii_elem_id_parse()의 name= 파싱(따옴표 및 비따옴표)에서 발생하는 1바이트 OOB 쓰기
 ctm1/cve-2023-32784-keepass-linux
리눅스용 KeePass 마스터 비밀번호 추출 PoC
 sneakynachos/cve-2026-85048-the-gpu-died
CVE-2026-85048에 대한 재현기 및 기술 분석으로, GPU 프로세스의 Chrome viz 서피스 use-after-free 취약점이며, ASAN 단위 테스트와 브라우저 트리거를 포함합니다.
 sneakynachos/cve-2026-84118-who-labeled-the-crit-as-a-high
CVE-2026-84118에 대한 개념 증명(PoC)으로, SpiderMonkey GC의 use-after-free 취약점으로 인해 경계를 벗어난 읽기/쓰기가 발생하고 잠재적으로 코드 실행이 가능합니다. 결정적 SEGV 트리거와 임의 읽기 및 ASLR 우회로의 권한…
 abhinavagarwal07/gdcm-security-poc
여섯 가지 GDCM 취약점에 대한 비공개 엔드투엔드 새니타이저 재현 패키지
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adaptation for ASUS ROG Phone 5S — UAF trigger + pselect stack reclaim, KASLR leak blocked
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR 챌린지에 대한 네트워크 포렌식 분석 글 + 도구: PCAP 트래픽에서 hex→Base64→XOR 방식의 외부 유출(exfiltration) 체인을 역분석한 다음, CVE-2023-32784를 통해 프로세스 메모리 덤프에서 KeePass…
 delsploit/cve-2022-2078
CVE-2022-2078에 대한 개념 증명(PoC) 익스플로잇으로, 버퍼 조작을 통한 커널 메모리 누수를 시연하며 유출된 커널 주소를 공개합니다.
 gmh5225/evilkaspersky
KasperskyHook 기반의 Windows 커널 드라이버 실험으로, 프로세스 간 메모리 복사에 직접 시스템 호출을 사용하며, 드라이버 언로드 및 메모리 삭제를 지원합니다.
 kh4sh3i/cve-2021-30573
CVE-2021-30573에 대한 개념 증명 익스플로잇, Google Chrome의 GPU 구성 요소에서 발생하는 use-after-free 취약점으로, 조작된 HTML 페이지를 통해 원격 힙 손상을 일으킵니다.
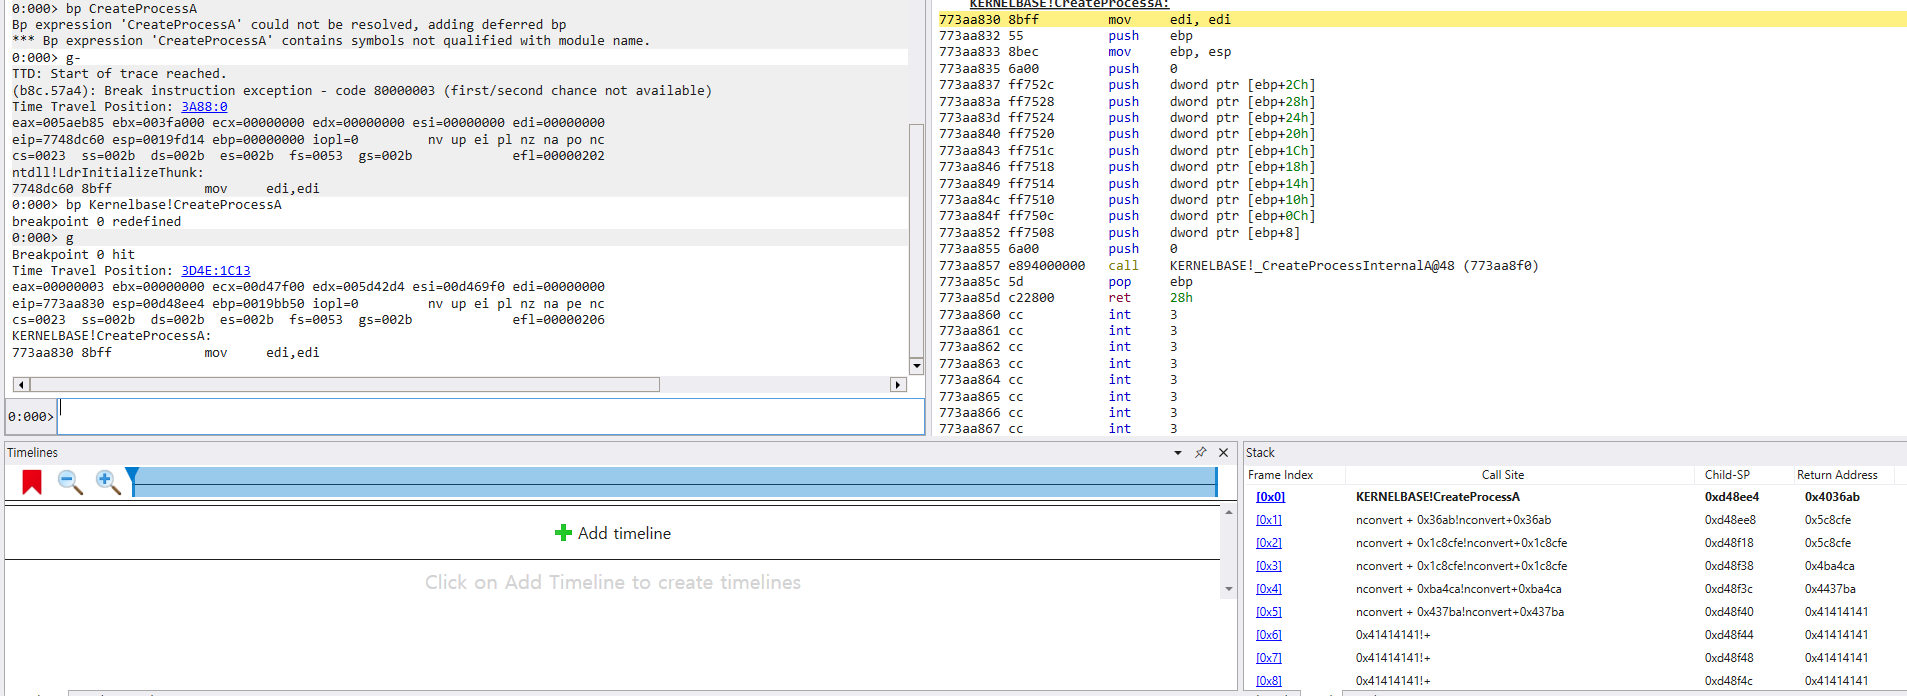 pwndorei/cve-2024-22532
CVE-2024-22532에 대한 개념 증명 익스플로잇: XnView Classic 2.51.5 및 NConvert 7.163에서 조작된 .xwd 파일을 통한 힙 기반 버퍼 오버플로우로, 서비스 거부 및 잠재적 원격 코드 실행을 가능하게 합니다.
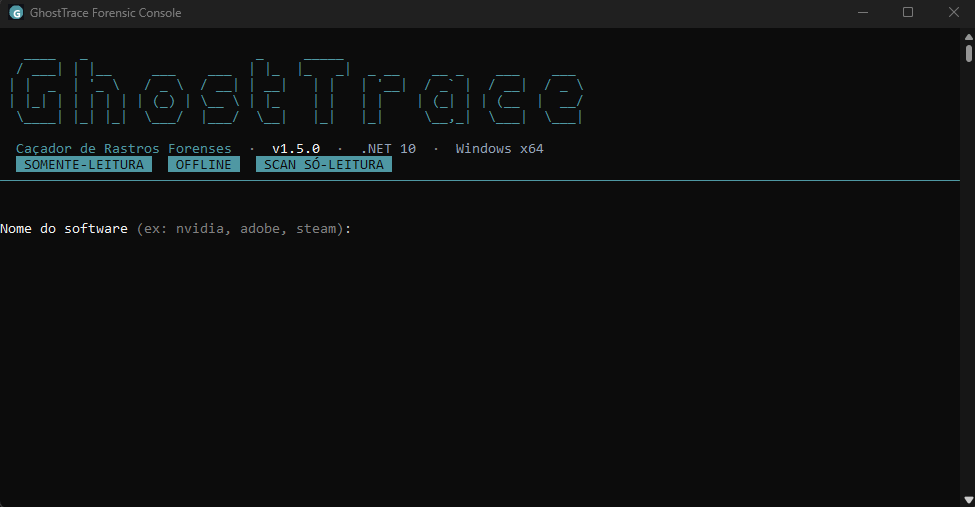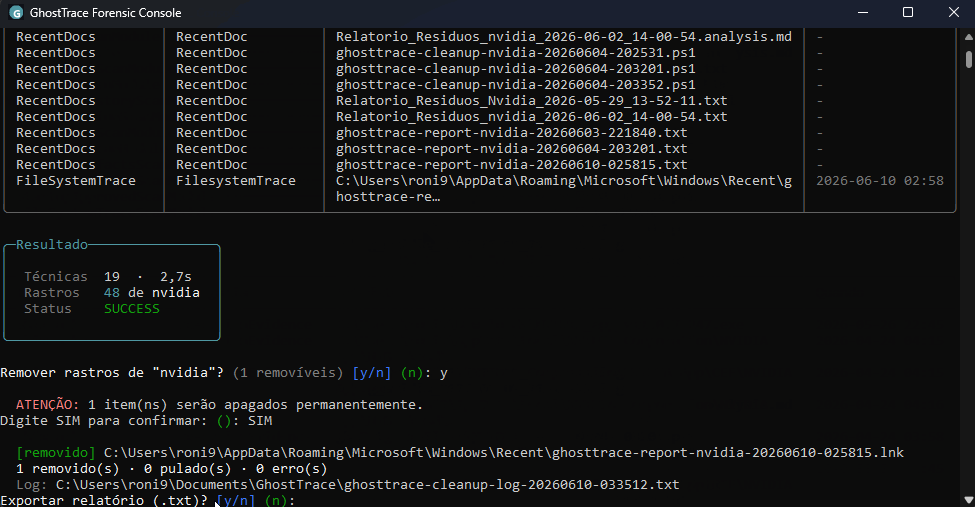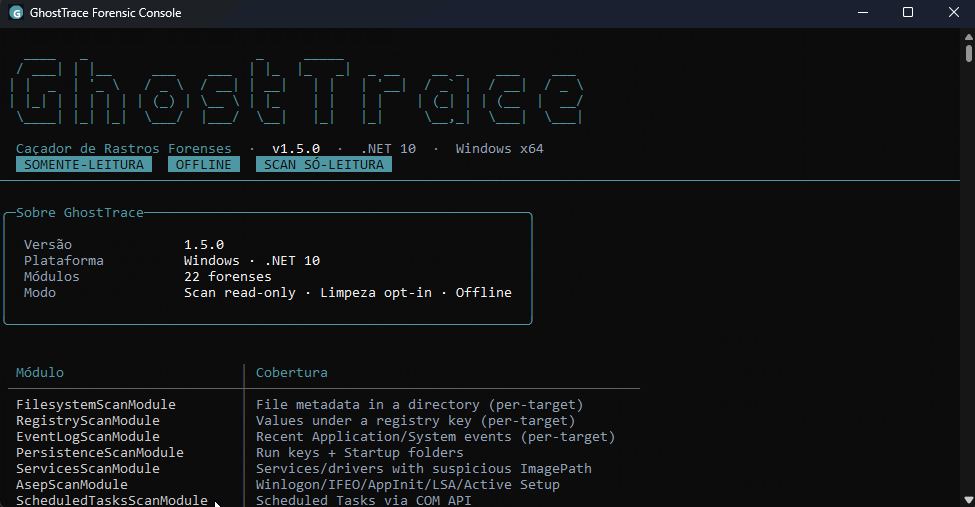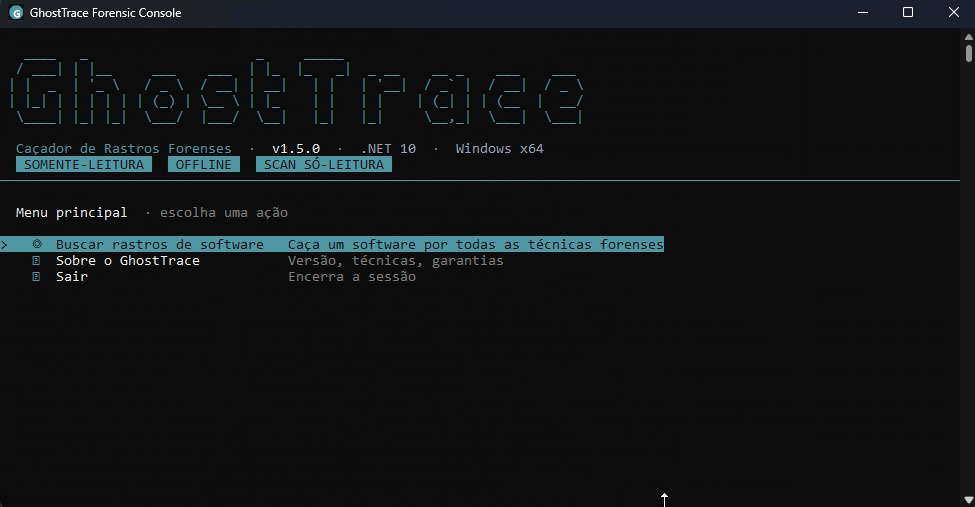 devzinh/ghosttrace
소프트웨어 추적을 위한 읽기 전용 Windows 포렌식 스캐너 — 지속성, 실행 아티팩트 (Prefetch, Shimcache, BAM), 사용자 활동 및 Ghost Tasks 상관 관계. 20개 이상의 모듈이 MITRE ATT&CK에 매핑됨.
 gmh5225/kernelmode-driver
x64 Windows 시스템용 커널 드라이버로, Win32k 후킹을 통해 가상/물리 메모리를 읽고 쓸 수 있습니다
 m4g1xx/cve-2024-36971
CVE-2024-36971용 PoC








