
 #1
ML-based security tools, adversarial machine learning, and AI-powered cyber defense.
Kitploit 추천

 xuyw-seu/packetpatch
암호화된 트래픽 분류에 대한 실용적인 블랙박스 적대적 패킷 생성: 최소 오버헤드 및 완전한 패킷 복구 가능.
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 mouna23/api-attack-detection-with-ai
AI를 이용한 웹 API SQL/XSS 공격 탐지
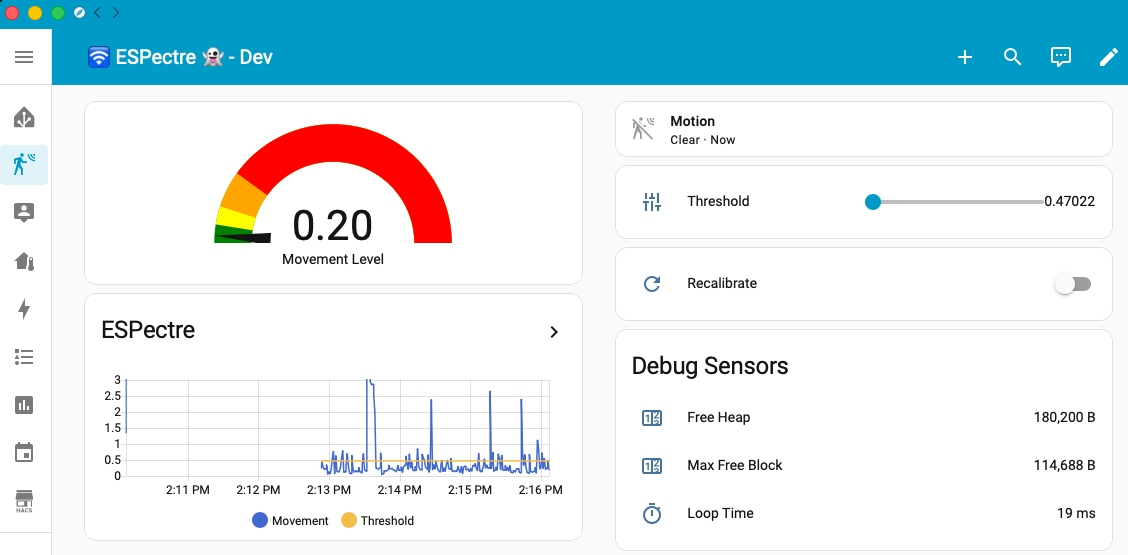 francescopace/espectre
ESPectre - Wi-Fi 스펙트럼 분석(CSI) 기반의 동작 감지 시스템, Home Assistant 통합 기능 포함.
 mouna23/ai-driven-mitre-attack
이 저장소는 로그에서 MITRE ATT&CK 기법을 탐지하고 로컬 LLM을 사용하여 출력을 보강하는 머신러닝 파이프라인을 보여줍니다.
 thegamestopsnow/power-tracks-research
시장 미시구조에서 발견된 Power Tracks 관련 연구.
 pandaadir05/ghost
악성코드에 사용되는 프로세스 인젝션 및 메모리 조작을 탐지합니다. RWX 영역, 셸코드 패턴, API 후킹, 스레드 하이재킹, 프로세스 할로잉을 찾아냅니다. 속도를 위해 Rust로 제작되었습니다. CLI 및 TUI 인터페이스를 포함합니다.
 yumlembam/insider-threat
CMU CERT 데이터셋에서 GCN-BiLSTM 및 어텐션 모델을 사용한 그래프 기반 내부자 위협 탐지. 이상 탐지 연구를 위한 데이터 전처리, 특징 추출, 사전 훈련된 체크포인트 포함.
 arpsyndicate/suricata-vedas
VEDAS 기반 자율 생성 + 15k개 이상의 CVE에 대한 Suricata 및 Nuclei 규칙 커뮤니티 기여
 blevene/standalone_tdo
LLM을 사용하여 PDF, DOCX 및 TXT 문서에서 구조화된 사이버 위협 인텔리전스(CTI)를 추출합니다. MITRE ATT&CK 공격 흐름, 탐지 기회 및 포괄적인 엔터티-관계 그래프를 생성합니다.
 cyhe50/cve-2025-32434-poc
CVE-2025-32434에 대한 개념 증명 익스플로잇으로, PyTorch의 weights_only 모드에서 pickle 역직렬화 취약점을 악용하여 악성 tar 파일 생성 및 실행을 시연합니다.
 joidiego/detection-struts-cve-2017-5638-detector
Apache Struts CVE-2017-5638 익스플로잇을 위한 실시간 이상 탐지 시스템으로, 스트리밍 분석, 3-gram 바이트 분석, Count-Min Sketch를 사용합니다. 시그니처 없이 RCE 공격을 탐지하며, 5ms 미만의 지연 시간과 0.1% 미만의…
 binarybard27/ai-security-battle
레드팀 대 블루팀 적대적 AI 시뮬레이션.

 ait-aecid/rootkit-detection-ebpf-time-trace
커널 함수 실행 시간 변화 분석을 통한 루트킷 파일 숨김 활동 탐지
 safelineman/agentic-soc-simulation
AI 기반 SOC 시뮬레이션 플랫폼
 skac44/cve-2024-38063
CVE-2024-38063 TCP/IP 원격 코드 실행 공격을 시뮬레이션하고 TShark로 네트워크 트래픽을 캡처하며 의심스러운 활동을 감지하도록 머신 러닝 모델을 훈련합니다.
 hh-hunter/ml-cve-2023-1177
CVE-2023-1177 취약점을 위한 머신러닝 기반 익스플로잇으로, 식별된 결함에 대한 자동화된 보안 테스트 및 익스플로잇을 가능하게 합니다.








