#1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천
 mingchen-script/cve-2020-1472-visualizer
Windows 이벤트 로그에서 CVE-2020-1472 지표(이벤트 5827-5831)를 스캔하고, CSV로 내보내며, 보안 RPC 분석 및 사고 대응을 위한 Excel 피벗 테이블을 생성하는 PowerShell 스크립트.
 danielwep/cve-netscalerfilesystemcheck
이 스크립트는 Citrix Netscaler가 CVE-2019-19781 공격에 의해 손상되었는지 확인하고 모든 파일 시스템 정보를 수집합니다.
 withsecurelabs/lazarus-sigma-rules
Sigma 규칙으로 Lazarus 그룹의 TTP를 탐지하며, 악성 문서 실행, PowerShell 남용, 예약 작업, 자격 증명 접근을 포함하고 Sysmon 및 Windows 이벤트 로그용으로 설계되었습니다.
 k4yt3x/defense-matrix
리눅스 서버를 위한 신속한 보안 필수 요소 배포
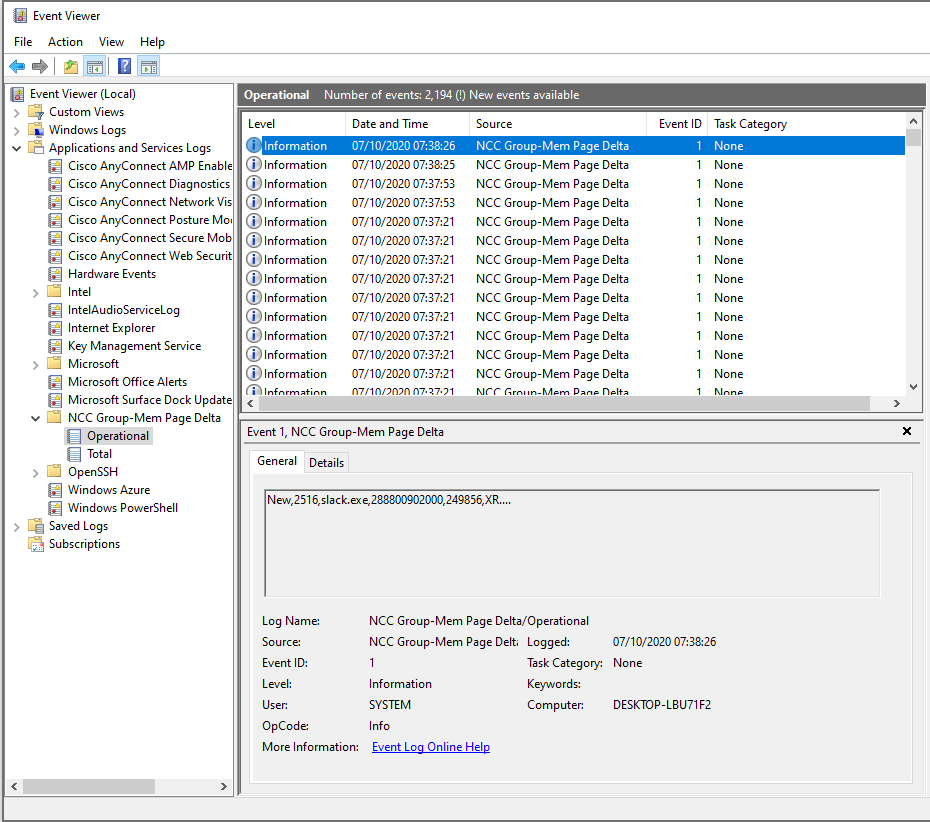 nccgroup/windowsmempagedelta
Microsoft Windows 실행 파일의 메모리 페이지 변경에 대한 텔레메트리를 제공하여 위협 탐지를 지원하는 Microsoft Windows 서비스
 mellow-hype/c2finder
Bro 로그에서 싱크홀되지 않은 C&C IP를 찾습니다 (Bambanek Consulting의 C&C 마스터 목록에서)
 trustedsec/artillery
Linux 및 Windows 시스템을 여러 호스트 및 네트워크 방어·탐지 기법으로 보호하는 오픈소스 블루팀 도구입니다.
 mckinnonit/zabbix-template-cve-2020-1472
Netlogon 권한 상승 취약점(CVE-2020-1472)과 관련된 Windows 이벤트 뷰어 이벤트를 모니터링하기 위한 Zabbix 템플릿. 이벤트 ID 5827, 5828 및 5829를 모니터링합니다. 참조:…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.
 cisagov/check-your-pulse
이 유틸리티는 Pulse Secure VPN 어플라이언스의 로그 파일에서 CVE-2019-11510에 대한 침해 지표(IOCs)가 존재하는지 확인하는 데 도움을 줄 수 있습니다.
 jipegit/osxauditor
OS X Auditor는 무료 Mac OS X 컴퓨터 포렌식 도구입니다.
 pe3zx/crowdstrike-falcon-queries
CrowdStrike Falcon을 사용한 위협 헌팅을 위한 Splunk의 Search Processing Language (SPL) 모음
 citrix/ioc-scanner-cve-2019-19781
CVE-2019-19781을 위한 침해 지표 스캐너
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781용 침해 지표 스캐너
 withsecurelabs/remotepspy
원격 PowerShell 세션용 실시간 모니터링 도구로, ETW를 사용하여 WinRM/PSRP 프로토콜을 캡처하고 디코딩하며, 보안 분석을 위한 명령 실행 추적 및 로깅을 제공합니다.
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook to help automate some of the forensic analysis related to Citrix Netscalers compromised via CVE-2019-19781