
 #1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천

 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 hasamba/dfir-companion
DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
 msuhanov/easy_triage
Linux, ESXi, FreeBSD/NetScaler 침해 시스템을 분류하기 위한 스크립트
 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
 itskill-jp/wordpress-upgrade-check
서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 gmh5225/gatekeeper
OIDC/LDAP 인증, RBAC, MFA, 세션 녹화, 감사 내보내기, 저장 데이터 암호화, IP 규칙, 정책 적용을 갖춘 Go 기반 자체 호스팅 SSH 접속 게이트웨이입니다.
 magicsword-io/lolrmm
위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다.
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 익스플로잇)에 대한 조사 및 사고 대응 보고서
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
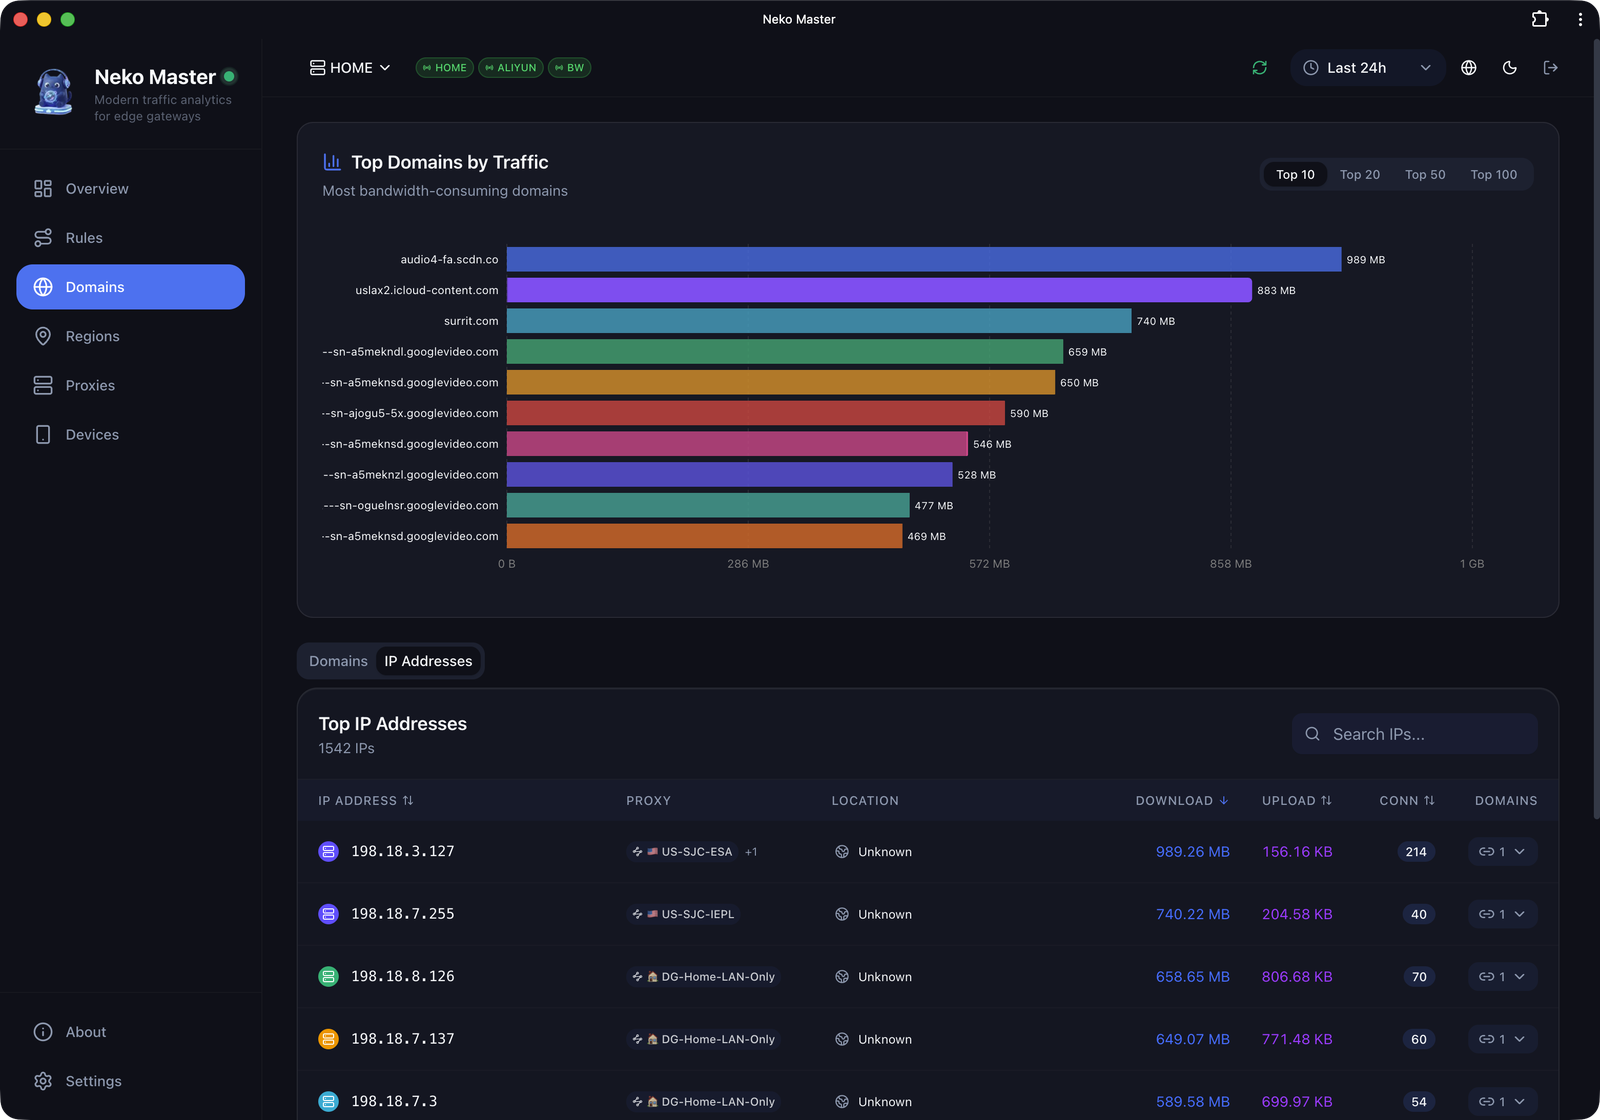 foru17/neko-master
네트워크 트래픽 시각화 및 분석을 위한 현대적이고 세련된 대시보드입니다.
 ekitji/siem
Windows 권한 상승, 잘못 구성된 ACL, 서비스, 예약된 작업 및 취약한 드라이버의 공격적 탐색을 위한 선별된 SIEM 쿼리 및 기법.
 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 수집기를 위한 중앙 콘솔. 플릿을 스캔하고, 호스트 간 결과를 상호 연관시키며, IOC 피드와 SIEM 전달을 한 곳에서 관리합니다.
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 ethan-andrews/threatintel-aggregator
자체 호스팅 위협 인텔리전스 플랫폼 — 피드 집계, AI 트리아지, MITRE ATT&CK 커버리지, Sentinel 통합 탐지 엔지니어링. 독립 실행형 또는 완전한 Azure 통합으로 실행됩니다.
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461(Cisco Secure Email Gateway의 치명적인 SQL 인젝션)에 대한 방어 탐지 키트로, Sigma 및 YARA 규칙, IOC, 그리고 해결 지침을 제공합니다.








