
 #1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천
 bilal3755/detecting_blue_hammer_vuln
Threat hunting 쿼리: bluehammer CVE windows CVE-2026-33825
 justicerage/freedomfighting
자유를 위한 활동 중 유용하게 사용할 수 있는 스크립트 모음입니다.
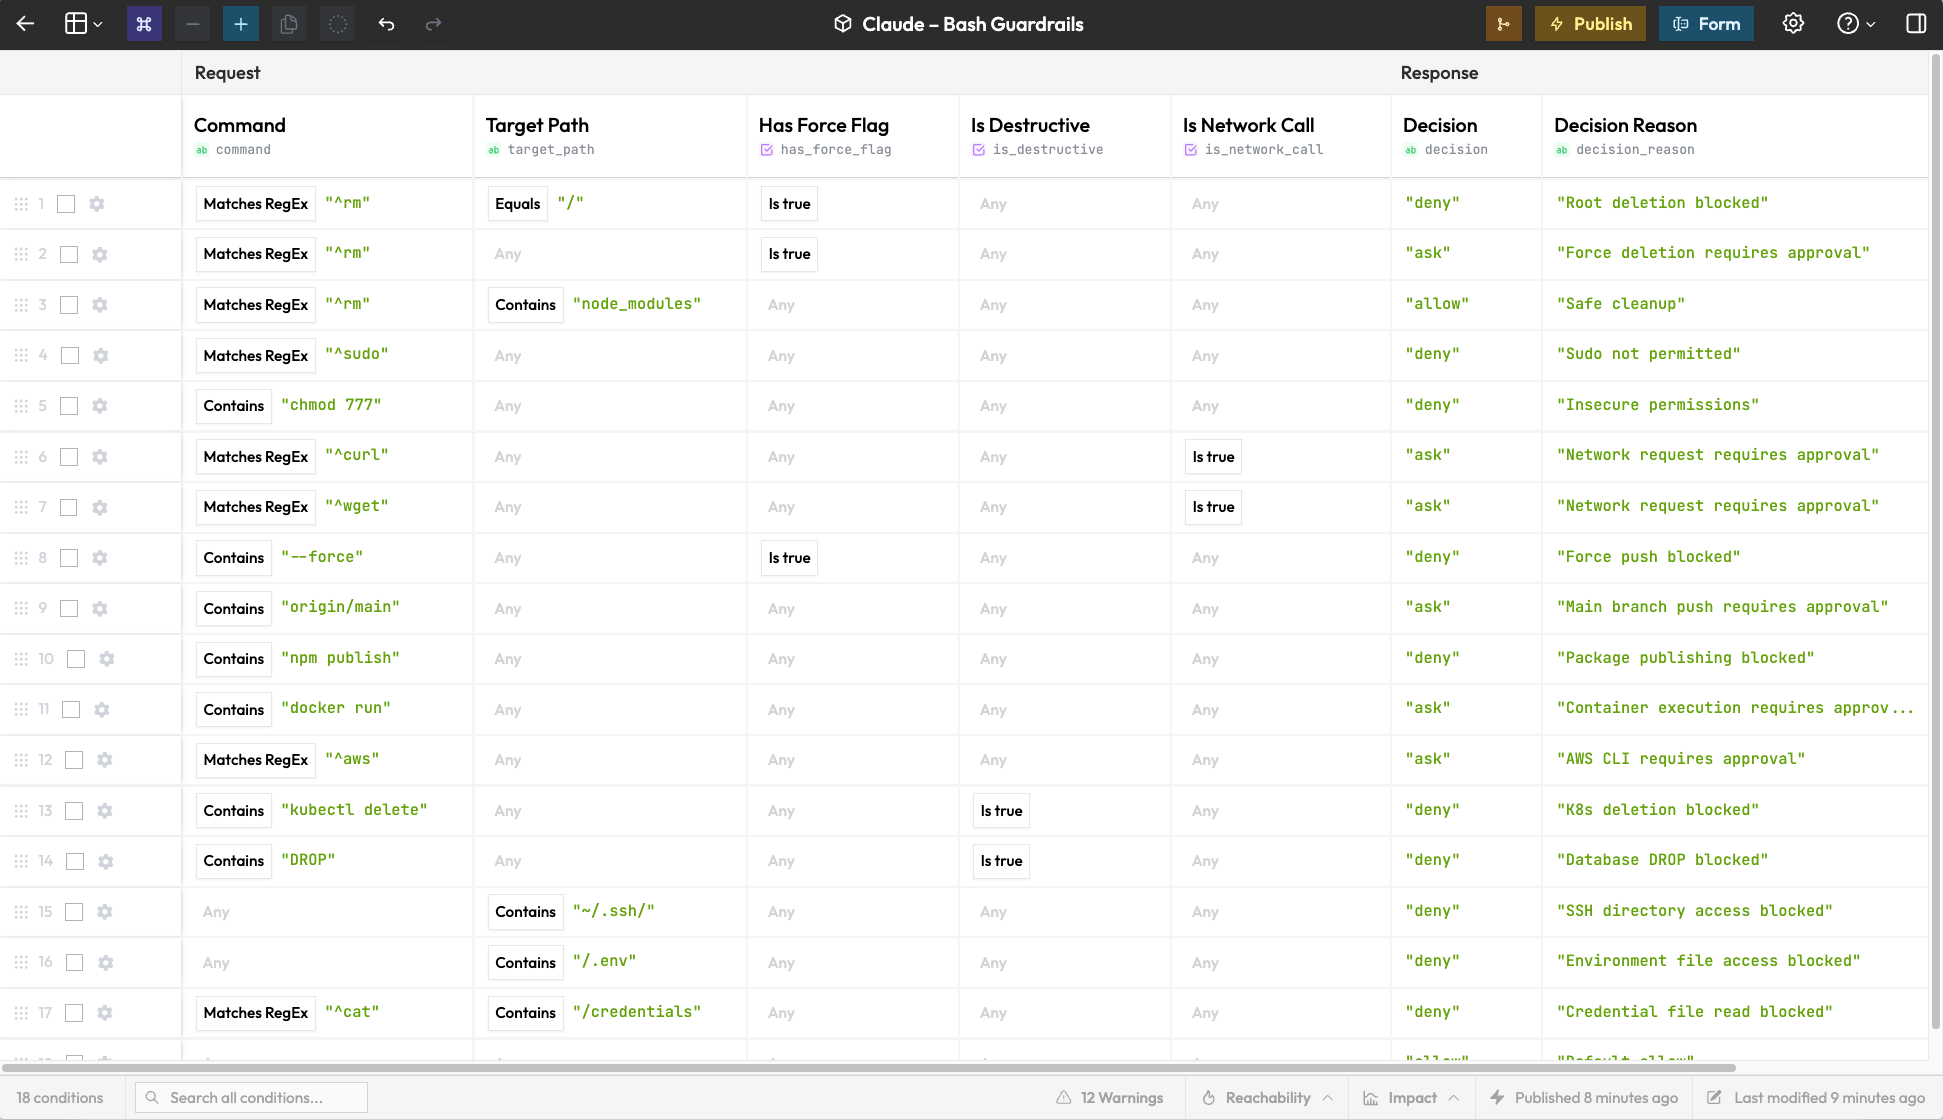 rulebricks/claude-code-guardrails
Claude Code 도구 호출을 위한 실시간 가드레일
 f5devcentral/cve-2020-5902-ioc-bigip-checker
CVE-2020-5902와 관련된 침해 지표(IoCs)를 스캔하고, 로그, 파일, 시스템 무결성을 확인하여 익스플로잇 후 활동을 탐지하는 로컬 F5 BIG-IP 스크립트입니다.
 corelight/c2-detection-manjusaka
Manjusaka C2 프레임워크 탐지
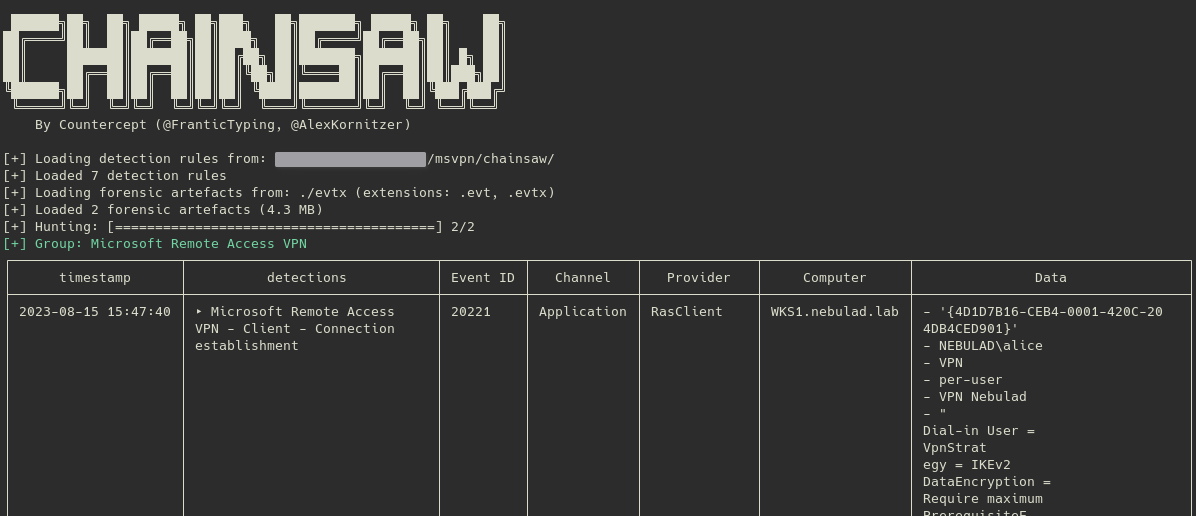 synacktiv/forensic-msvpn
이 저장소에는 Microsoft Remote Access VPN 활동 탐지에 도움이 되는 Velociraptor 아티팩트 및 Chainsaw 규칙이 포함되어 있습니다.
 corelight/extendintel
이 패키지는 Intel 패키지를 확장하여 더 많은 필드를 기록합니다.
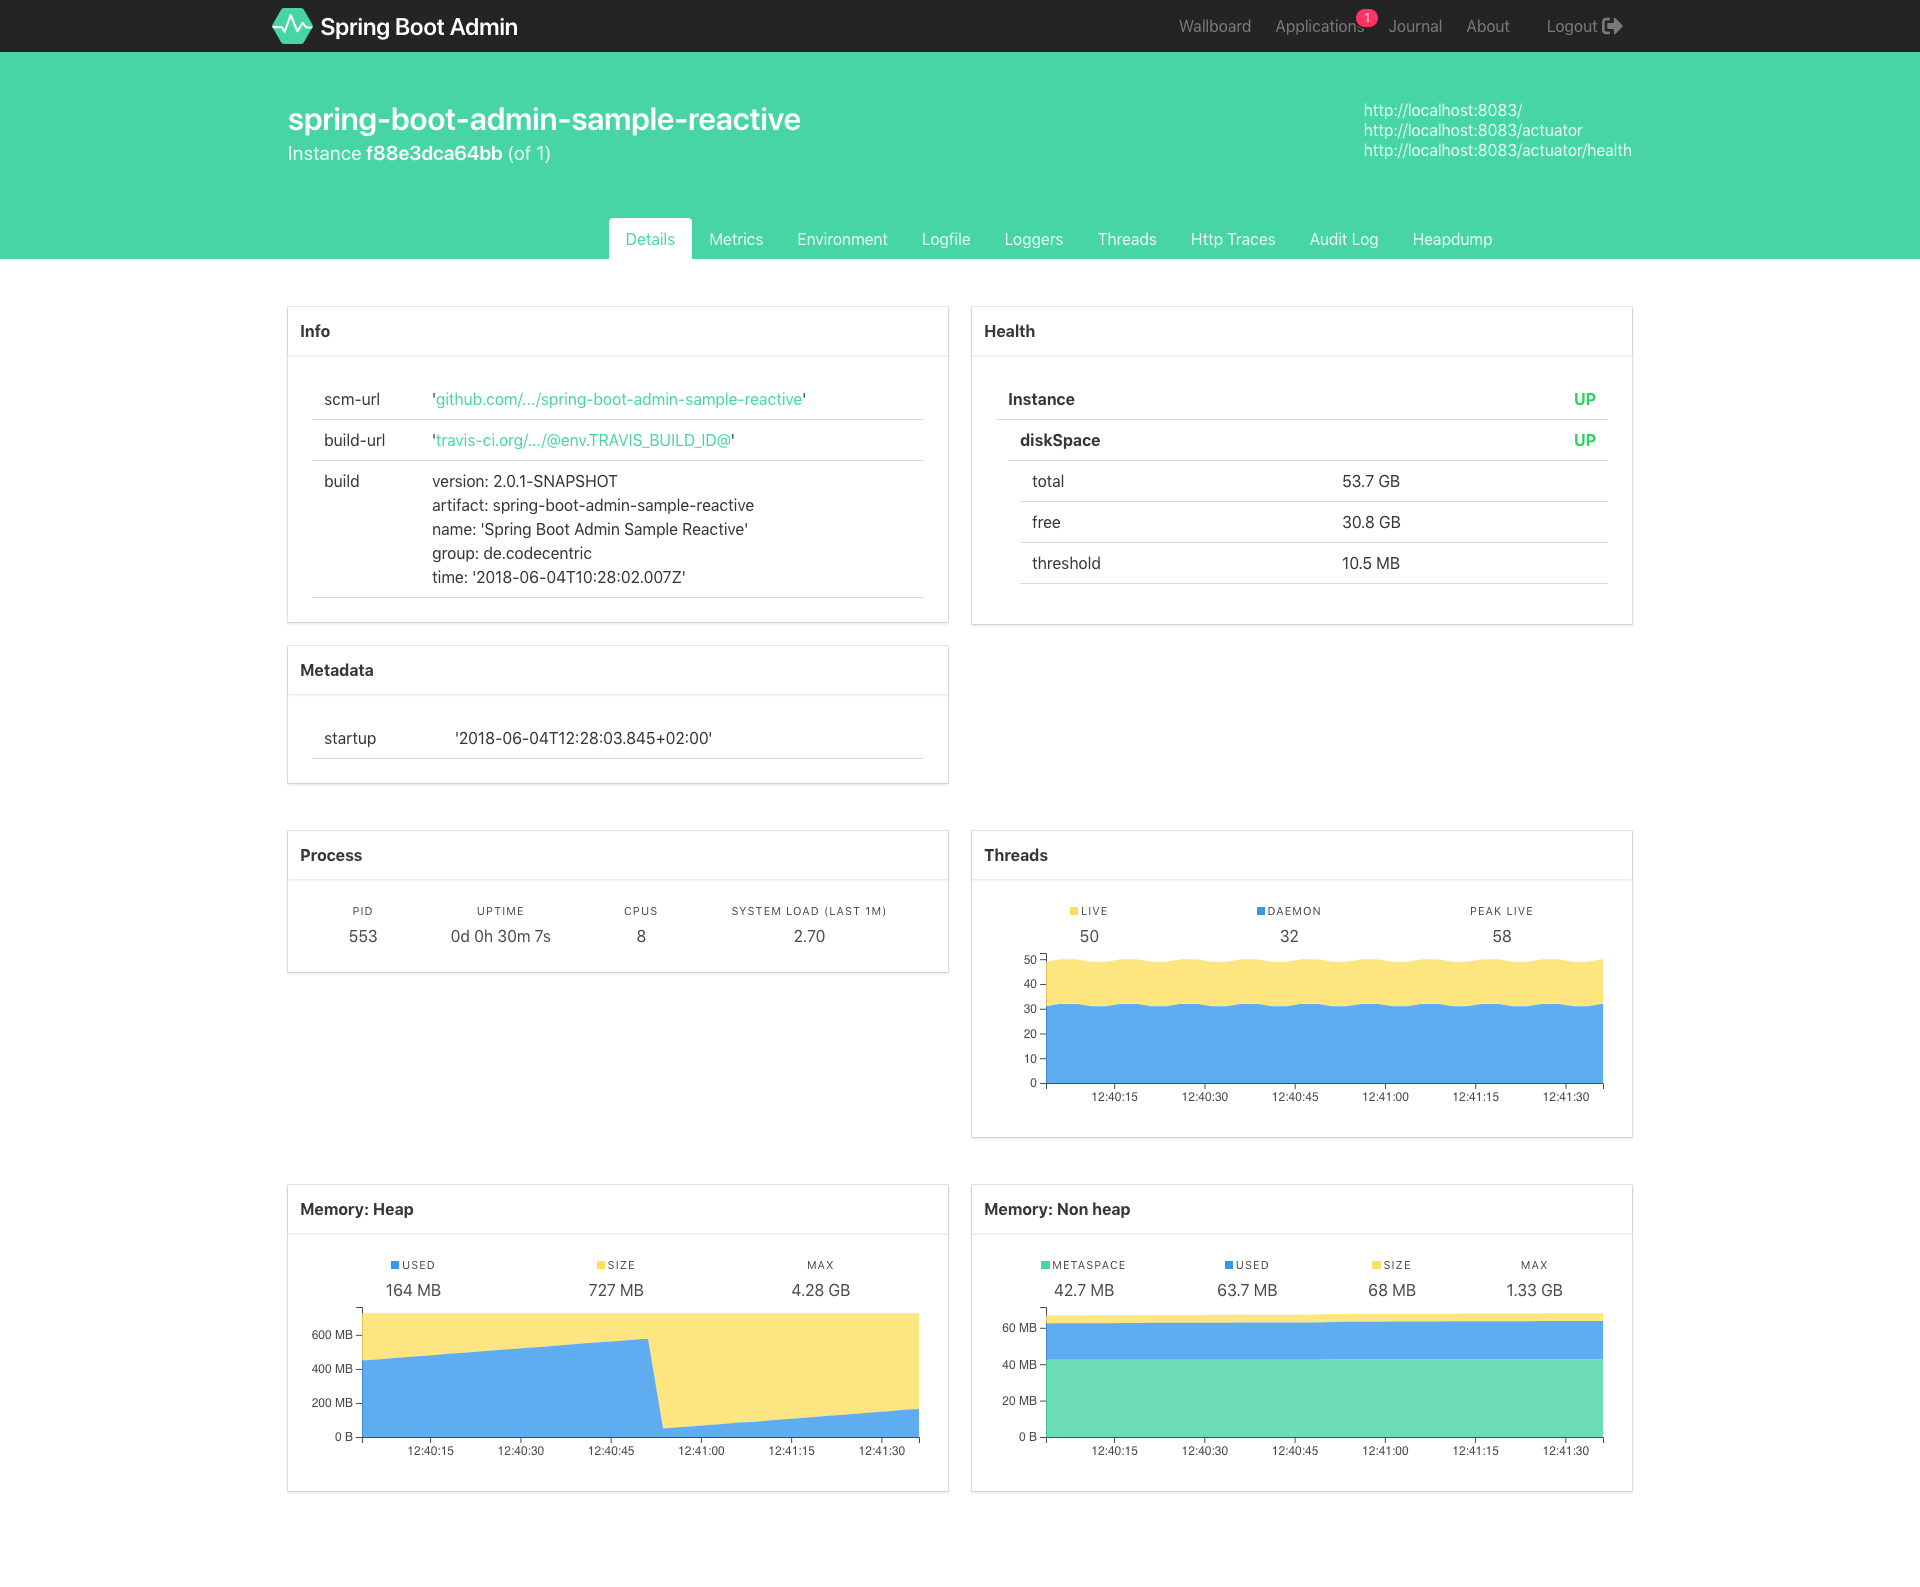 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
Spring Boot 애플리케이션을 모니터링하기 위한 관리 인터페이스로, 상태 확인, 메트릭, 로그 관리, JMX 상호작용 및 스레드 덤프 보기 기능을 제공합니다.
 renich/pared
Linux firewalld 및 NetworkManager 호스트 보안을 위한 Crystal 기반의 경량·보안 컨트롤 플레인 및 실시간 웹 대시보드
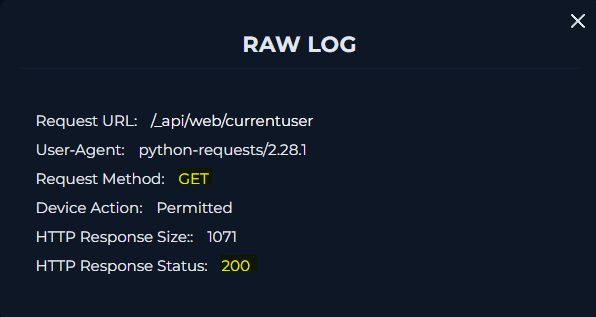 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
SOC 사례 분석 워크스루: Microsoft SharePoint Server의 CVE-2023-29357 권한 상승 취약점 탐지 및 대응을 위한 로그 분석, 엔드포인트 조사, 침해 대응 절차를 포함한 실습.
 shahdawadfallah-sys/cybersecurity-capstone-project
NCSC Nashama CyberCamp 11 기간 동안 IT Security C&T와 협력하여 진행된 사이버보안 캡스톤 프로젝트입니다. 이 프로젝트는 Oracle WebLogic(CVE-2017-10271) 및 Apache Druid(CVE-2021-25646)에…
 thecyberfairy/cve-lfi-lab
CVE-2025-39507을 Tier 1 SOC 분석가 관점에서 조사하는 실습형 랩입니다. Microsoft Sentinel에서의 로그 검토, IP 분석, 실제 스크린샷, 그리고 워드프레스 플러그인의 로컬 파일 포함(LFI) 취약점에 대한 간단한 해설을 포함합니다.
 randomrobbiebf/cve-2023-47668
Restrict Content <= 3.2.7 - 레거시 로그 파일을 통한 정보 노출
 axselll/cve-2025-20384
개념 증명(PoC)으로, 조작된 URL 매개변수를 통해 Splunk에서 로그 주입 및 오염을 시연하며, OWASP 로그 주입 위험을 강조합니다.
 17patmaks/my-sigma-rule-collection
CVE-2025-49666에 대한 Sigma 규칙
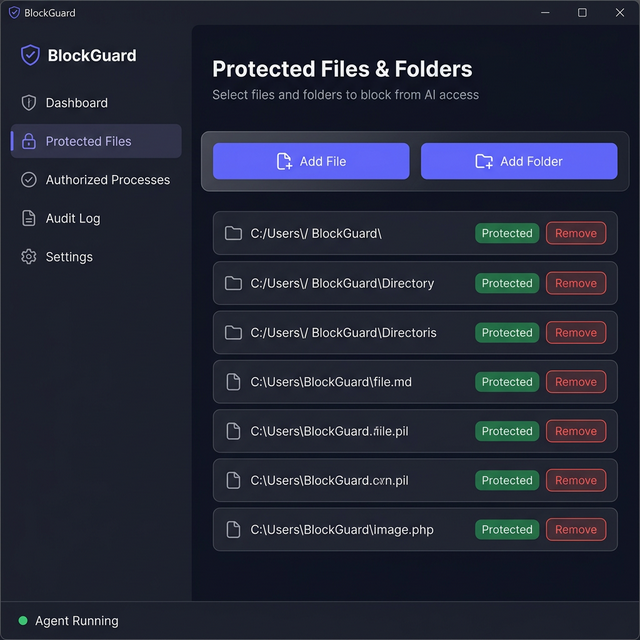 m2l33k/blockguard
BlockGuard는 프로세스 수준에서 파일 액세스를 가로채고 제어하는 Windows 데이터 손실 방지(DLP) 에이전트입니다. 실행 파일 경로, 암호화 해시, Authenticode 서명 및 무결성 수준으로 식별된 승인된 프로세스만 보호된 파일을 읽을 수 있도록…
 seclog-open/seclog
재현 가능한 Docker 공격 시나리오에서 다중 소스 보안 로그를 수집하고, 공격 체인을 구축하며, LLM의 공격 단계 추론을 평가하기 위한 SecLog-Bench-216 벤치마크를 제공합니다.








