
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 j3r1ch0123/cve-2025-9074
새로운 취약점이 Docker에서 발견되었습니다. 취약점을 발견한 공은 Felix Boulet에게 돌아갑니다.
 hackspeak/cve-2026-14669
CVE-2026-14669에 대한 PoC 익스플로잇: PostgreSQL의 to_char() 시간대 약어 힙 버퍼 오버플로우로, 정보 유출과 ROP 체인을 통해 RCE를 가능하게 합니다. Docker 랩과 자동화된 PoC를 포함합니다.
 alexsvobo/nhi-zero-trust-bypass
BIND CVE-2025-40775를 악용하여 DNS를 교란하고, 시크릿 로테이션을 깨뜨리며, 클라우드 네이티브 랩에서 정적 자격 증명을 노출함으로써 실제 제로 트러스트 우회를 시연합니다.
 top-celestial-company-ltd/dros-vep-lite
VEP 프로토콜(RFC-010)의 공개 참조 구현: 침해 이후 AI 에이전트 런타임 격리성을 평가하는 결정론적 샌드박스 및 벤치마크 제품군입니다.
 hydragyrum/cve-2021-41773-playground
CVE-2021-41773 및 CVE-2021-42013을 실습하기 위한 몇 가지 도커 이미지
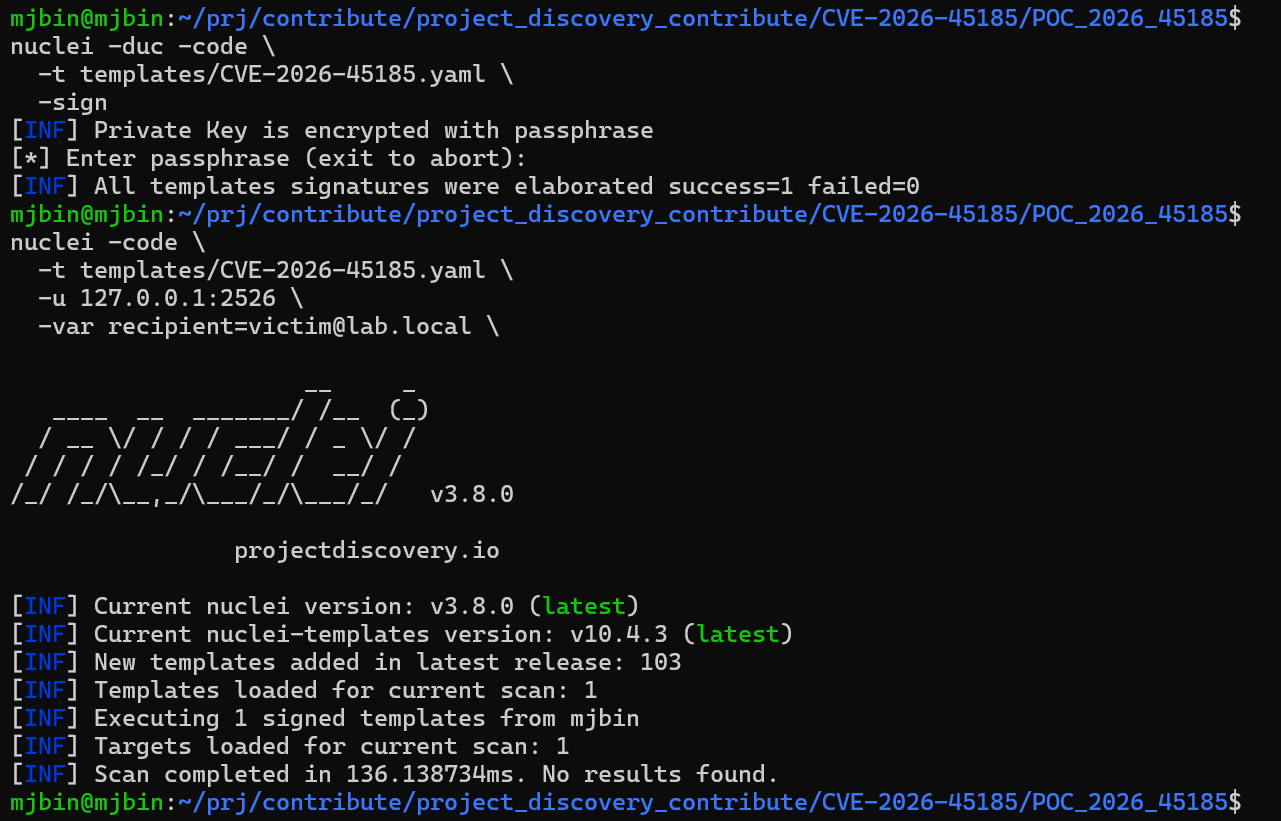 mj-bin/poc_cve-2026-45185
nuclei-templates용 POC_CVE-2026-45185
 rishabhpande/memory-poison-lab
Local test range for agent memory poisoning - watch a planted memory steer an agent, then prove the repair. Synthetic targets, scripted deterministic…
 nupacachi/-cve-2021-44790
CVE-2021-44790 실험
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 실습 환경 (CVE-2026-16723)
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 sak110/cve-2026-20131
CVE-2026-20131에 대한 탐지 및 개념 증명 익스플로잇으로, Cisco Secure FMC의 인증되지 않은 Java 역직렬화 RCE 취약점입니다. 승인된 실습실 및 CTF 환경을 위한 안전한 탐지 프로브와 ysoserial 기반 PoC를 포함합니다.
 kolya080808/cve-2026-97332-poc
CVE-2026-97332에 대한 독립적인 PoC 및 재현 가능한 실습 환경 — WordPress Multisite에서 User Private Files < 2.2.0의 비인증 비공개 파일 노출 취약점.
 slabbdev/uefi-pxe-cve-2026-97631
PXE 부팅을 구동하고 대형 ICMP 오류를 발생시켜 로컬 랩에서 EDK II PxeBcSupport 버퍼 오버플로(CVE-2026-97631)를 재현하는 헤드리스 QEMU/OVMF 하네스입니다.
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 랩
 libasmon/exploite-cve-2023-30212-vulnerability
Docker 환경과 CVE-2023-30212 취약점 악용VE-2023-30212는 OURPHP 7.2.0 이하 버전에 영향을 미치는 보안 취약점입니다. 이 취약점은 XSS(크로스 사이트 스크립팅) 공격을 허용합니다.
 pedrorichil/cve-2025-49844
교육용 랩 환경으로, Redis의 CVE-2025-49844(RediShell)를 시연합니다. Docker 설정, 익스플로잇 PoC 스크립트, 패치 및 보안 강화를 위한 보안 권장 사항을 포함합니다.
 thestingr/reactoops-writeup
Hack The Box의 은퇴한 챌린지 ReactOOPS에 대한 Writeup - CVE-2025-55182/CVE-2025-66478 (React2Shell RCE)에 대한 완벽한 솔루션 및 교육 가이드. 상세한 취약점 분석, 익스플로잇 기술 및 팀 학습 자료 포함.
 navaidzansari/cve_demo
취약점 분석 실습과 교육용 익스플로잇 연습을 위한 수정 권장 사항이 포함된 엄선된 CVE 데모 모음입니다.








