
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 safebuffer/vulnerable-ad
로컬 랩에서 대부분의 Active Directory 공격을 테스트할 수 있는 취약한 Active Directory를 생성하세요.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | 레드/블루 팀 환경 자동화 배포 도구
 ashemery/exploitation-course
공격적 소프트웨어 익스플로잇 과정
 webpwnized/mutillidae
OWASP Mutillidae II는 무료 오픈 소스로, 의도적으로 취약하게 설계된 웹 애플리케이션으로 웹 보안 교육을 위한 타겟을 제공합니다. 이는 연구실, 보안 애호가, 교실, CTF 및 취약점 평가 도구 타겟을 위해 설계된 사용하기 쉬운 웹 해킹 환경입니다.
 owasp/nodegoat
OWASP NodeGoat 프로젝트는 Node.js로 개발된 웹 애플리케이션에 OWASP Top 10 보안 위험이 어떻게 적용되는지, 그리고 이를 효과적으로 해결하는 방법을 배울 수 있는 환경을 제공합니다.
 bittentech/bug-bounty-beginner-roadmap
버그 헌팅을 시작하려고 하며 초보자로서 안내가 필요한 모든 사람을 위한 리소스 팩토리입니다.
 th3xace/sudo_killer
Unix 계열 시스템에서 sudo 프로그램의 권한 상승 취약점을 악용하기 위해 설계된 도구입니다. 이 도구는 sudo의 특정 잘못된 구성이나 결함을 이용하여 시스템에서 상승된 권한을 획득하며, 기본적으로 일반 사용자가 루트 사용자로 명령을 실행할 수 있게 합니다.
 owasp/owasp-vwad
⚠️ 이 저장소는 더 이상 사용되지 않습니다. https://github.com/OWASP/www-project-vulnerable-web-applications-directory 를 참조하십시오.
 fabiobaroni/awesome-exploit-development
Exploit Development 학습을 위한 엄선된 리소스 목록(도서, 튜토리얼, 강좌, 도구 및 취약한 애플리케이션)
 ahegazy0/linux-basics-for-hackers-notes
OccupyTheWeb의 저서 『Linux Basics for Hackers』 개인 학습 노트로 구성된 체계적인 강좌입니다.
 hasherezade/malware_training_vol1
Windows 악성코드 분석 교육 자료 (1권)
 davidprowe/badblood
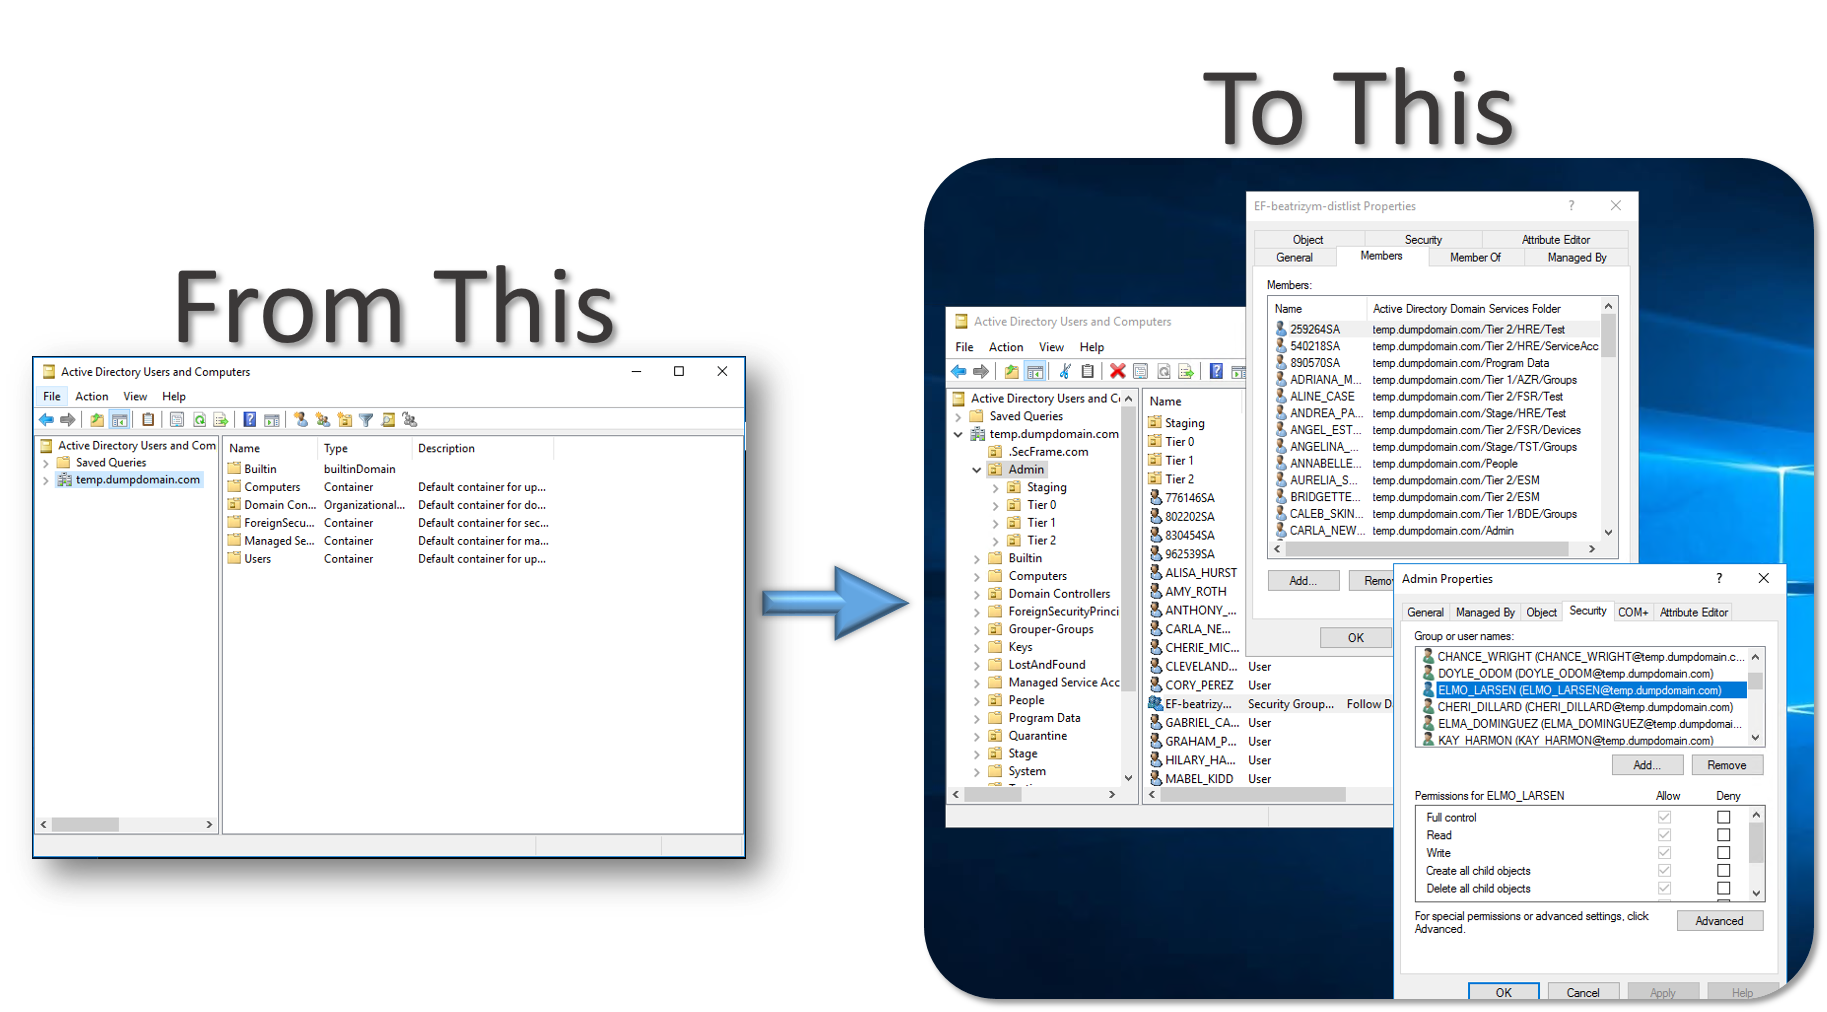
BadBlood by @davidprowe, Secframe.com, 는 수천 개의 객체와 구조로 Microsoft Active Directory 도메인을 채웁니다. 도구의 출력은 실제 세계의 도메인과 유사한 도메인입니다. BadBlood가 도메인에서 실행된 후,…
 microsoft/ai-red-teaming-playground-labs
AI 레드 팀 교육을 실행하기 위한 인프라를 포함한 AI 레드 팀 플레이그라운드 랩.
 iknowjason/awesome-cloudsec-labs
멋진 무료 클라우드 네이티브 보안 학습 랩. CTF, 자체 호스팅 워크숍, 안내형 취약점 랩, 연구 랩을 포함합니다.
 hacksysteam/hacksysextremevulnerabledriver
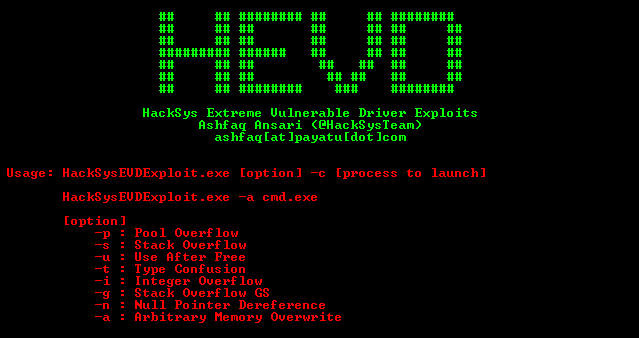
HackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
 tandasat/hypervisor-101-in-rust
"Hypervisor 101 in Rust" 과정의 자료로, 인텔/AMD 프로세서에서 하드웨어 지원 가상화 기술과 이를 고성능 퍼징에 적용하는 방법을 빠르게 학습하기 위한 1일 과정입니다.
 owasp/crapi
의도적으로 취약하게 설계된 마이크로서비스 API로, OWASP API 보안 Top 10 위협에 대한 실습 교육을 위해 만들어졌으며, 내장된 챌린지와 현실적인 자동차 구매 워크플로우를 제공합니다.





