
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi 시간 기반 블라인드 SQL 인젝션
 rockmelodies/cve-2022-42889
CVE-2022-42889 도커화된 샘플 애플리케이션 (Apache Commons Text RCE)
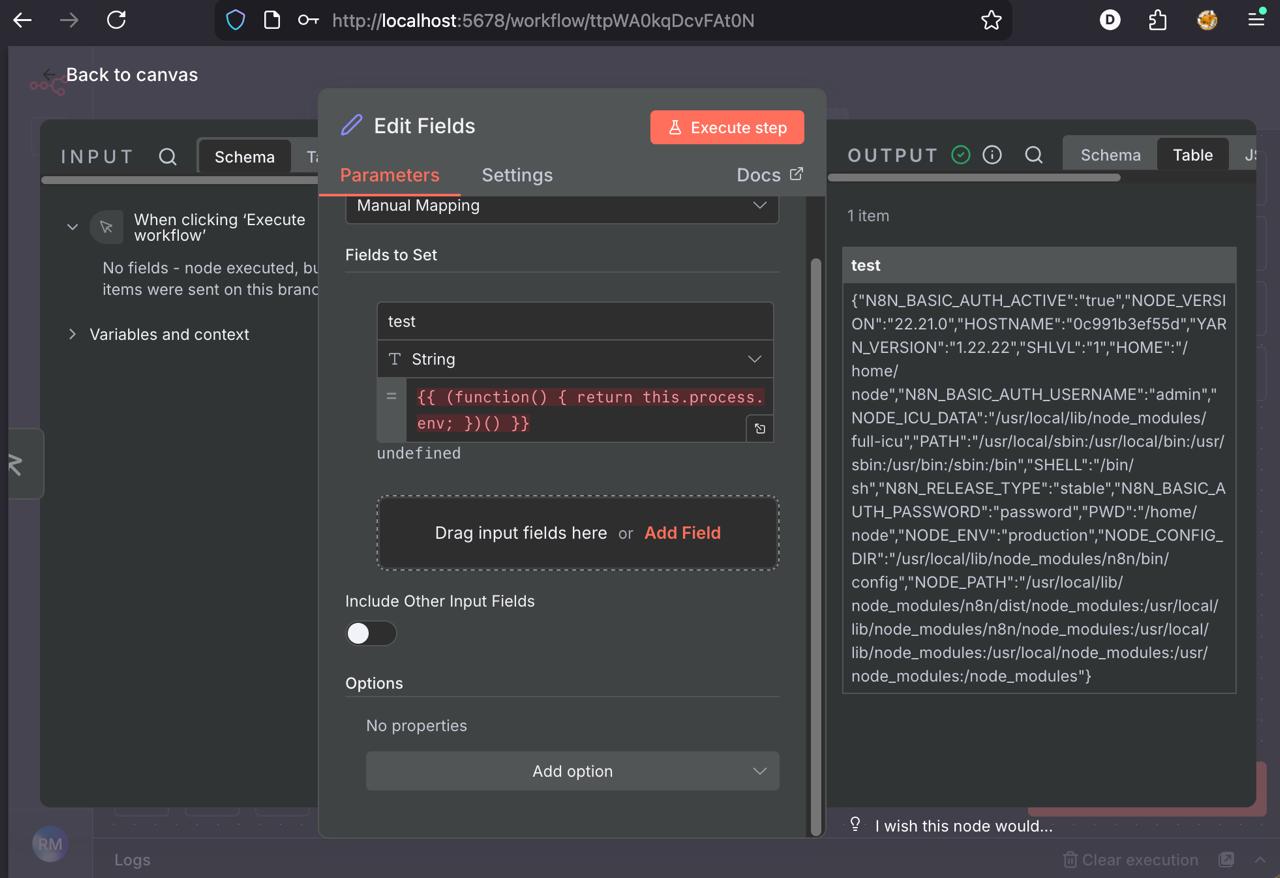 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 분석
 pssec-io/cve-2026-41179
CVE-2026-41179에 대한 POC
 pixelotes/lab-cve-2023-4863
Docker 기반의 실험실로 CVE-2023-4863(libwebp의 힙 버퍼 오버플로우)을 재현하며, 자동화된 크래시 시연, 패치 버전과 취약 버전 비교, 격리된 네트워크에서의 GUI 기반 브라우저 익스플로잇을 포함합니다.
 netw0rk7/cve-2019-9193-home-lab
이 랩은 CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE를 시뮬레이션합니다.
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965 로컬 영향 조건 검증, 버전 업그레이드 수정 및 재테스트 프로젝트
 marcostolosa/cve-2025-10230
CVSS v3.1 최대 점수인 10.0을 받은 Samba의 OS 명령 주입 취약점
 limxuan/ehir-vuln-enterprise-login
# 의도적으로 취약하게 설계된 웹 애플리케이션 포털 (컨테이너화된 백엔드 포함) CVE-2021-44228 악용 및 컨테이너 보안 오설정 실습을 위해 설계된, 의도적으로 취약한 웹 애플리케이션 포털입니다.
 khaifunglee/reproducing-cve-2025-1489
이 저장소는 안전한 환경에서 웹 관련 CVE를 재현함으로써 제 포렌식/취약점 분석 기술을 시연하고 연습하기 위한 것입니다.
 kaleth4/cve-2024-6387
OpenSSH의 CVE-2024-6387 (regreSSHion)를 위한 익스플로잇 및 스캐너입니다. 공인된 침투 테스트 및 실습 환경을 위한 탐지, RCE 익스플로잇 및 셸코드 생성을 포함합니다.
 jdormannn/secureops-lab
대학 리눅스 서버에 대한 실시간 사이버보안 평가를 수행했습니다. 분석 중 활발한 공격 활동이 식별되었으며, 여기에는 무차별 대입 인증 시도와 Log4Shell(CVE-2021-44228)을 대상으로 한 익스플로잇 시도가 포함되었습니다.
 jashan-lefty/spring4shell
이 챌린지에서 Spring4Shell(CVE-2022-22965) 취약점을 분석하고 보안 우회를 조사했으며, 공격의 탐지, 영향 및 해결을 상세히 설명하는 사고 사후 보고서를 작성했습니다. 또한 Python으로 방화벽 규칙을 구현하여 악성 요청을 차단하고 향후 악용을…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
교육용 실습으로, Wordfence, WAF, MFA, 이메일 알림을 사용하여 WordPress Essential Addons for Elementor에서 CVE-2023-32243 권한 상승의 탐지 및 완화를 시연합니다.
 cved-sources/cve-2019-9184
Docker 컨테이너로, CVE-2019-9184에 대해 사전 구성된 취약 환경을 제공하며, 보안 테스트 및 교육용 익스플로잇 실습을 위해 설계되었습니다.
 cved-sources/cve-2010-0426
Docker 컨테이너로, 통제된 실습 환경에서 권한 상승 공격을 연습하기 위해 사전 구성된 CVE-2010-0426 환경을 제공합니다.
 ryo-soikutsu/heartbleed
Heartbleed CVE(CVE-2014-0160) 데모, 교육 목적으로 자체 Heartbleed 랩을 구축하기 위한 랩 설정 지침 및 소스 코드 포함








